
最新发布第210页
锐捷 NBR 路由器 guestIsUp.php 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 锐捷 NBR 路由器 guestIsUp.php 远程命令执行漏洞 锐捷网络是一家拥有包括交换机、路由器、软件、安全防火墙、无线产品、存储等全系列...
 2026年2月13日 12:53

CVE-2010-4719: Joomla! Component JRadio – Local File Inclusion
漏洞标题 CVE-2010-4719: Joomla! Component JRadio - Local File Inclusion 漏洞描述 A directory traversal vulnerability in JRadio (com_jradio) component before 1.5.1 for Joomla! allow...
2010年7月17日 00:54CVE-2021-40539 Zoho ManageEngine ADSelfService Plus存在远程代码执行漏洞
漏洞标题 CVE-2021-40539 Zoho ManageEngine ADSelfService Plus存在远程代码执行漏洞 漏洞描述 CVE-2021-40539 Zoho ManageEngine ADSelfService Plus存在远程代码执行漏洞 PoC代码 暂无
2021年9月24日 19:52CVE-2017-11107: phpLDAPadmin <= 1.2.3 - Reflected XSS
漏洞标题 CVE-2017-11107: phpLDAPadmin <= 1.2.3 - Reflected XSS 漏洞描述 phpLDAPadmin <= 1.2.3 contains a reflected cross-site scripting caused by unsanitized input in htdocs/...
2017年8月15日 07:23CVE-2023-48084: Nagios XI < 5.11.3 - SQL Injection
漏洞标题 CVE-2023-48084: Nagios XI < 5.11.3 - SQL Injection 漏洞描述 SQL injection vulnerability in Nagios XI before version 5.11.3 via the bulk modification tool. PoC代码
2023年1月26日 16:59CVE-2016-10108: Western Digital MyCloud NAS – Command Injection
漏洞标题 CVE-2016-10108: Western Digital MyCloud NAS - Command Injection 漏洞描述 Unauthenticated Remote Command injection as root occurs in the Western Digital MyCloud NAS 2.11.14...
2016年10月24日 15:34CVE-2014-3744: Node.js st module Directory Traversal
漏洞标题 CVE-2014-3744: Node.js st module Directory Traversal 漏洞描述 A directory traversal vulnerability in the st module before 0.2.5 for Node.js allows remote attackers to read...
2014年3月8日 07:03
nginx反向代理时如何保持长连接_nginx
如果我们使用了nginx去作为反向代理或者负载均衡,从客户端过来的长连接请求就会被转换成短连接发送给服务器端。为了支持长连接,我们需要在nginx服务器上做一些配置。 ·【场景描述】 HTTP1.1...
2023年3月16日 21:37CVE-2018-16283: WordPress Plugin Wechat Broadcast 1.2.0 – Local File Inclusion
漏洞标题 CVE-2018-16283: WordPress Plugin Wechat Broadcast 1.2.0 - Local File Inclusion 漏洞描述 WordPress Wechat Broadcast plugin 1.2.0 and earlier allows Directory Traversal via ...
2018年6月1日 23:46CVE-2019-6703: Total Donations Plugin for WordPress < 2.0.6 - Arbitrary Options Update
漏洞标题 CVE-2019-6703: Total Donations Plugin for WordPress < 2.0.6 - Arbitrary Options Update 漏洞描述 Incorrect access control in migla_ajax_functions.php in the Calmar Webme...
2019年11月7日 02:37CVE-2025-32970: XWiki WYSIWYG API – Open Redirect
漏洞标题 CVE-2025-32970: XWiki WYSIWYG API - Open Redirect 漏洞描述 A vulnerability in XWiki's WYSIWYG API allows an attacker to redirect users to arbitrary external URLs thro...
2025年8月8日 16:53CVE-2022-0765: WordPress Loco Translate < 2.6.1 - Cross-Site Scripting
漏洞标题 CVE-2022-0765: WordPress Loco Translate < 2.6.1 - Cross-Site Scripting 漏洞描述 Loco Translate WordPress plugin before 2.6.1 contains a stored cross-site scripting vuln...
2022年10月26日 04:32CVE-2021-29505: XStream <1.4.17 - Remote Code Execution
漏洞标题 CVE-2021-29505: XStream <1.4.17 - Remote Code Execution 漏洞描述 XStream before 1.4.17 is susceptible to remote code execution. An attacker can execute commands of the ...
2021年7月15日 08:45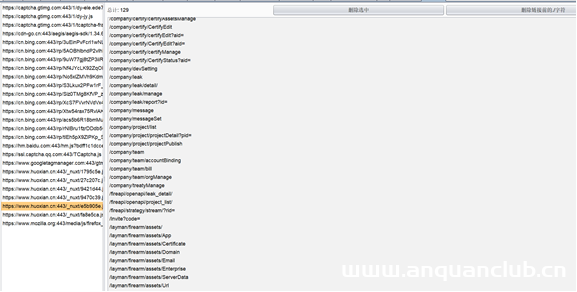
记一次JS未授权访问漏洞
前言 上周六参加了最近一期的听火沙龙,各位师傅分享了很多有意思的挖洞姿势和议题,根据会后梳理和完善,现以分享交流未授权的一些拙见,各位大师父们如果有更好的意见建议,欢迎评论交流。 正...
2022年3月10日 23:37CVE-2021-24991: WooCommerce PDF Invoices & Packing Slips WordPress Plugin < 2.10.5 - Cross-Site Scripting
漏洞标题 CVE-2021-24991: WooCommerce PDF Invoices & Packing Slips WordPress Plugin < 2.10.5 - Cross-Site Scripting 漏洞描述 The Wordpress plugin WooCommerce PDF Invoices &am...
2021年10月29日 20:30CVE-2024-3136: MasterStudy LMS <= 3.3.3 - Unauthenticated Local File Inclusion via template
漏洞标题 CVE-2024-3136: MasterStudy LMS <= 3.3.3 - Unauthenticated Local File Inclusion via template 漏洞描述 The MasterStudy LMS plugin for WordPress is vulnerable to Local Fil...
2024年5月10日 02:48
2026年10月19日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

