
最新发布第215页

docker中修改mysql最大连接数及配置文件的实现_docker
这篇文章主要介绍了docker中修改mysql最大连接数及配置文件的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 ...
 2022年11月23日 21:48
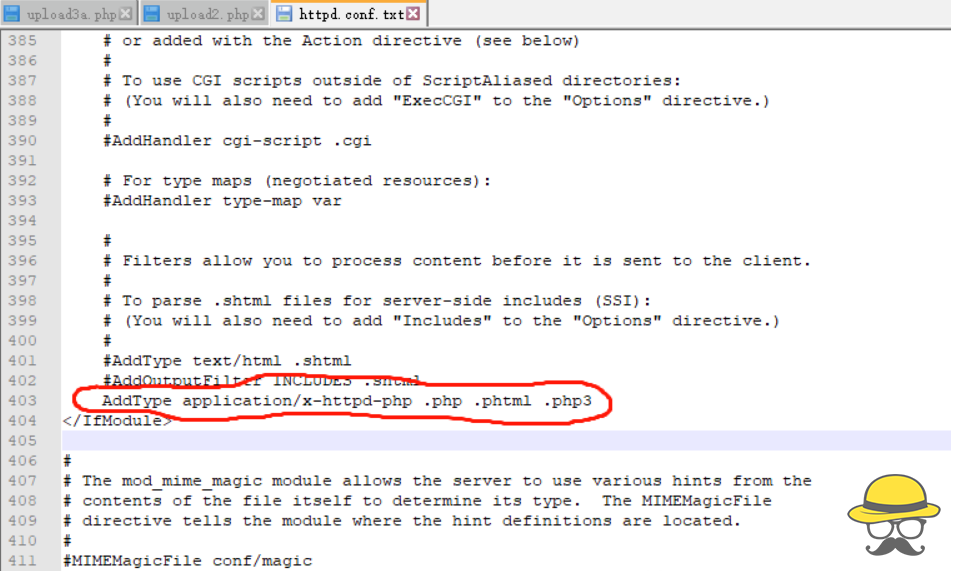
【网安笔记】文件上传漏洞总结
上传文件的时,如果未对上传的文件进行严格的验证和过滤,就容易造成文件上传漏洞,上传脚本等。 造成的危害 导致网站甚至整个服务器被控制,恶意的脚本文件又称为WebShell,WebShell具有强大的...

 2022年2月28日 17:50

总结Docker不适合部署数据库的7大原因_docker
在本篇文章里小编给大家整理一篇关于Docker不适合部署数据库的7大原因,有兴趣的朋友们可以参考学习下。 近2年Docker非常的火热,各位开发者恨不得把所有的应用、软件都部署在Docker容器中,但...
2022年11月3日 21:55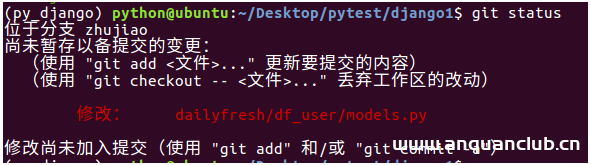
每天学一分钟使用Git服务器实现查看Debug分支及修复_服务器其它
这篇文章主要教大家怎样实现查看Debug分支及修复,学习是一条长远而无尽头之路,坚持就不用多少说了,只要大家每天花一分钟的时间来学习一下Git相信查看Debug分支及修复对大家来说就是so easy D...
2022年6月15日 22:49
CVE-2025-62522: Vite – Information Disclosure
漏洞标题 CVE-2025-62522: Vite - Information Disclosure 漏洞描述 Vite is a frontend tooling framework for JavaScript.In versions from 2.9.18 to before 3.0.0, 3.2.9 to before 4.0.0, ...
2025年3月23日 01:46CVE-2022-26148: Grafana & Zabbix Integration – Credentials Disclosure
漏洞标题 CVE-2022-26148: Grafana & Zabbix Integration - Credentials Disclosure 漏洞描述 Grafana through 7.3.4, when integrated with Zabbix, contains a credential disclosure vul...
2022年12月16日 05:57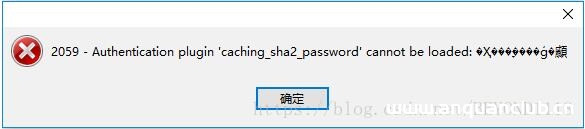
连接docker里面的mysql失败解决方法_docker
这篇文章主要介绍了连接docker里面的mysql失败解决方法,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 场景:在虚拟机的docker容器中安装latest版本的mysql之后,在宿主机...
2023年1月11日 21:06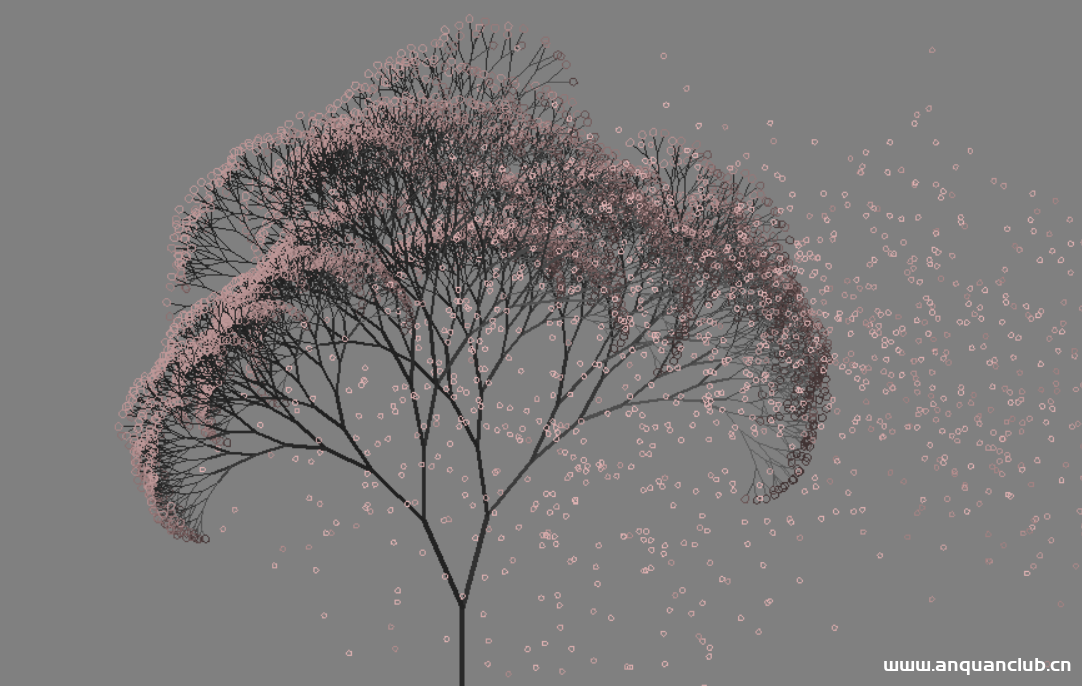
【代码分享】心情不好的时候,用 Python 画棵樱花树送给自己吧
画棵樱花树送给自己吧,代码也可以很浪漫不是吗。520刚刚过了,没有爱情,自己也要好好爱自己才对。 一. 绘制步骤 1. 环境安装 可以参考之前的博客: . 图片美化 之前没怎么用过 Python,就对别...
2023年1月13日 19:56docker cp 拷贝文件 和 进入容器的操作_docker
这篇文章主要介绍了docker cp 拷贝文件 和 进入容器的操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 进入正在运行的容器 # 进入容器 新开一个终端 # docker exec -it ...
2022年7月5日 20:24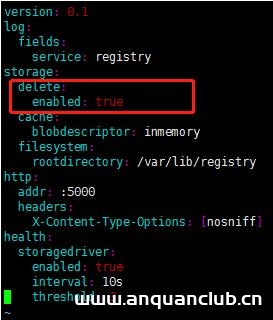
docker镜像完全卸载的操作步骤_docker
这篇文章主要介绍了docker镜像完全卸载的操作步骤,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 1.docker ps -a查看运行的镜像进程 [root@mylinux~]# docker ps -a CONTAI...
2022年8月2日 21:40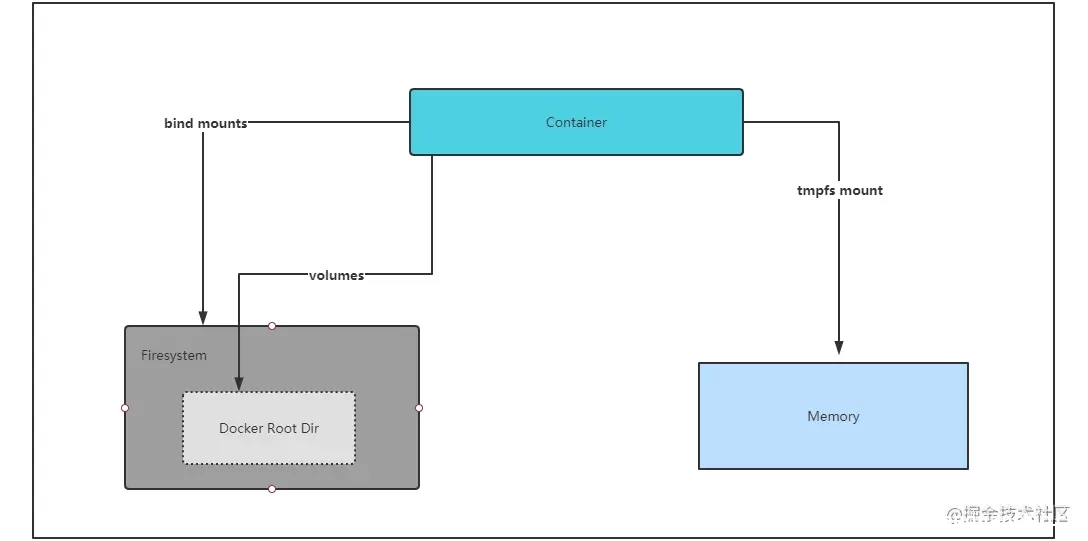
docker容器的几种存储详解_docker
本文主要介绍了docker容器的几种存储方式,主要介绍了3种,文中通过示例代码介绍的非常详细,具有一定的参考价值,感兴趣的小伙伴们可以参考一下 目录写在前面几种存储挂载方式1.bind mounts2.v...
2022年6月21日 21:38
Konga 任意用户登录 分析
原文链接: http://www.o2oxy.cn/3632.html 介绍: 首先呢,先了解下Konga是什么东东(有点多余,知道有漏洞就行了!),了解konga之前呢,先了解下Kong:Kong是一款基于OpenResty(Nginx + Lua模块...
2022年3月10日 23:32CVE-2021-24943: Registrations for the Events Calendar < 2.7.6 - SQL Injection
漏洞标题 CVE-2021-24943: Registrations for the Events Calendar < 2.7.6 - SQL Injection 漏洞描述 The Registrations for the Events Calendar WordPress plugin before 2.7.6 does not ...
2021年10月28日 16:07
linux系统下vim插件安装介绍_Linux
目录安装vim插件管理器添加插件演示删除插件:安装vim插件管理器 第一次使用插件推荐安装插件管理器,它可以简化我们安装插件的步骤。 1.下载 plug.vim 文件,根据操作系统不同,放置在以下auto...
2022年6月15日 08:45CVE-2022-23544: MeterSphere < 2.5.0 SSRF
漏洞标题 CVE-2022-23544: MeterSphere < 2.5.0 SSRF 漏洞描述 MeterSphere is a one-stop open source continuous testing platform, covering test management, interface testing, UI tes...
2022年12月29日 12:04
业界首个!腾讯云原生一站式微服务管理框架Femas开源
3月16日,腾讯云宣布正式开源业界首个云原生标准的一站式微服务管理框架—— Femas 。作为腾讯云微服务平台 TSF 的开源版本,Femas将在云原生组件“北极星”(PolarisMesh)子项目下对外开源,...
2022年3月17日 08:07
2026年10月15日 11:45
2026年10月14日 11:45
2026年10月13日 11:45
2026年10月12日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

