
最新发布第216页

CVE-2022-1916: WordPress Active Products Tables for WooCommerce <1.0.5 - Cross-Site Scripting
漏洞标题 CVE-2022-1916: WordPress Active Products Tables for WooCommerce <1.0.5 - Cross-Site Scripting 漏洞描述 WordPress Active Products Tables for WooCommerce plugin prior to ...
 2022年2月2日 01:25
CVE-2015-1503: IceWarp Mail Server <11.1.1 - Directory Traversal
漏洞标题 CVE-2015-1503: IceWarp Mail Server <11.1.1 - Directory Traversal 漏洞描述 IceWarp Mail Server versions prior to 11.1.1 suffer from a directory traversal vulnerability. ...
2015年4月24日 03:59
[原创]缓冲区溢出漏洞那些事:C -gets函数-二进制漏洞
备注首发:http://sec-in.com/article/1606基本概念缓冲区是在数据从一个位置传输到另一个位置时临时保存数据的内存存储区域。当数据量超过内存缓冲区的存储容量时,就会发生缓冲区溢出(或缓冲...
2022年4月1日 18:36
记一次某贷款公司从0到100的渗透测试记录
前言 由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,文章作者不为此承担任何责任。漏洞测试结束后已将漏洞提交漏洞平台。 一、信息收集 首先通过...
2022年3月10日 23:37CVE-2023-0297: PyLoad 0.5.0 – Pre-auth Remote Code Execution (RCE)
漏洞标题 CVE-2023-0297: PyLoad 0.5.0 - Pre-auth Remote Code Execution (RCE) 漏洞描述 Code Injection in GitHub repository pyload/pyload prior to 0.5.0b3.dev31. PoC代码
2023年8月7日 16:17CVE-2025-2748: Kentico Xperience CMS – Unauthenticated Stored XSS
漏洞标题 CVE-2025-2748: Kentico Xperience CMS - Unauthenticated Stored XSS 漏洞描述 The Kentico Xperience application does not fully validate or filter files uploaded via the multi...
2025年1月28日 05:07CVE-2019-10692: WordPress Google Maps <7.11.18 - SQL Injection
漏洞标题 CVE-2019-10692: WordPress Google Maps <7.11.18 - SQL Injection 漏洞描述 WordPress Google Maps plugin before 7.11.18 contains a SQL injection vulnerability. The plugin i...
2019年8月25日 05:00
Docker网络原理及自定义网络详细解析_docker
一般使用自定义网络,自定义网络使用network创建,创建时可以指定子网网段及网关等信息,在创建并启动容器时指定使用的网络,今天通过本文给大家介绍Docker网络原理及自定义网络的相关知识,感...
2022年6月15日 09:45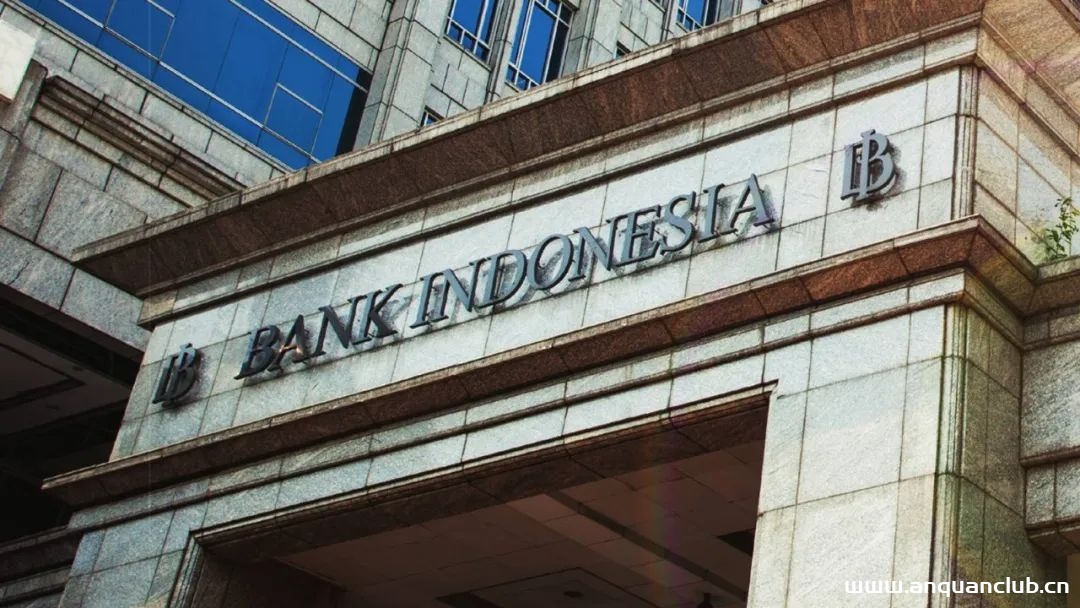
印尼央行确认遭受勒索软件攻击
1月20日,印度尼西亚共和国中央银行——印度尼西亚银行(BANK INDONESIA)通信部执行主任Erwin Haryono证实,银行于上个月遭受了勒索软件攻击。中央银行有着管理货币部门、维持支付系统和金融系...
2022年3月10日 23:34CVE-2020-3452: Cisco Adaptive Security Appliance (ASA)/Firepower Threat Defense (FTD) – Local File Inclusion
漏洞标题 CVE-2020-3452: Cisco Adaptive Security Appliance (ASA)/Firepower Threat Defense (FTD) - Local File Inclusion 漏洞描述 Cisco Adaptive Security Appliance (ASA) Software and ...
2020年6月25日 17:12CVE-2008-1061: WordPress Sniplets <=1.2.2 - Cross-Site Scripting
漏洞标题 CVE-2008-1061: WordPress Sniplets <=1.2.2 - Cross-Site Scripting 漏洞描述 WordPress Sniplets 1.1.2 and 1.2.2 plugin contains a cross-site scripting vulnerability which ...
2008年6月11日 11:09CVE-2023-38950: ZKTeco BioTime v8.5.5 – Path Traversal
漏洞标题 CVE-2023-38950: ZKTeco BioTime v8.5.5 - Path Traversal 漏洞描述 A path traversal vulnerability in the iclock API of ZKTeco BioTime v8.5.5 allows unauthenticated attackers ...
2023年11月13日 07:31CVE-2018-19410: PRTG Network Monitor – Local File Inclusion
漏洞标题 CVE-2018-19410: PRTG Network Monitor - Local File Inclusion 漏洞描述 PRTG Network Monitor before 18.2.40.1683 allows remote unauthenticated attackers to create users with ...
2018年5月1日 07:05CVE-2022-1007: WordPress Advanced Booking Calendar <1.7.1 - Cross-Site Scripting
漏洞标题 CVE-2022-1007: WordPress Advanced Booking Calendar <1.7.1 - Cross-Site Scripting 漏洞描述 WordPress Advanced Booking Calendar plugin before 1.7.1 contains a cross-site ...
2022年10月31日 16:01CVE-2022-31793: muhttpd <=1.1.5 - Local Inclusion
漏洞标题 CVE-2022-31793: muhttpd <=1.1.5 - Local Inclusion 漏洞描述 muhttpd 1.1.5 and before are vulnerable to unauthenticated local file inclusion. The vulnerability allows ret...
2022年7月12日 07:23CVE-2019-14223: Alfresco Share – Open Redirect
漏洞标题 CVE-2019-14223: Alfresco Share - Open Redirect 漏洞描述 Alfresco Share before 5.2.6, 6.0.N and 6.1.N contains an open redirect vulnerability via a crafted POST request. An...
2019年3月23日 01:57
2026年11月15日 11:45
2026年11月14日 11:45
2026年11月13日 11:45
2026年11月12日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

