
最新发布第219页

Linux xargs命令的使用_Linux
这篇文章主要介绍了Linux xargs命令的使用,帮助大家更好的掌握Linux系统的使用,感兴趣的朋友可以了解下 1.功能: xargs可以将stdin中以空格或换行符进行分隔的数据,形成以空格分隔的参数(ar...
 2023年7月16日 20:26
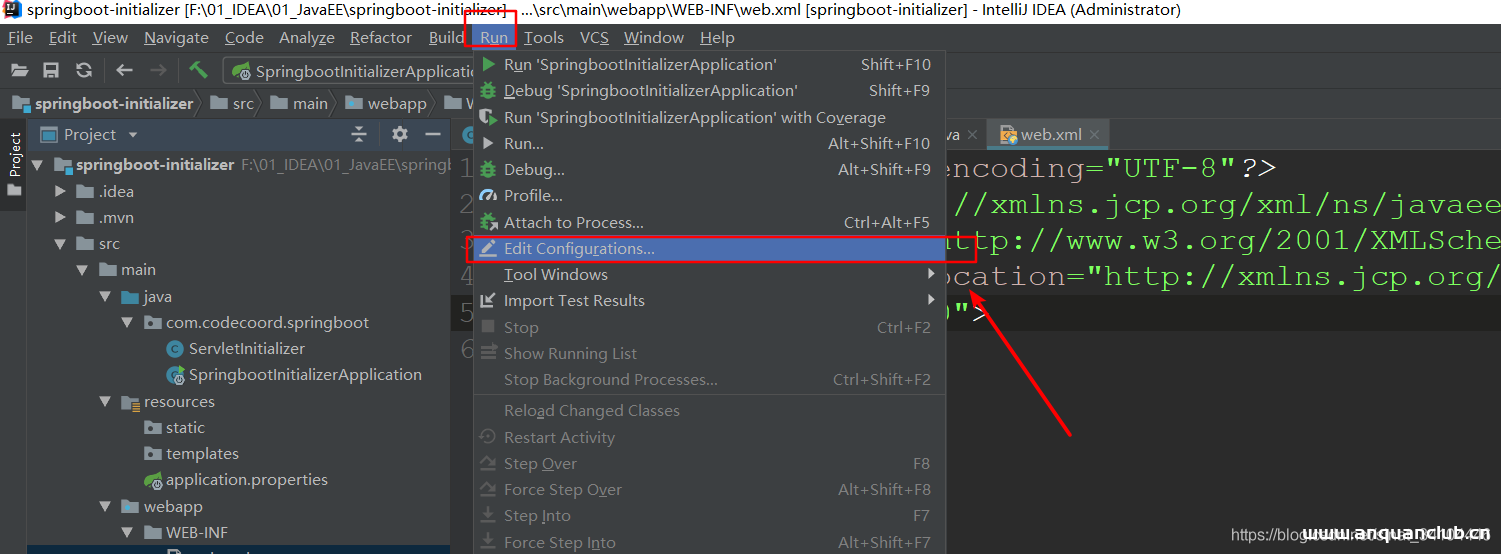
IDEA 配置Tomcat服务器和发布web项目的图文教程_Tomcat
这篇文章主要介绍了IDEA 配置Tomcat服务器和发布web项目的教程,本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 1.创建好web项...
2023年3月9日 20:04
CVE-2019-16097: Harbor Enables Privilege Escalation From Zero to admin
漏洞标题 CVE-2019-16097: Harbor Enables Privilege Escalation From Zero to admin 漏洞描述 CVE-2019-16097: Harbor Enables Privilege Escalation From Zero to admin 日期: 2025-09-01 | ...
2019年12月8日 06:53CVE-2024-1210: LearnDash LMS < 4.10.2 - Sensitive Information Exposure
漏洞标题 CVE-2024-1210: LearnDash LMS < 4.10.2 - Sensitive Information Exposure 漏洞描述 The LearnDash LMS plugin for WordPress is vulnerable to Sensitive Information Exposure i...
2024年5月9日 22:34CVE-2018-17082: Apache2 – Transfer-Encoding Chunked XSS
漏洞标题 CVE-2018-17082: Apache2 - Transfer-Encoding Chunked XSS 漏洞描述 Apache2 PHP before 5.6.38, 7.0.x before 7.0.32, 7.1.x before 7.1.22, and 7.2.x before 7.2.10 contain a ref...
2018年12月1日 08:36CVE-2017-9841: PHPUnit – Remote Code Execution
漏洞标题 CVE-2017-9841: PHPUnit - Remote Code Execution 漏洞描述 PHPUnit before 4.8.28 and 5.x before 5.6.3 allows remote attackers to execute arbitrary PHP code via HTTP POST data...
2017年5月27日 06:33CVE-2019-14312: Aptana Jaxer 1.0.3.4547 – Local File inclusion
漏洞标题 CVE-2019-14312: Aptana Jaxer 1.0.3.4547 - Local File inclusion 漏洞描述 Aptana Jaxer 1.0.3.4547 is vulnerable to local file inclusion in the wikilite source code viewer. A...
2019年4月14日 06:32CVE-2023-38879: openSIS v9.0 – Path Traversal
漏洞标题 CVE-2023-38879: openSIS v9.0 - Path Traversal 漏洞描述 A path traversal vulnerability exists in openSIS Classic Community Edition v9.0 via the 'filename' paramet...
2023年11月23日 06:56Linux常用命令之grep命令用法详解_Linux
这篇文章主要介绍了Linux常用命令grep命令用法详解,grep命令用于对文件和文本执行重复搜索任务的Unix工具,可以通过grep命令指定特定搜索条件来搜索文件及其内容以获取有用的信息。对此感兴趣...
2023年9月27日 21:12
关于给Tomcat设置maxPostSize的问题及注意事项_Tomcat
这篇文章主要介绍了关于给Tomcat设置maxPostSize的问题及注意事项,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 一、为什么要设置maxPostSize t...
2023年10月24日 21:01CVE-2021-24215: Controlled Admin Access WordPress Plugin <= 1.4.0 - Improper Access Control & Privilege Escalation
漏洞标题 CVE-2021-24215: Controlled Admin Access WordPress Plugin <= 1.4.0 - Improper Access Control & Privilege Escalation 漏洞描述 An Improper Access Control vulnerability...
2021年12月25日 10:37CVE-2019-8442: Atlassian Jira webroot leak
漏洞标题 CVE-2019-8442: Atlassian Jira webroot leak 漏洞描述 Atlassian Jira是澳大利亚Atlassian公司的一套缺陷跟踪管理系统。该系统主要用于对工作中各类问题、缺陷进行跟踪管理。 Atlassi...
2019年2月14日 15:20CirCarLifeScada停车场自动化管理系统values.xml-信息泄漏(CVE-2018-16670)
漏洞标题 CirCarLifeScada停车场自动化管理系统values.xml-信息泄漏(CVE-2018-16670) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circ...
2018年4月30日 06:29CVE-2021-24300: WordPress WooCommerce <1.13.22 - Cross-Site Scripting
漏洞标题 CVE-2021-24300: WordPress WooCommerce <1.13.22 - Cross-Site Scripting 漏洞描述 WordPress WooCommerce before 1.13.22 contains a reflected cross-site scripting vulnerabil...
2021年5月30日 04:07
继英伟达后,三星190GB机密数据遭同一黑客组织泄露
据外媒报道,上周五,距Lapsus$从Nvidia那里窃取1TB机密数据还未过几日(黑客威胁英伟达解除挖矿锁,否则泄露源代码等机密数据),该黑客组织又发布了窃取自韩国电子巨头三星的190GB机密数据,...
2022年3月10日 23:40CVE-2022-40083: Labstack Echo 4.8.0 – Open Redirect
漏洞标题 CVE-2022-40083: Labstack Echo 4.8.0 - Open Redirect 漏洞描述 Labstack Echo 4.8.0 contains an open redirect vulnerability via the Static Handler component. An attacker can ...
2022年3月20日 16:57
2026年11月12日 11:45
2026年11月11日 11:45
2026年11月10日 11:45
2026年11月9日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

