
最新发布第21页

CVE-2024-2782: WordPress FluentForms <= 5.1.16 - Broken Access Control
漏洞标题 CVE-2024-2782: WordPress FluentForms <= 5.1.16 - Broken Access Control 漏洞描述 The Contact Form Plugin by Fluent Forms for Quiz, Survey, and Drag & Drop WP Form Bu...
 2024年2月21日 03:23
CVE-2020-7107: WordPress Ultimate FAQ <1.8.30 - Cross-Site Scripting
漏洞标题 CVE-2020-7107: WordPress Ultimate FAQ <1.8.30 - Cross-Site Scripting 漏洞描述 WordPress Ultimate FAQ plugin before 1.8.30 is susceptible to cross-site scripting via Dis...
2020年12月1日 00:10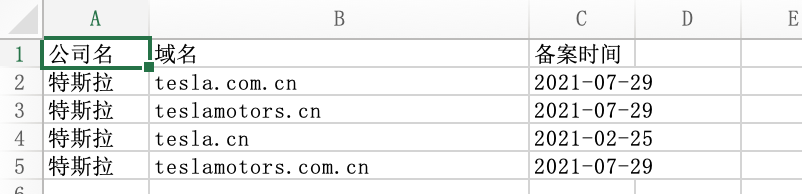
信息收集系列之自动化工具ShuiZe_0x727
0x01 前言 最近0x727团队开源了一款信息收集自动化工具-水泽。可以说是一见钟情,使用很丝滑,代码清晰适合二次开发。skr~skr~ 0x02 体验一条龙服务 以我们的老朋友tesla.cn为例子,跑一下脚...
2022年3月10日 23:34CVE-2021-25085: WOOF WordPress plugin – Cross-Site Scripting
漏洞标题 CVE-2021-25085: WOOF WordPress plugin - Cross-Site Scripting 漏洞描述 The WOOF WordPress plugin does not sanitize or escape the woof_redraw_elements parameter before refle...
2021年1月27日 14:07
Linux 下载安装VSCode 使用编程输出当前时间的方法_Linux
这篇文章主要介绍了Linux 下载安装VSCode 使用编程输出当前时间,本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 rpm命令使用哪...
2023年11月30日 20:17
【】-webmin CVE-2019-15642
0x01 webmin描述 Webmin的是一个用于管理类Unix的系统的管理配置工具,具有网络页面。在其找回密码页面中,存在一处无需权限的命令注入漏洞,通过这个漏洞攻击者即可以执行任意系统命令。它已知...
2022年10月31日 10:55
记一次任意账号登录漏洞
一次任意用户登录漏洞记录: 一次偶然情况下, 发现在某app(app名称暂保密)中有个一键登录功能,由于一键登录不需要验证码、密码之类的校验,结合拦截的请求数据进行分析,发现可以通过更改请...
2022年3月10日 23:34CVE-2022-2599: WordPress Anti-Malware Security and Brute-Force Firewall <4.21.83 - Cross-Site Scripting
漏洞标题 CVE-2022-2599: WordPress Anti-Malware Security and Brute-Force Firewall <4.21.83 - Cross-Site Scripting 漏洞描述 WordPress Anti-Malware Security and Brute-Force Firewal...
2022年11月15日 05:20CVE-2020-12054: WordPress Catch Breadcrumb <1.5.4 - Cross-Site Scripting
漏洞标题 CVE-2020-12054: WordPress Catch Breadcrumb <1.5.4 - Cross-Site Scripting 漏洞描述 WordPress Catch Breadcrumb plugin before 1.5.4 contains a reflected cross-site scripti...
2020年7月7日 05:50
[GYCTF2020]Blacklist -堆叠查询- buu刷题笔记
启动挑战项目,发现前端界面显示Black list is so weak for you,isn’t it 随便输入几个关键词试试:select,他爆出来所有的黑名单关键词,本来还想fuzz跑一下的 return preg_match('/set|prepa...

 2022年4月27日 17:23
CVE-2020-26248: PrestaShop Product Comments <4.2.0 - SQL Injection
漏洞标题 CVE-2020-26248: PrestaShop Product Comments <4.2.0 - SQL Injection 漏洞描述 PrestaShop Product Comments module before version 4.2.1 contains a SQL injection vulnerabili...
2020年7月30日 13:20CVE-2022-1392: WordPress Videos sync PDF <=1.7.4 - Local File Inclusion
漏洞标题 CVE-2022-1392: WordPress Videos sync PDF <=1.7.4 - Local File Inclusion 漏洞描述 WordPress Videos sync PDF 1.7.4 and prior does not validate the p parameter before usin...
2022年9月30日 13:49CVE-2021-27519: FUDForum 3.1.0 – Cross-Site Scripting
漏洞标题 CVE-2021-27519: FUDForum 3.1.0 - Cross-Site Scripting 漏洞描述 FUDForum 3.1.0 contains a cross-site scripting vulnerability which allows remote attackers to inject JavaScr...
2021年7月5日 13:46CVE-2025-20188: Cisco IOS XE WLC – Arbitrary File Upload
漏洞标题 CVE-2025-20188: Cisco IOS XE WLC - Arbitrary File Upload 漏洞描述 A vulnerability in the Out-of-Band Access Point (AP) Image Download feature of Cisco IOS XE Software for ...
2025年1月8日 01:02CVE-2022-0693: WordPress Master Elements <=8.0 - SQL Injection
漏洞标题 CVE-2022-0693: WordPress Master Elements <=8.0 - SQL Injection 漏洞描述 WordPress Master Elements plugin through 8.0 contains a SQL injection vulnerability. The plugin ...
2022年3月3日 02:57(CVE-2020-5410) Spring Cloud Config 目录遍历漏洞
漏洞标题 (CVE-2020-5410) Spring Cloud Config 目录遍历漏洞 漏洞描述 (CVE-2020-5410) Spring Cloud Config 目录遍历漏洞 PoC代码 暂无
2020年9月25日 14:37
2026年10月11日 11:45
2026年10月10日 11:45
2026年10月9日 11:45
2026年10月8日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53
2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

