
最新发布第221页

Nginx服务器添加Systemd自定义服务过程解析_nginx
这篇文章主要介绍了Nginx服务器添加Systemd自定义服务过程解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 一、以nginx为例 使用yum命...
 2023年1月19日 20:36

CVE-2023-1880: Phpmyfaq v3.1.11 – Cross-Site Scripting
漏洞标题 CVE-2023-1880: Phpmyfaq v3.1.11 - Cross-Site Scripting 漏洞描述 Phpmyfaq v3.1.11 is vulnerable to reflected XSS in send2friend because the 'artlang' parameter is...
2023年4月25日 00:40CVE-2025-11749: WordPress AI Engine Plugin – Token Exposure
漏洞标题 CVE-2025-11749: WordPress AI Engine Plugin - Token Exposure 漏洞描述 Unauthenticated sensitive information exposure in AI Engine WordPress plugin <= 3.1.3 exposes beare...
2025年4月24日 17:46CVE-2025-31125: Vite Development Server – Path Traversal
漏洞标题 CVE-2025-31125: Vite Development Server - Path Traversal 漏洞描述 Path traversal vulnerability in Vite development server's @fs endpoint allows attackers to access fi...
2025年7月3日 08:42
以隐私安全为由,苹果、谷歌反对美国国会拟议的反垄断法案
美国国会目前正在审议两项反垄断法案——《美国创新与在线选择法案(American Innovation And Choice Online Act)》和《开放应用市场法案(Open App Markets Act)》,旨在约束苹果、谷歌在内的大...
2022年3月10日 23:39CVE-2020-24285: INTELBRAS TELEFONE IP TIP200 60.61.75.22 – Local File Inclusion
漏洞标题 CVE-2020-24285: INTELBRAS TELEFONE IP TIP200 60.61.75.22 - Local File Inclusion 漏洞描述 INTELBRAS TELEFONE IP TIP200 version 60.61.75.22 is vulnerable to information disc...
2020年8月21日 22:18Linux/Docker 中使用 System.Drawing.Common 踩坑记录分享_docker
这篇文章主要介绍了Linux/Docker 中使用 System.Drawing.Common 踩坑记录,本文通过两种方案给大家详细介绍,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 前言 在项目迁移...
2023年9月18日 21:16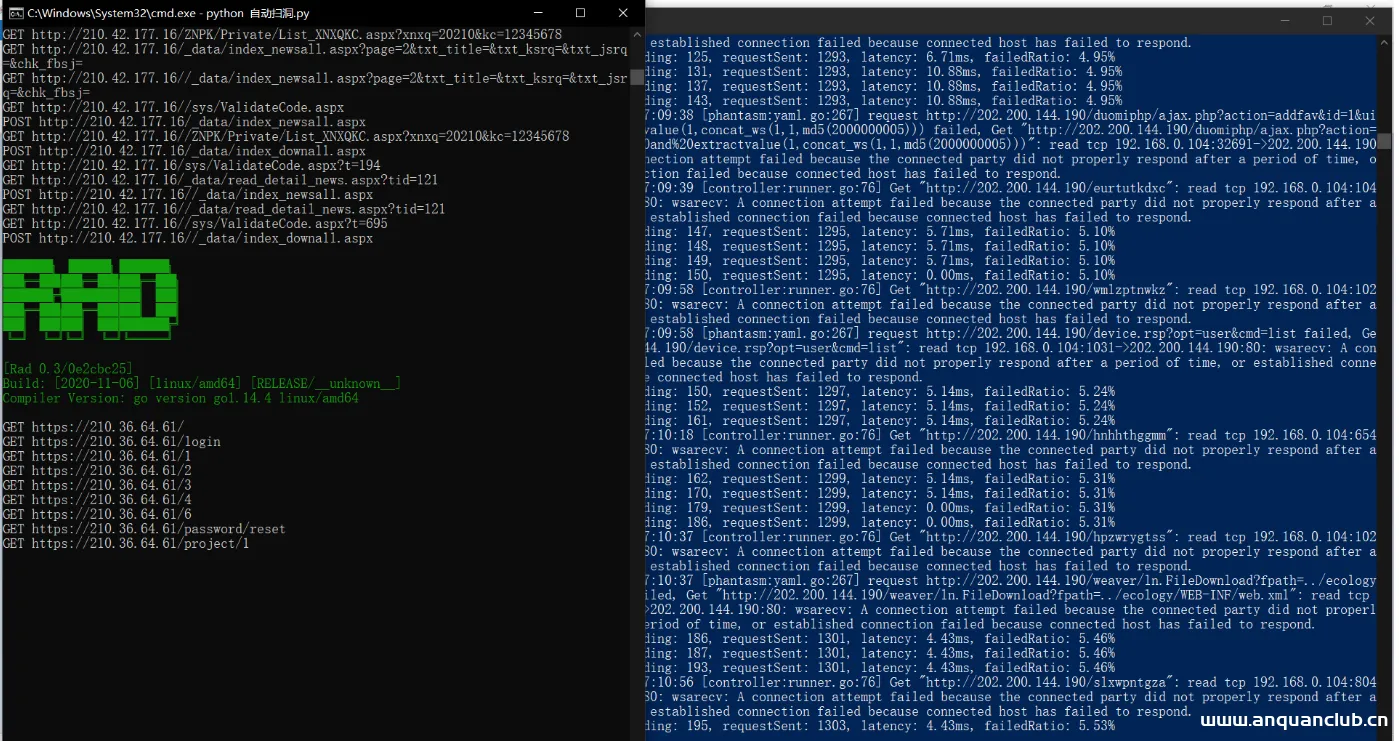
Rad爬虫——一款专为安全扫描而生的浏览器爬虫
rad,全名 Radium,名字来源于放射性元素——镭, 从一个URL开始,辐射到一整个站点空间 一款专为安全扫描而生的浏览器爬虫 下载地址 http://github.com/chaitin/rad/releases 快速使用 在...

 2023年1月13日 19:53
CVE-2019-8982: Wavemaker Studio 6.6 – Local File Inclusion/Server-Side Request Forgery
漏洞标题 CVE-2019-8982: Wavemaker Studio 6.6 - Local File Inclusion/Server-Side Request Forgery 漏洞描述 WaveMaker Studio 6.6 mishandles the studioService.download?method=getConten...
2019年8月31日 22:13CVE-2019-13101: D-Link DIR-600M – Authentication Bypass
漏洞标题 CVE-2019-13101: D-Link DIR-600M - Authentication Bypass 漏洞描述 D-Link DIR-600M 3.02, 3.03, 3.04, and 3.06 devices can be accessed directly without authentication and lea...
2019年3月28日 05:56Nginx配置多端口多域名访问的实现_nginx
这篇文章主要介绍了Nginx配置多端口多域名访问的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 在一个服务器...
2026年9月30日 11:45CVE-2021-30497: Ivanti Avalanche 6.3.2 – Local File Inclusion
漏洞标题 CVE-2021-30497: Ivanti Avalanche 6.3.2 - Local File Inclusion 漏洞描述 Ivanti Avalanche 6.3.2 is vulnerable to local file inclusion because it allows remote unauthenticate...
2021年7月11日 11:09CVE-2023-44352: Adobe Coldfusion – Cross-Site Scripting
漏洞标题 CVE-2023-44352: Adobe Coldfusion - Cross-Site Scripting 漏洞描述 Adobe ColdFusion versions 2023.5 (and earlier) and 2021.11 (and earlier) are affected by a reflected Cross...
2023年11月3日 02:02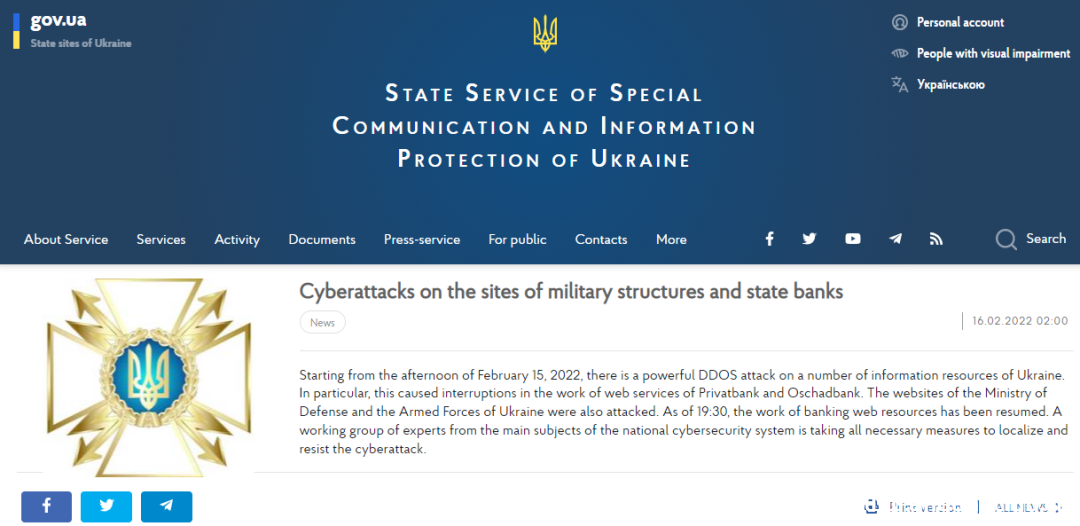
乌克兰国防部及国有银行网站因DDoS攻击而关闭
据报道,乌克兰国防部和武装部队以及该国的两家国有银行Privatbank(乌克兰最大的银行)和Oschadbank(国家储蓄银行)的官方门户网站于2月15日受到分布式拒绝服务(DDoS)攻击。 本次网络...
2022年3月10日 23:40Artica Pandora FMS未授权访问(CVE-2020-8497)
漏洞标题 Artica Pandora FMS未授权访问(CVE-2020-8497) 漏洞描述 Artica Pandora FMS是西班牙Artica公司的一套监控系统,在 Artica Pandora FMS 到 7.42中,未经身份验证的攻击者可以读取聊天...
2020年11月18日 22:16CVE-2015-4668: Xsuite <=2.4.4.5 - Open Redirect
漏洞标题 CVE-2015-4668: Xsuite <=2.4.4.5 - Open Redirect 漏洞描述 Xsuite 2.4.4.5 and prior contains an open redirect vulnerability, which can allow a remote attacker to redirect...
2015年7月28日 08:52
2026年11月15日 11:45
2026年11月14日 11:45
2026年11月13日 11:45
2026年11月12日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

