
最新发布第226页

CVE-2023-44812: mooSocial v.3.1.8 – Cross-Site Scripting
漏洞标题 CVE-2023-44812: mooSocial v.3.1.8 - Cross-Site Scripting 漏洞描述 A cross-site Scripting (XSS) vulnerability in mooSocial v.3.1.8 allows a remote attacker to execute arbit...
 2023年11月12日 18:44
Apache Tomcat 远程命令执行(CVE-2025-24813)
漏洞标题 Apache Tomcat 远程命令执行(CVE-2025-24813) 漏洞描述 Apache Tomcat 是一个开源的 Java Servlet 容器,广泛用于运行基于 Java 的 Web 应用程序。该漏洞(CVE-2025-24813)允许远程攻...
2025年10月19日 09:47CVE-2010-1983: Joomla! Component redTWITTER 1.0 – Local File Inclusion
漏洞标题 CVE-2010-1983: Joomla! Component redTWITTER 1.0 - Local File Inclusion 漏洞描述 A drectory traversal vulnerability in the redTWITTER (com_redtwitter) component 1.0.x inclu...
2010年3月3日 20:40
Nginx 过滤静态资源文件的访问日志的实现_nginx
这篇文章主要介绍了Nginx 过滤静态资源文件的访问日志的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 凌乱...
2023年3月21日 20:09CVE-2022-0817: WordPress BadgeOS <=3.7.0 - SQL Injection
漏洞标题 CVE-2022-0817: WordPress BadgeOS <=3.7.0 - SQL Injection 漏洞描述 WordPress BadgeOS plugin through 3.7.0 contains a SQL injection vulnerability. It does not sanitize an...
2022年11月15日 16:15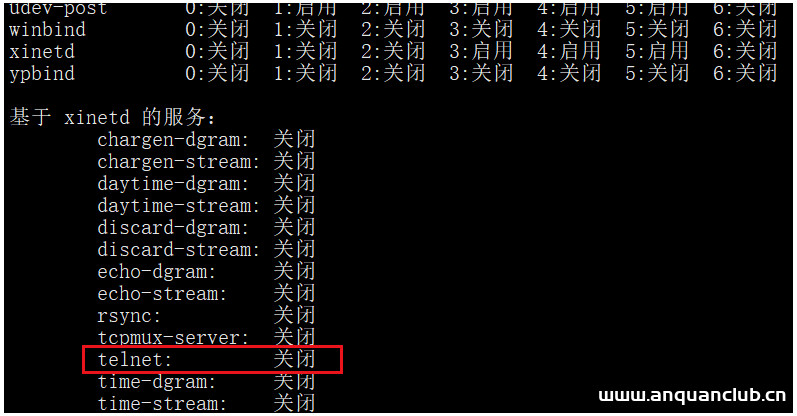
linux下RPM包安装基于xinetd的服务的管理_Linux
目录前言1、基于xinetd服务的启动管理(1)telnet服务安装(2)telnet服务启动2、基于xientd服务的自启动管理前言 现在Linux系统中基于xinetd的服务越来越少了,但Linux系统中还是有基于xinetd...
2022年6月15日 08:45Apache Shiro Remeber Me 默认密钥反序列化漏洞(CVE-2016-4437)
漏洞标题 Apache Shiro Remeber Me 默认密钥反序列化漏洞(CVE-2016-4437) 漏洞描述 Apache Shiro Remeber Me 默认密钥反序列化漏洞(CVE-2016-4437) PoC代码 暂无
2016年9月28日 06:25Apache OFBiz RMI反序列化前台命令执行(CVE-2021-26295)
漏洞标题 Apache OFBiz RMI反序列化前台命令执行(CVE-2021-26295) 漏洞描述 OFBiz是基于Java的Web框架,包括实体引擎,服务引擎和基于小部件的UI。近日,Apache OFBiz官方发布安全更新。Apache ...
2021年7月28日 02:02
继英伟达后,三星190GB机密数据遭同一黑客组织泄露
据外媒报道,上周五,距Lapsus$从Nvidia那里窃取1TB机密数据还未过几日(黑客威胁英伟达解除挖矿锁,否则泄露源代码等机密数据),该黑客组织又发布了窃取自韩国电子巨头三星的190GB机密数据,...
2022年3月10日 23:40CVE-2021-21287: MinIO Browser API – Server-Side Request Forgery
漏洞标题 CVE-2021-21287: MinIO Browser API - Server-Side Request Forgery 漏洞描述 MinIO Browser API before version RELEASE.2021-01-30T00-20-58Z contains a server-side request forge...
2021年3月4日 09:16CVE-2019-7238: NEXUS < 3.14.0 Remote Code Execution
漏洞标题 CVE-2019-7238: NEXUS < 3.14.0 Remote Code Execution 漏洞描述 body="Nexus Repository Manager" app="Nexus-Repository-Manager" PoC代码
2019年2月26日 21:06CVE-2022-34094: Software Publico Brasileiro i3geo v7.0.5 – Cross-Site Scripting
漏洞标题 CVE-2022-34094: Software Publico Brasileiro i3geo v7.0.5 - Cross-Site Scripting 漏洞描述 Portal do Software Publico Brasileiro i3geo v7.0.5 was discovered to contain a cro...
2022年9月7日 09:12Cacti 存在命令注入漏洞 (CVE-2022-46169)
漏洞标题 Cacti 存在命令注入漏洞 (CVE-2022-46169) 漏洞描述 Cacti是Cacti团队的一套开源的网络流量监测和分析工具。该工具通过snmpget来获取数据,使用RRDtool绘画图形进行分析,并提供数据和...
2022年4月12日 07:50CVE-2021-4449: ZoomSounds Plugin – Unauthenticated Arbitrary File Upload
漏洞标题 CVE-2021-4449: ZoomSounds Plugin - Unauthenticated Arbitrary File Upload 漏洞描述 ZoomSounds plugin for WordPress contains a file upload vulnerability in savepng.php PoC代...
2021年12月13日 02:50CVE-2024-11680: ProjectSend <= r1605 - Improper Authorization
漏洞标题 CVE-2024-11680: ProjectSend <= r1605 - Improper Authorization 漏洞描述 An improper authorization check was identified within ProjectSend version r1605 that allows an at...
2024年7月8日 21:13CVE-2024-32736: CyberPower < v2.8.3 - SQL Injection
漏洞标题 CVE-2024-32736: CyberPower < v2.8.3 - SQL Injection 漏洞描述 A sql injection vulnerability exists in CyberPower PowerPanel Enterprise prior to . PoC代码
2024年6月25日 23:45
2026年9月24日 11:46
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

