
最新发布第227页

CVE-2022-1391: WordPress Cab fare calculator < 1.0.4 - Local File Inclusion
漏洞标题 CVE-2022-1391: WordPress Cab fare calculator < 1.0.4 - Local File Inclusion 漏洞描述 The Cab fare calculator WordPress plugin before 1.0.4 does not validate the control...
 2022年3月29日 10:14
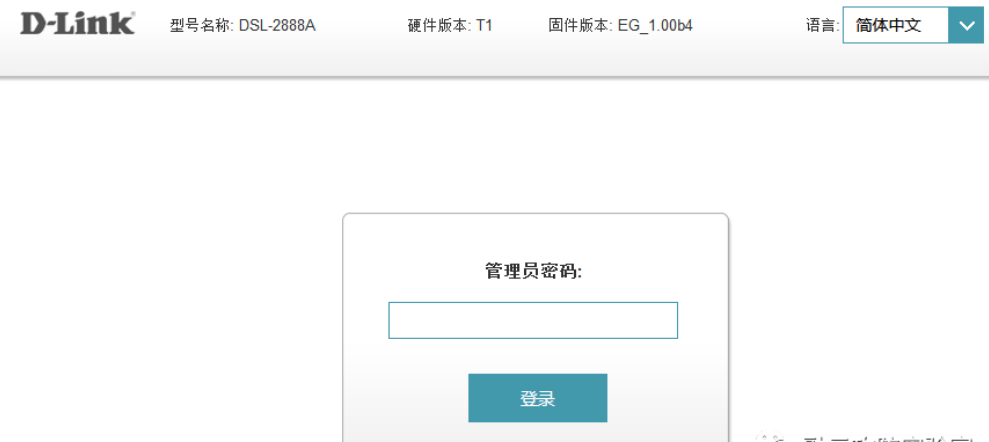
D-Link DSL-28881A 远程命令执行
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 D-Link DSL-28881A 远程命令执行 D-Link DSL,集无线、ADSL、路由、交换机、防火墙五大功能,DSL是一款带有路由功能的ADSL2/2+终端,它...
2026年2月13日 12:53CVE-2023-6380: OpenCms 14 & 15 – Open Redirect
漏洞标题 CVE-2023-6380: OpenCms 14 & 15 - Open Redirect 漏洞描述 Open redirect vulnerability has been found in the Open CMS product affecting versions 14 and 15 of the 'Me...
2023年5月6日 05:04CVE-2010-1219: Joomla! Component com_janews – Local File Inclusion
漏洞标题 CVE-2010-1219: Joomla! Component com_janews - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the JA News (com_janews) component 1.0 for Joomla! allow...
2010年1月12日 19:42CVE-2019-3799: Spring Cloud Config Server – Local File Inclusion
漏洞标题 CVE-2019-3799: Spring Cloud Config Server - Local File Inclusion 漏洞描述 Spring Cloud Config Server versions 2.1.x prior to 2.1.2, 2.0.x prior to 2.0.4, 1.4.x prior to 1....
2019年3月27日 13:11CVE-2024-45591: XWiki Platform – Unauthorized Document History Access
漏洞标题 CVE-2024-45591: XWiki Platform - Unauthorized Document History Access 漏洞描述 A vulnerability in XWiki Platform's REST API allows unauthorized users to access docume...
2024年8月23日 12:11
微厦培训在线教育系统源码V2.1.5开源版支持点播直播录播+考试测试
微厦在线学习系统源码v2.1.5开源版,支持个性化定制,快速搭建部署线上教育独立品牌。多终端网校授课系统,支持网校搭建,企业内训,党建培训,学校,等各行各业都有在线培训在线考试的需求。学...
 2024年1月27日 15:56
CVE-2022-0885: Member Hero <=1.0.9 - Remote Code Execution
漏洞标题 CVE-2022-0885: Member Hero <=1.0.9 - Remote Code Execution 漏洞描述 WordPress Member Hero plugin through 1.0.9 is susceptible to remote code execution. The plugin lacks...
2022年9月16日 05:09CVE-2024-34470: HSC Mailinspector 5.2.17-3 through 5.2.18 – Local File Inclusion
漏洞标题 CVE-2024-34470: HSC Mailinspector 5.2.17-3 through 5.2.18 - Local File Inclusion 漏洞描述 An Unauthenticated Path Traversal vulnerability exists in the /public/loaderphp f...
2024年2月27日 16:38CVE-2018-16059: WirelessHART Fieldgate SWG70 3.0 – Local File Inclusion
漏洞标题 CVE-2018-16059: WirelessHART Fieldgate SWG70 3.0 - Local File Inclusion 漏洞描述 WirelessHART Fieldgate SWG70 3.0 is vulnerable to local file inclusion via the fcgi-bin/wg...
2018年6月3日 22:59CVE-2022-0189: WordPress RSS Aggregator < 4.20 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2022-0189: WordPress RSS Aggregator < 4.20 - Authenticated Cross-Site Scripting 漏洞描述 WordPress RSS Aggregator < 4.20 is susceptible to cross-site scripting. ...
2022年5月28日 14:34CVE-2018-16299: WordPress Localize My Post 1.0 – Local File Inclusion
漏洞标题 CVE-2018-16299: WordPress Localize My Post 1.0 - Local File Inclusion 漏洞描述 WordPress Localize My Post 1.0 is susceptible to local file inclusion via the ajax/include.p...
2018年7月4日 20:58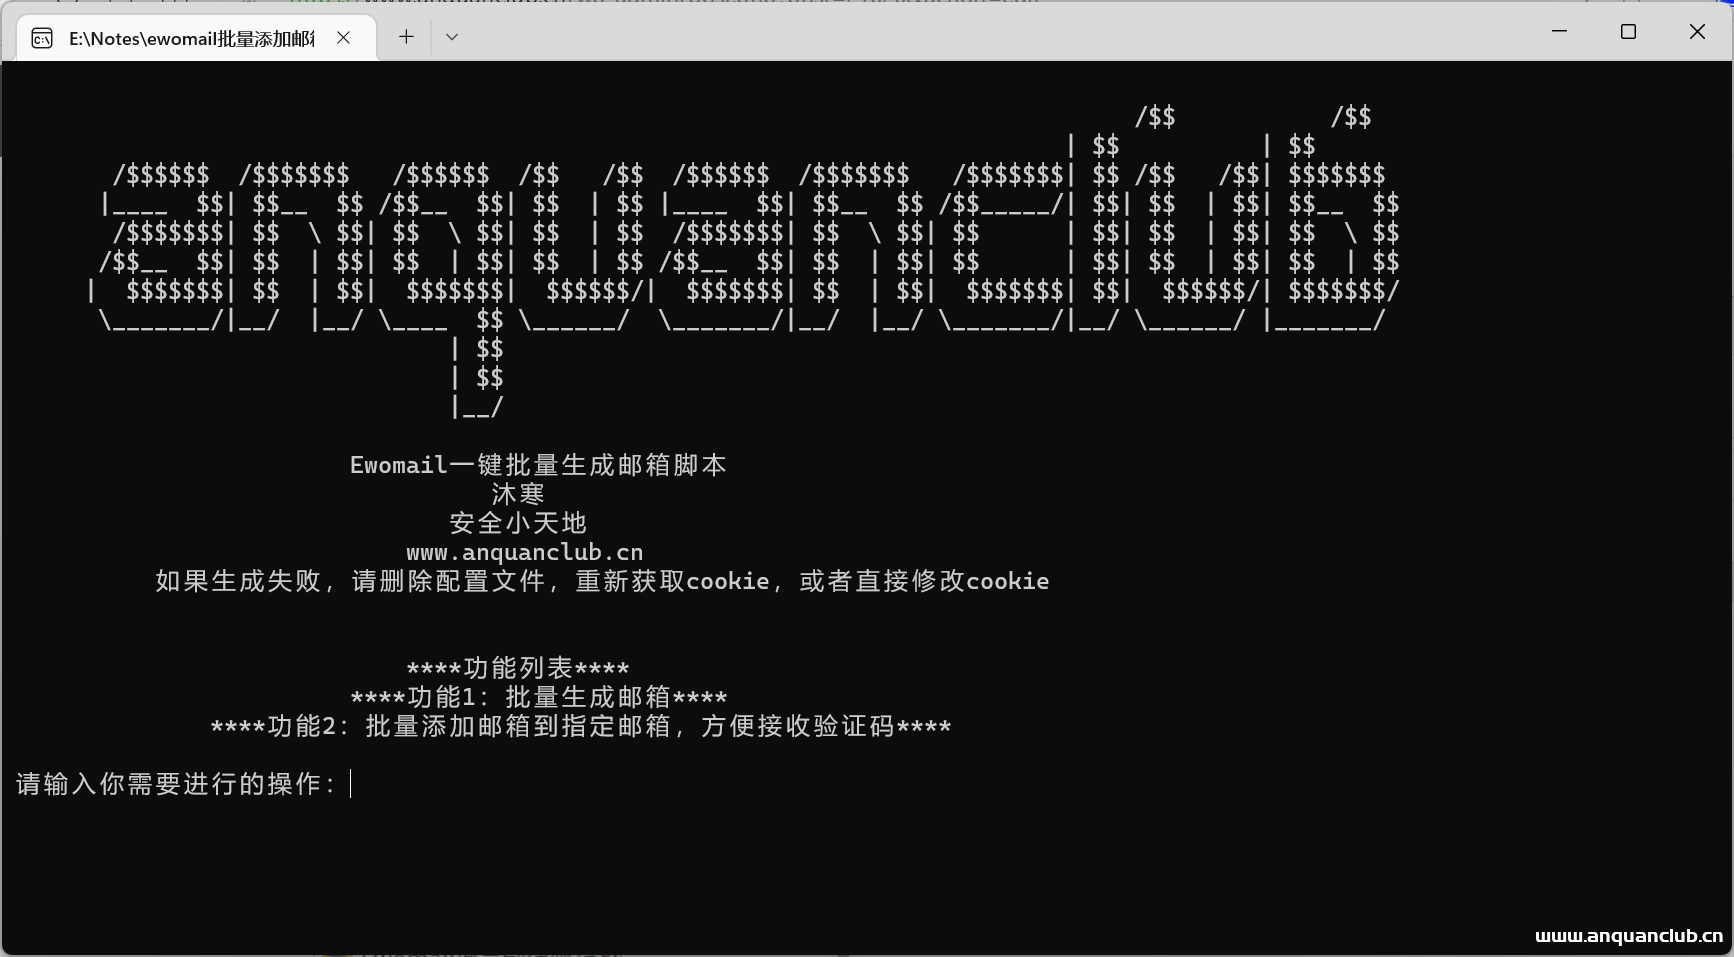
ewomail快速创建多个邮箱&&批量添加邮箱到同一个目标,实现批量接码
前言 最近折腾了一段时间的邮件服务器,常见的邮件服务器系统例如,muila,iredmail,roundcube,ewomail,hMindmail等等,重复安装了好几次,最后发现还是ewoamil搭建起来最简单,不容易出错,...

 2023年3月31日 17:07
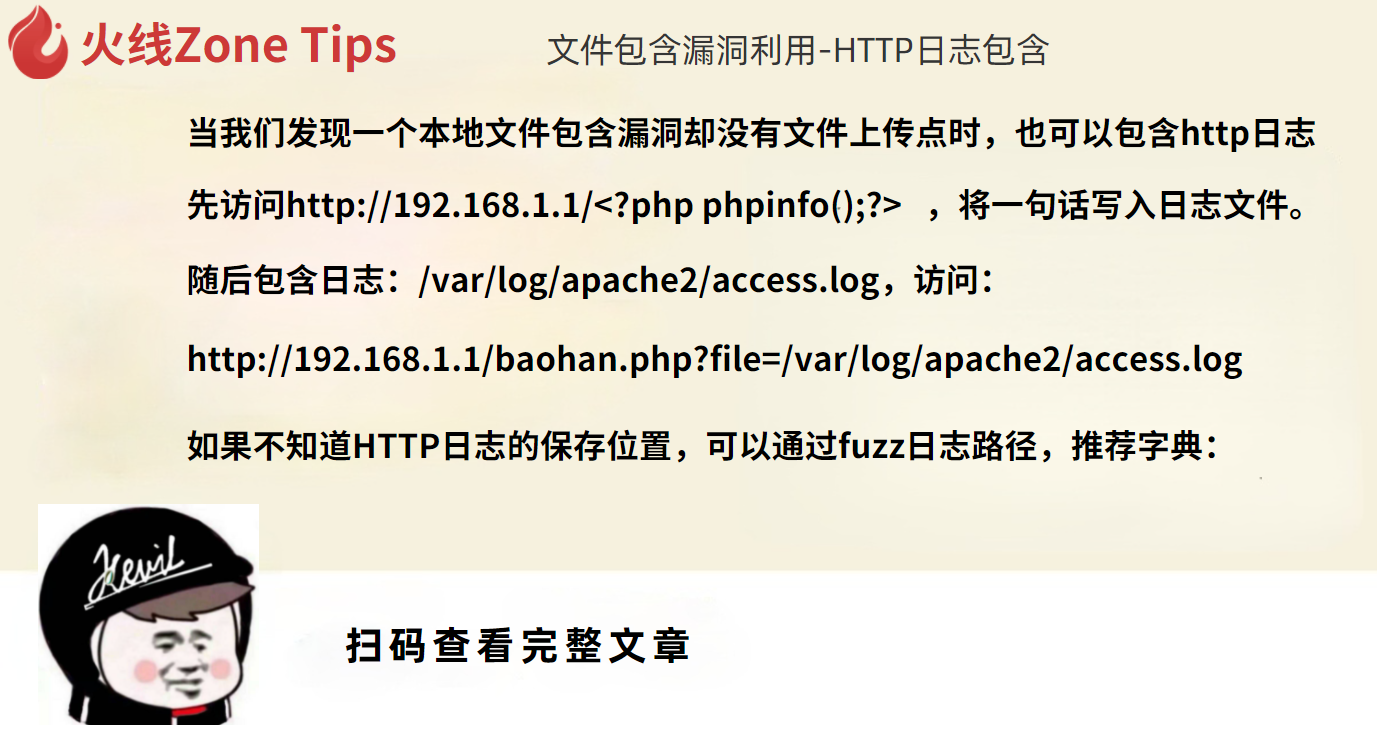
文件包含漏洞利用-HTTP日志包含
当我们发现一个本地文件包含漏洞却没有文件上传点时,也可以包含http日志 先访问http://192.168.1.1/<?php phpinfo();?> ,将一句话写入日志文件。 随后包含日志:/var/log/apache2/acces...
2022年3月10日 23:34CVE-2019-11510: Pulse Connect Secure SSL VPN Arbitrary File Read
漏洞标题 CVE-2019-11510: Pulse Connect Secure SSL VPN Arbitrary File Read 漏洞描述 Pulse Secure Pulse Connect Secure (PCS) 8.2 before 8.2R12.1, 8.3 before 8.3R7.1, and 9.0 before 9...
2019年9月11日 17:28CVE-2008-0702: Titan FTP Server 6.03 and 6.0.5.549 – Heap Overflow via Long Commands
漏洞标题 CVE-2008-0702: Titan FTP Server 6.03 and 6.0.5.549 - Heap Overflow via Long Commands 漏洞描述 Titan FTP Server versions 6.03 and 6.05 (builds) contain multiple heap-based ...
2008年7月12日 16:49
2026年10月20日 11:45
2026年10月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

