
最新发布第227页

CVE-2022-1910: WordPress Shortcodes and Extra Features for Phlox <2.9.8 - Cross-Site Scripting
漏洞标题 CVE-2022-1910: WordPress Shortcodes and Extra Features for Phlox <2.9.8 - Cross-Site Scripting 漏洞描述 WordPress Shortcodes and extra features plugin for the Phlox the...
 2022年5月13日 13:11
CVE-2018-14728: Responsive filemanager 9.13.1 Server-Side Request Forgery
漏洞标题 CVE-2018-14728: Responsive filemanager 9.13.1 Server-Side Request Forgery 漏洞描述 Responsive filemanager 9.13.1 is susceptible to server-side request forgery in upload.ph...
2018年9月19日 09:32CVE-2023-2745: WordPress Core <=6.2 - Directory Traversal
漏洞标题 CVE-2023-2745: WordPress Core <=6.2 - Directory Traversal 漏洞描述 WordPress Core is vulnerable to Directory Traversal in versions up to, and including, 6.2, via the ‘...
2023年8月18日 16:51CVE-2020-36708: WordPress Epsilon Framework Themes <=2.4.8 - Remote Code Execution
漏洞标题 CVE-2020-36708: WordPress Epsilon Framework Themes <=2.4.8 - Remote Code Execution 漏洞描述 WordPress themes including Shapely <= 1.2.7, NewsMag <= 2.4.1, Activel...
2020年12月2日 07:23CVE-2016-1555: NETGEAR WNAP320 Access Point Firmware – Remote Command Injection
漏洞标题 CVE-2016-1555: NETGEAR WNAP320 Access Point Firmware - Remote Command Injection 漏洞描述 NETGEAR WNAP320 Access Point Firmware version 2.0.3 could allow an unauthenticated...
2016年12月20日 07:12CVE-2018-18778: ACME mini_httpd <1.30 - Local File Inclusion
漏洞标题 CVE-2018-18778: ACME mini_httpd <1.30 - Local File Inclusion 漏洞描述 ACME mini_httpd before 1.30 is vulnerable to local file inclusion. PoC代码
2018年12月21日 15:26CVE-2023-1020: Steveas WP Live Chat Shoutbox <= 1.4.2 - SQL Injection
漏洞标题 CVE-2023-1020: Steveas WP Live Chat Shoutbox <= 1.4.2 - SQL Injection 漏洞描述 The Steveas WP Live Chat Shoutbox WordPress plugin through 1.4.2 does not sanitise and es...
2023年12月12日 23:04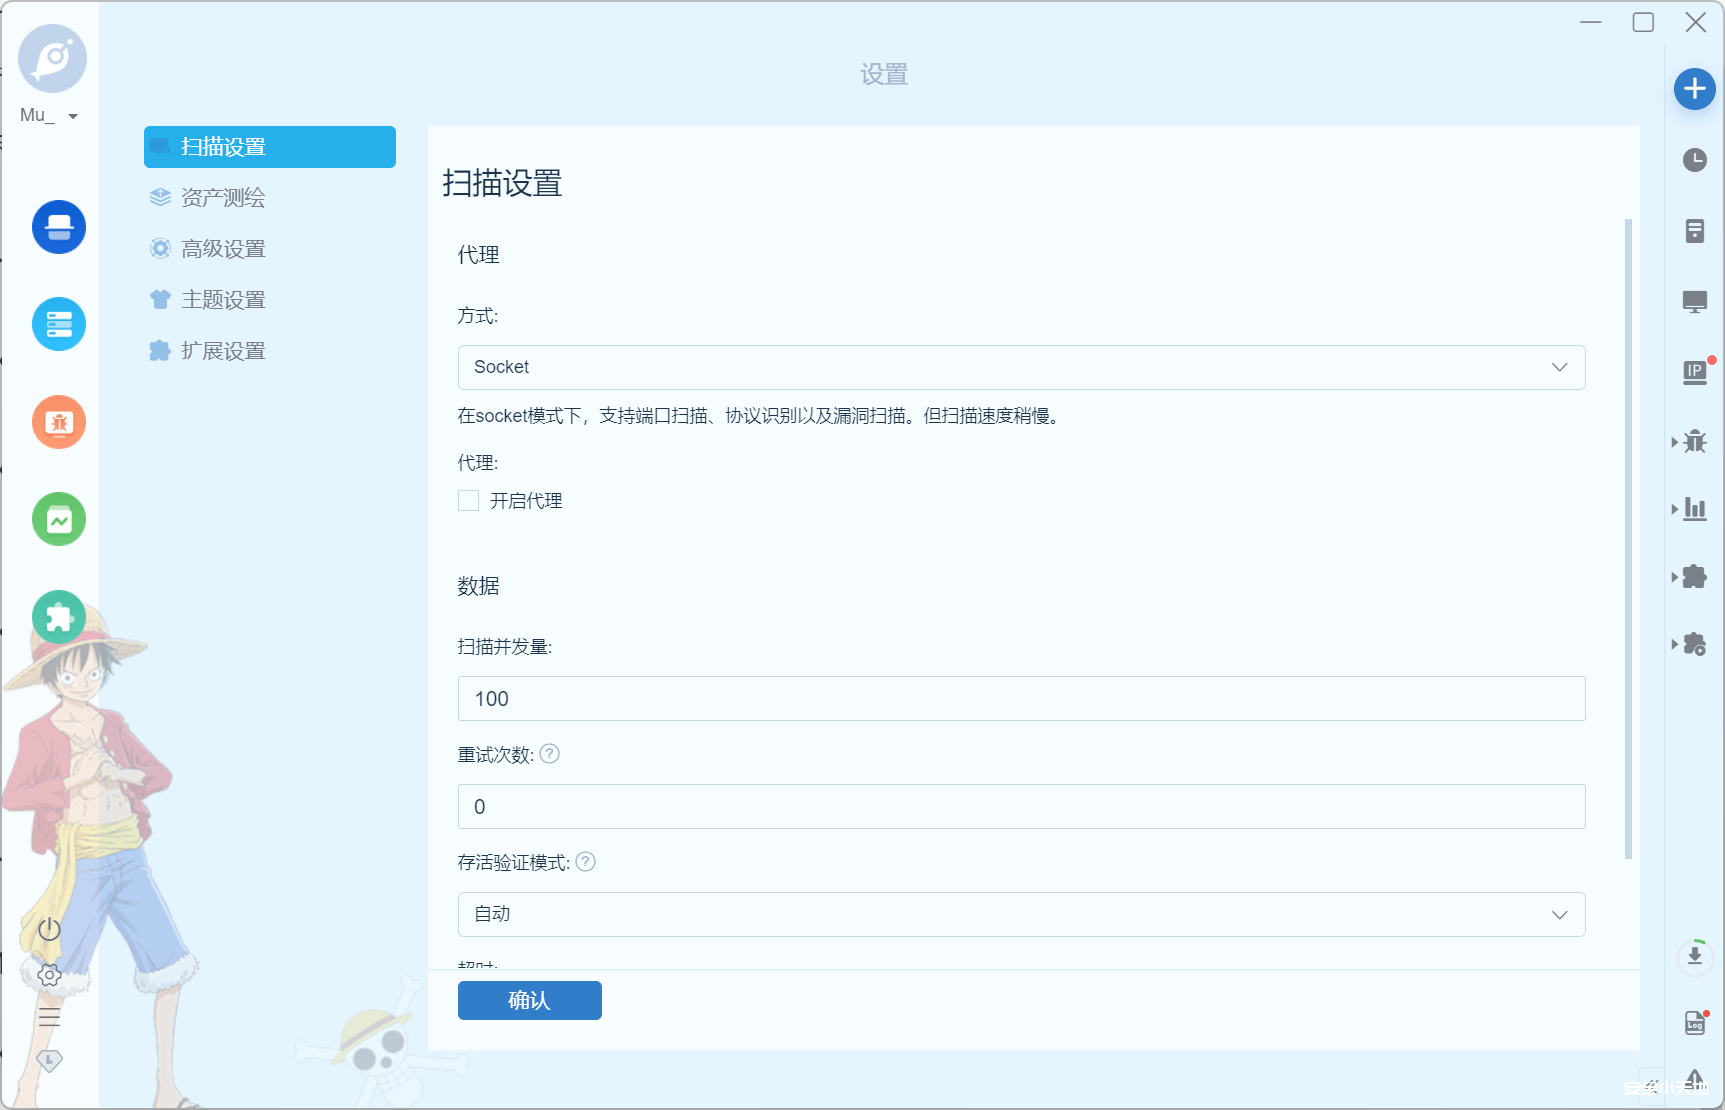
关于全局代理与局部代理的介绍
1. 为什么要全局代理 在渗透的时候要保护好自己啊,不要被溯源到。 在买的一些VPS上做扫描的时候,有可能会触发到VPS厂商(搬瓦工、Vultr的都有遇到过)的安全机制(如DDoS),将我们的VPS停机。做...

 2023年3月26日 11:04
如何纯手工破解QQ闪照?不限次数观看
杂谈 最近有热心网友私信表示,框架、模块玩不明白。 经常有小姐姐给我发闪照,但是我想反复欣赏几次,应该怎么办呢? 下面教大家手工的方式实现无限次观看闪照 图文演示 我们正常收到闪照后 打...
2022年4月22日 21:12CVE-2024-28986: SolarWinds Web Help Desk < 12.8.3 - Insecure Deserialization
漏洞标题 CVE-2024-28986: SolarWinds Web Help Desk < 12.8.3 - Insecure Deserialization 漏洞描述 SolarWinds Web Help Desk before version 12.8.3 contain a critical Java deserializa...
2024年8月19日 05:46CVE-2018-20463: WordPress JSmol2WP <=1.07 - Local File Inclusion
漏洞标题 CVE-2018-20463: WordPress JSmol2WP <=1.07 - Local File Inclusion 漏洞描述 WordPress JSmol2WP plugin 1.07 is susceptible to local file inclusion via ../ directory traver...
2018年5月25日 05:06CVE-2024-36837: CRMEB v.5.2.2 – SQL Injection
漏洞标题 CVE-2024-36837: CRMEB v.5.2.2 - SQL Injection 漏洞描述 SQL Injection vulnerability in CRMEB v.5.2.2 allows a remote attacker to obtain sensitive information via the getPro...
2024年2月4日 10:32CVE-2021-21315: Node.JS System Information Library <5.3.1 - Remote Command Injection
漏洞标题 CVE-2021-21315: Node.JS System Information Library <5.3.1 - Remote Command Injection 漏洞描述 Node.JS System Information Library System before version 5.3.1 is suscepti...
2021年12月21日 03:01
记一次某事业单位的二杀
记一次某事业单位的二杀作者:用户iT40DJEXyzhttps://xz.aliyun.com/news/91912文章转载自 先知社区 思路总结:找到同一个子域名的其他网站 把存在弱口令登录成功的响应包复制 然后替换给目标网...
2026年4月24日 17:11
实战攻防演习之红队视角下的防御体系突破 @奇安信
地址:http://i0x0fy4ibf.feishu.cn/file/boxcnFaTDbhg5qQDzAlk8vrfNtc 文字来源于- 火线 Zone-云安全社区,安全小天地只做文章分享,如有侵权,请联系站长删除
2022年3月10日 23:39CVE-2021-24435: WordPress Titan Framework plugin <= 1.12.1 - Cross-Site Scripting
漏洞标题 CVE-2021-24435: WordPress Titan Framework plugin <= 1.12.1 - Cross-Site Scripting 漏洞描述 The iframe-font-preview.php file of the titan-framework does not properly esc...
2021年10月27日 15:32
2026年11月12日 11:45
2026年11月11日 11:45
2026年11月10日 11:45
2026年11月9日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

