
最新发布第229页

CVE-2010-2128: Joomla! Component JE Quotation Form 1.0b1 – Local File Inclusion
漏洞标题 CVE-2010-2128: Joomla! Component JE Quotation Form 1.0b1 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the JE Quotation Form (com_jequoteform) com...
 2010年3月10日 19:27
Apache APISIX 默认密钥漏洞(CVE-2020-13945)
漏洞标题 Apache APISIX 默认密钥漏洞(CVE-2020-13945) 漏洞描述 Apache APISIX是一个高性能API网关。在用户未指定管理员Token或使用了默认配置文件的情况下,ApacheAPISIX将使用默认的管理员...
2020年1月4日 01:59CVE-2023-4115: PHPJabbers Cleaning Business 1.0 – Cross-Site Scripting
漏洞标题 CVE-2023-4115: PHPJabbers Cleaning Business 1.0 - Cross-Site Scripting 漏洞描述 The attacker can send to victim a link containing a malicious URL in an email or instant me...
2023年6月28日 11:15CVE-2025-53624: Docusaurus Gists Plugin < 4.0.0 - GitHub Personal Access Token Exposure
漏洞标题 CVE-2025-53624: Docusaurus Gists Plugin < 4.0.0 - GitHub Personal Access Token Exposure 漏洞描述 The Docusaurus gists plugin adds a page to your Docusaurus instance, di...
2025年11月3日 00:50CVE-2022-2376: WordPress Directorist <7.3.1 - Information Disclosure
漏洞标题 CVE-2022-2376: WordPress Directorist <7.3.1 - Information Disclosure 漏洞描述 WordPress Directorist plugin before 7.3.1 is susceptible to information disclosure. The pl...
2022年10月26日 15:31CVE-2019-3799: Spring Cloud Config Server – Local File Inclusion
漏洞标题 CVE-2019-3799: Spring Cloud Config Server - Local File Inclusion 漏洞描述 Spring Cloud Config Server versions 2.1.x prior to 2.1.2, 2.0.x prior to 2.0.4, 1.4.x prior to 1....
2019年5月27日 05:54CVE-2021-25085: WOOF WordPress plugin – Cross-Site Scripting
漏洞标题 CVE-2021-25085: WOOF WordPress plugin - Cross-Site Scripting 漏洞描述 The WOOF WordPress plugin does not sanitize or escape the woof_redraw_elements parameter before refle...
2021年2月22日 17:37CVE-2015-4694: WordPress Zip Attachments <= 1.1.4 - Arbitrary File Retrieval
漏洞标题 CVE-2015-4694: WordPress Zip Attachments <= 1.1.4 - Arbitrary File Retrieval 漏洞描述 WordPress zip-attachments plugin allows arbitrary file retrieval as it does not ch...
2015年8月17日 04:08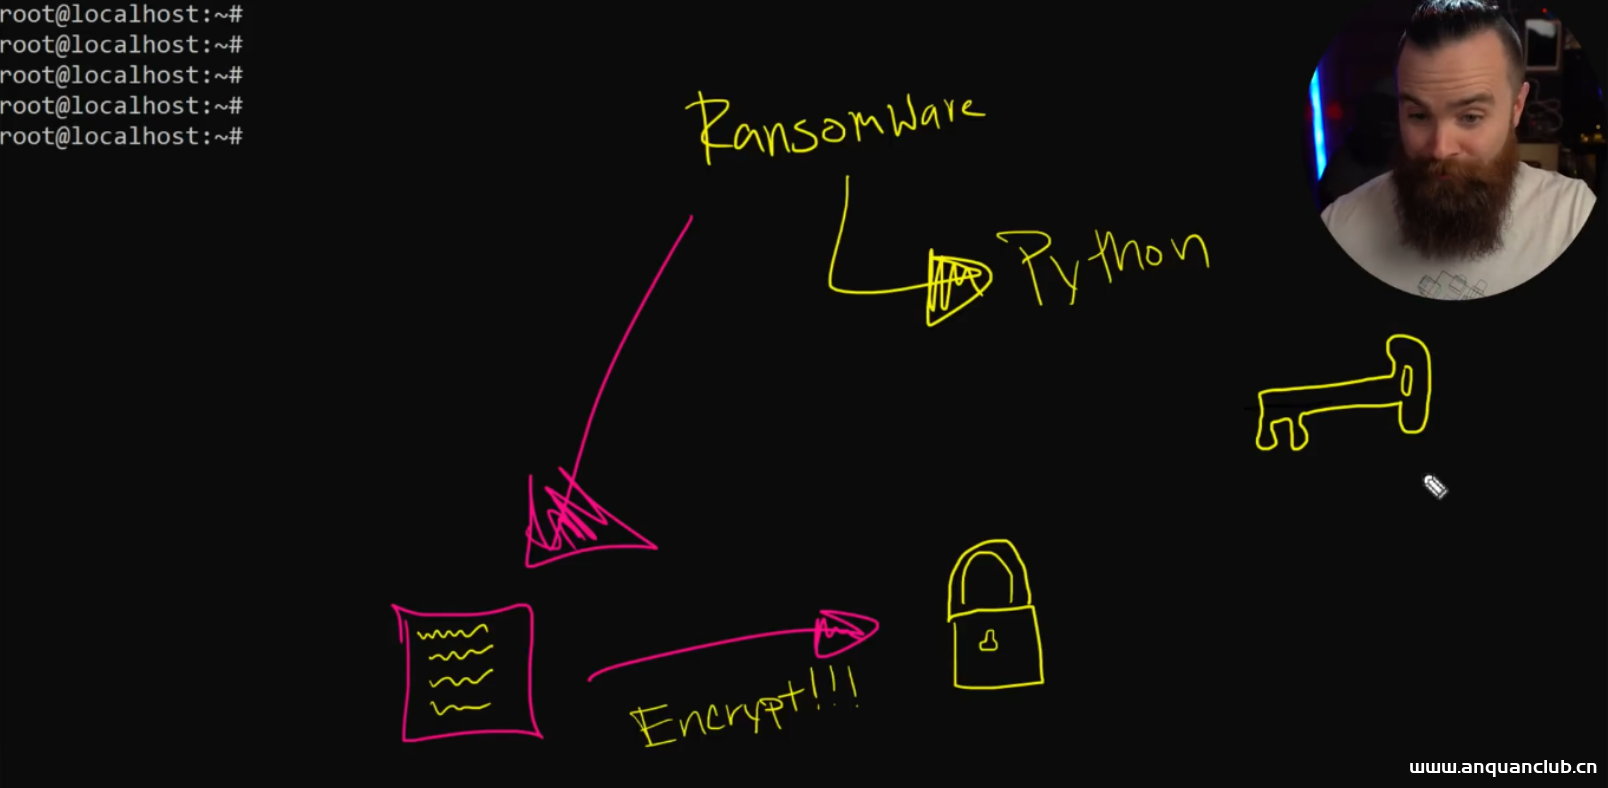
如何使用Python编写一个简单好玩的勒索程序?
相关阅读 图文讲解 原理分析 其实我们要写的脚本本质上就是一个加密程序,将文件内容通过Fernet算法进行加密,然后生成key,后面我们可以通过key在进行解密,这个过程是不是像极了勒索的场面…...

 2023年1月13日 19:56
CVE-2024-3300: Delmia Apriso – Pre-Authentication Unsafe .NET Object Deserialization
漏洞标题 CVE-2024-3300: Delmia Apriso - Pre-Authentication Unsafe .NET Object Deserialization 漏洞描述 An unsafe .NET object deserialization vulnerability in DELMIA Apriso Release ...
2024年7月11日 22:34CVE-2025-27007: OttoKit < 1.0.83 - SureTriggers allows Privilege Escalation
漏洞标题 CVE-2025-27007: OttoKit < 1.0.83 - SureTriggers allows Privilege Escalation 漏洞描述 Incorrect Privilege Assignment vulnerability in Brainstorm Force SureTriggers allow...
2025年12月16日 13:30CVE-2015-1880: Fortinet FortiOS <=5.2.3 - Cross-Site Scripting
漏洞标题 CVE-2015-1880: Fortinet FortiOS <=5.2.3 - Cross-Site Scripting 漏洞描述 Fortinet FortiOS 5.2.x before 5.2.3 contains a cross-site scripting vulnerability in the SSL VPN...
2015年12月21日 19:26CVE-2017-9833: BOA Web Server 0.94.14 – Arbitrary File Access
漏洞标题 CVE-2017-9833: BOA Web Server 0.94.14 - Arbitrary File Access 漏洞描述 BOA Web Server 0.94.14 is susceptible to arbitrary file access. The server allows the injection of &...
2017年5月30日 09:37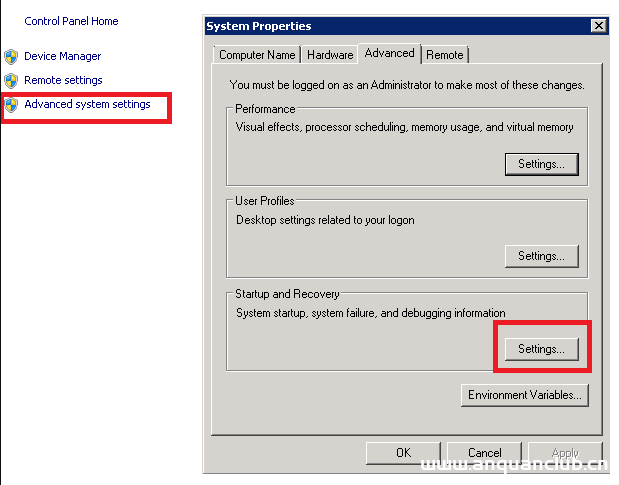
Windows Server 2008 r2服务器无故自动重启故障的解决方法_win服务器
Windows Server 2008服务器自动重启!登陆服务器之后,随便做什么操作,一两分钟服务器就自动重启,这里就给大家分享一下解决方法 Windows Server 2008服务器自动重启!登陆服务器之后,随便做...
2024年6月1日 20:43Atlassian Confluence OGNL注入漏洞(CVE-2022-26134)
漏洞标题 Atlassian Confluence OGNL注入漏洞(CVE-2022-26134) 漏洞描述 Atlassian Confluence OGNL注入漏洞(CVE-2022-26134) PoC代码 暂无
2022年4月17日 06:13CVE-2017-1000028: Oracle GlassFish Server Open Source Edition 4.1 – Local File Inclusion
漏洞标题 CVE-2017-1000028: Oracle GlassFish Server Open Source Edition 4.1 - Local File Inclusion 漏洞描述 Oracle GlassFish Server Open Source Edition 4.1 is vulnerable to both aut...
2017年3月28日 23:34
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
2026年11月3日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

