
最新发布第231页

docker cp 拷贝文件 和 进入容器的操作_docker
这篇文章主要介绍了docker cp 拷贝文件 和 进入容器的操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 进入正在运行的容器 # 进入容器 新开一个终端 # docker exec -it ...
 2022年7月5日 20:24
自建FTP和SFTP服务器过程介绍_Linux
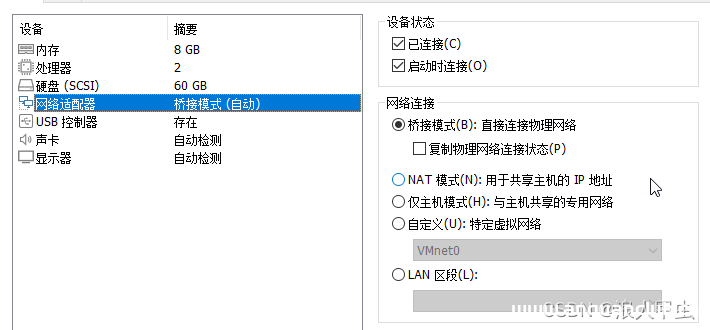
大家好,本篇文章主要讲的是自建FTP和SFTP服务器过程介绍,感兴趣的同学赶快来看一看吧,对你有帮助的话记得收藏一下,方便下次浏览 FTP、SFTP作为文件传输协议,使用广泛。为进行相关的功能开...
2022年6月15日 08:45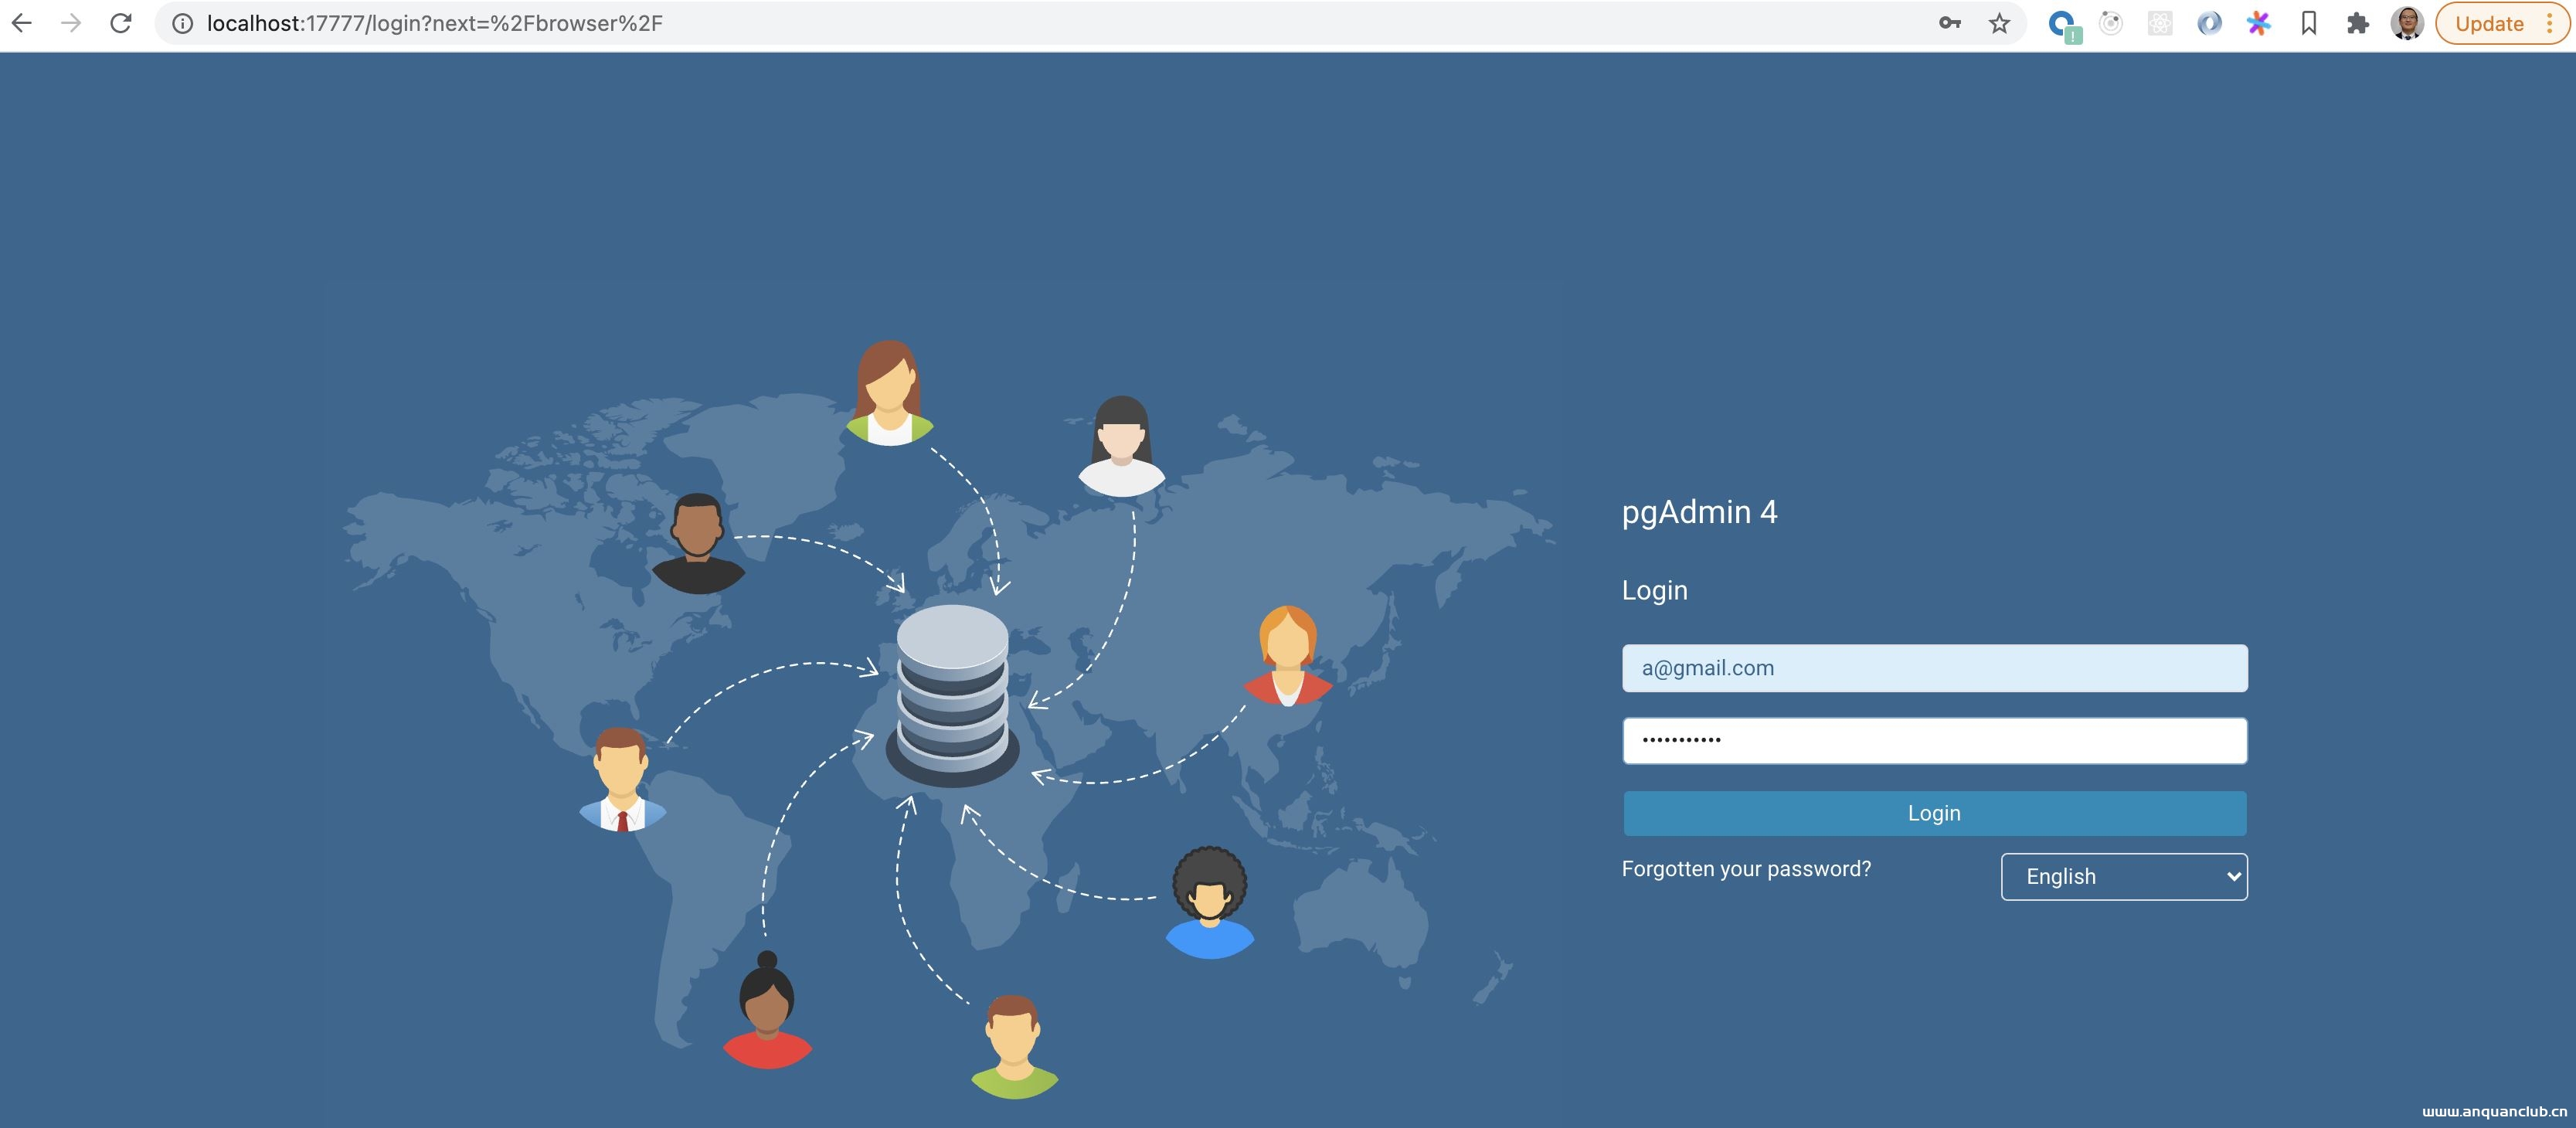
本地Docker安装Postgres 12 + pgadmin的方法 (支持Apple M1)_docker
这篇文章主要介绍了本地Docker安装Postgres 12 + pgadmin的方法 (支持Apple M1),本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录介绍支持 Int...
2022年7月21日 20:01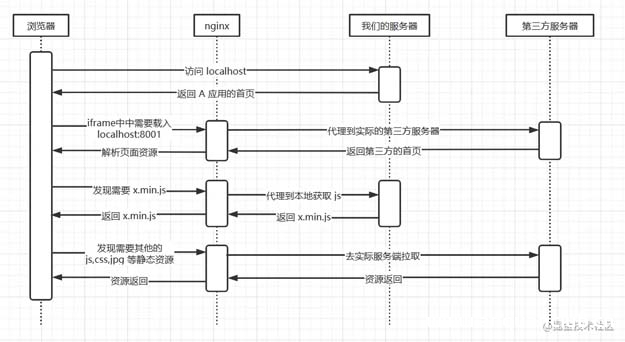
nginx 解决跨域问题嵌入第三方页面_nginx
本文主要介绍了nginx 解决跨域问题嵌入第三方页面,文中通过示例代码介绍的非常详细,具有一定的参考价值,感兴趣的小伙伴们可以参考一下 目录前言困难跨域定义nginx 的特性反向代理动静分离尝...
2022年6月23日 08:41
CVE-2021-31195: Microsoft Exchange Server – Cross-Site Scripting
漏洞标题 CVE-2021-31195: Microsoft Exchange Server - Cross-Site Scripting 漏洞描述 Microsoft Exchange Server, or OWA, is vulnerable to a cross-site scripting vulnerability in refur...
2021年12月18日 04:42在docker中开启sshd操作_docker
这篇文章主要介绍了在docker中开启sshd操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 首先在docker中安装openssh-server,安装完毕后切换到openssh-server的安装目录/e...
2023年1月13日 21:25
docker images本地迁移的实现_docker
这篇文章主要介绍了docker images本地迁移的实现方式,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 最近在学习docker,经常遇到的一个问题是,在下载docker image的时候,...
2022年8月4日 21:58CVE-2021-24943: Registrations for the Events Calendar < 2.7.6 - SQL Injection
漏洞标题 CVE-2021-24943: Registrations for the Events Calendar < 2.7.6 - SQL Injection 漏洞描述 The Registrations for the Events Calendar WordPress plugin before 2.7.6 does not ...
2021年10月28日 16:07
linux系统下vim插件安装介绍_Linux
目录安装vim插件管理器添加插件演示删除插件:安装vim插件管理器 第一次使用插件推荐安装插件管理器,它可以简化我们安装插件的步骤。 1.下载 plug.vim 文件,根据操作系统不同,放置在以下auto...
2022年6月15日 08:45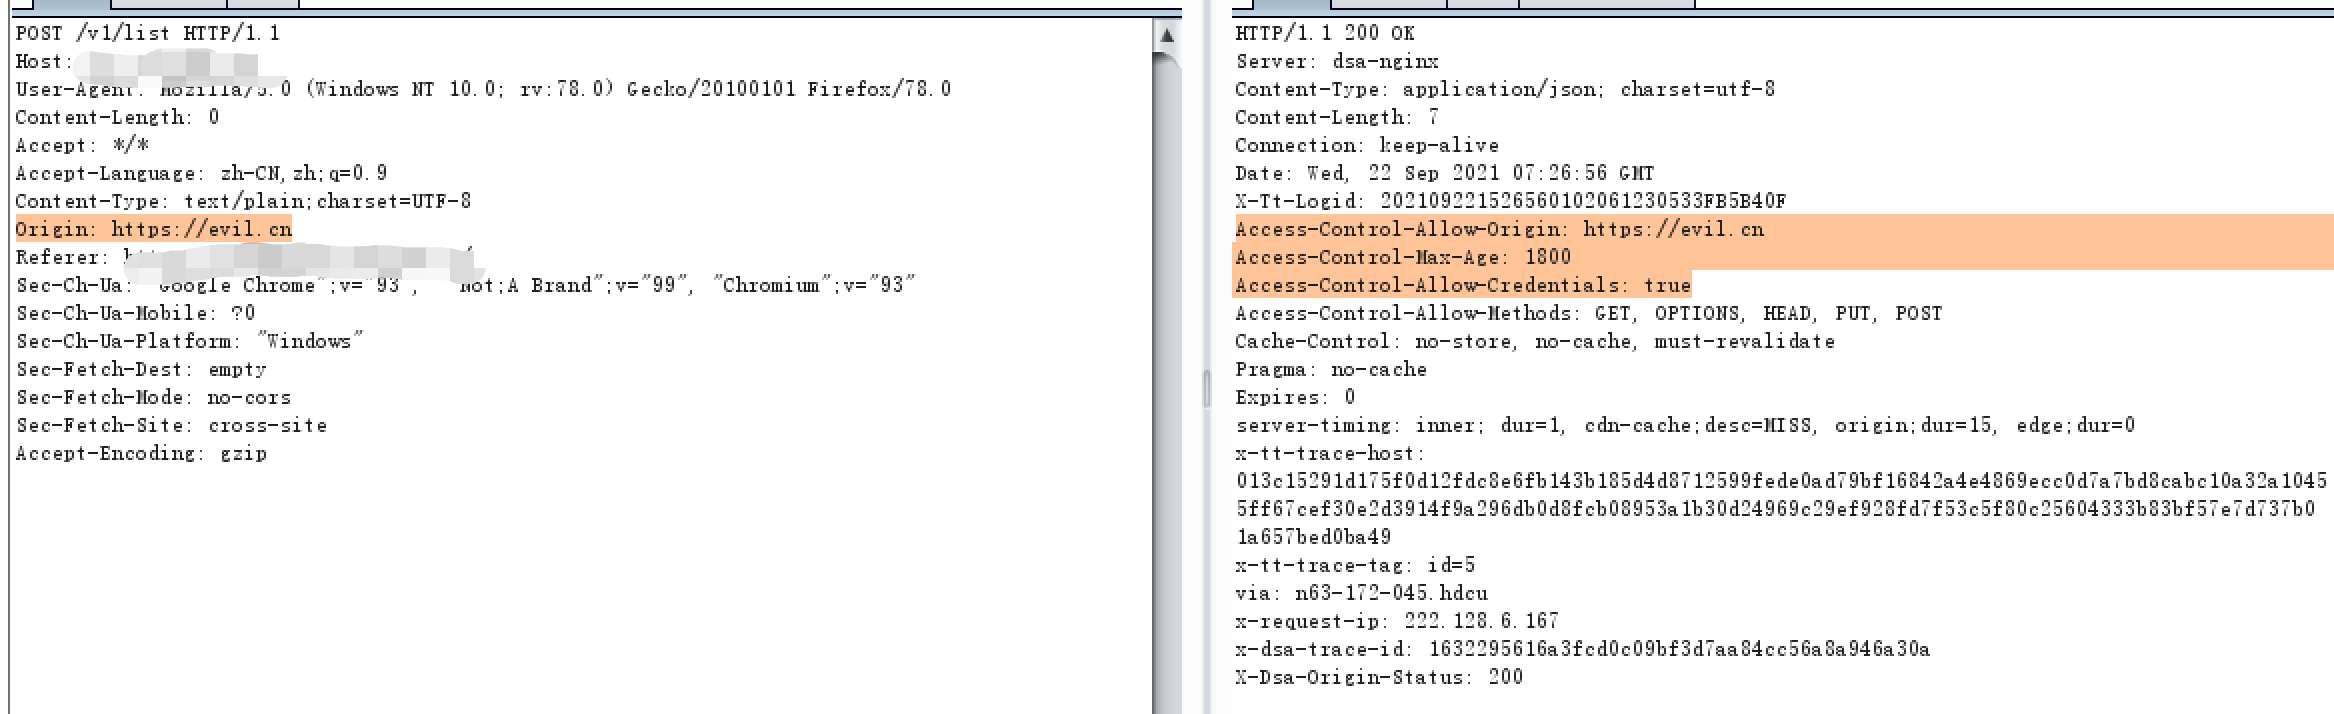
web漏洞挖掘指南-前端跨域漏洞
web漏洞挖掘指南 前端跨域漏洞 一、何为跨域 1.设想一种场景,一个恶意网站上嵌入了一个iframe标签去加载银行的登陆页面,高度和宽度的设置和真实的银行官网一样,当用户访问恶意网站并登录时,...
2022年3月10日 23:37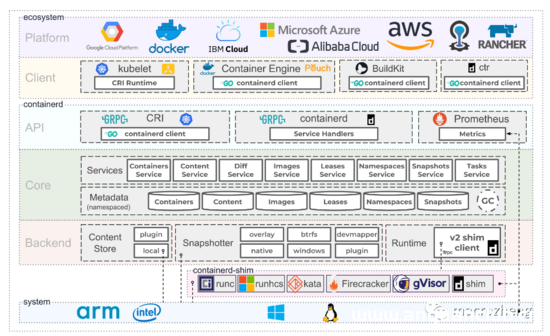
再见 Docker如何5分钟转型 containerd_docker
这篇文章主要介绍了再见 Docker如何5分钟转型 containerd,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 Docker作为非常流行的容器技术,之前经...
2022年8月31日 21:08CVE-2022-23544: MeterSphere < 2.5.0 SSRF
漏洞标题 CVE-2022-23544: MeterSphere < 2.5.0 SSRF 漏洞描述 MeterSphere is a one-stop open source continuous testing platform, covering test management, interface testing, UI tes...
2022年12月29日 12:04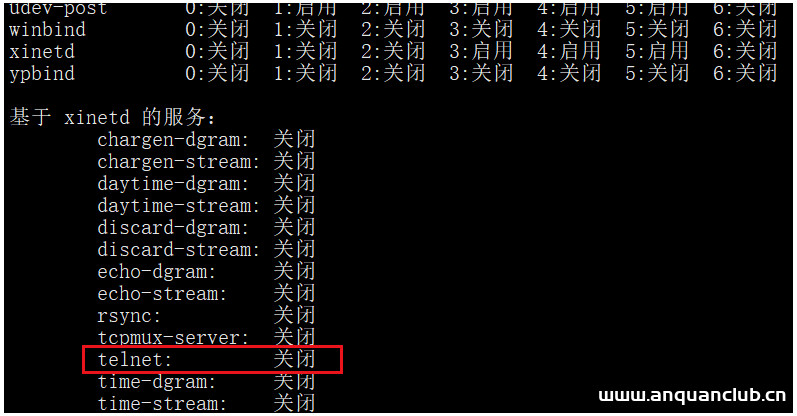
linux下RPM包安装基于xinetd的服务的管理_Linux
目录前言1、基于xinetd服务的启动管理(1)telnet服务安装(2)telnet服务启动2、基于xientd服务的自启动管理前言 现在Linux系统中基于xinetd的服务越来越少了,但Linux系统中还是有基于xinetd...
2022年6月15日 08:45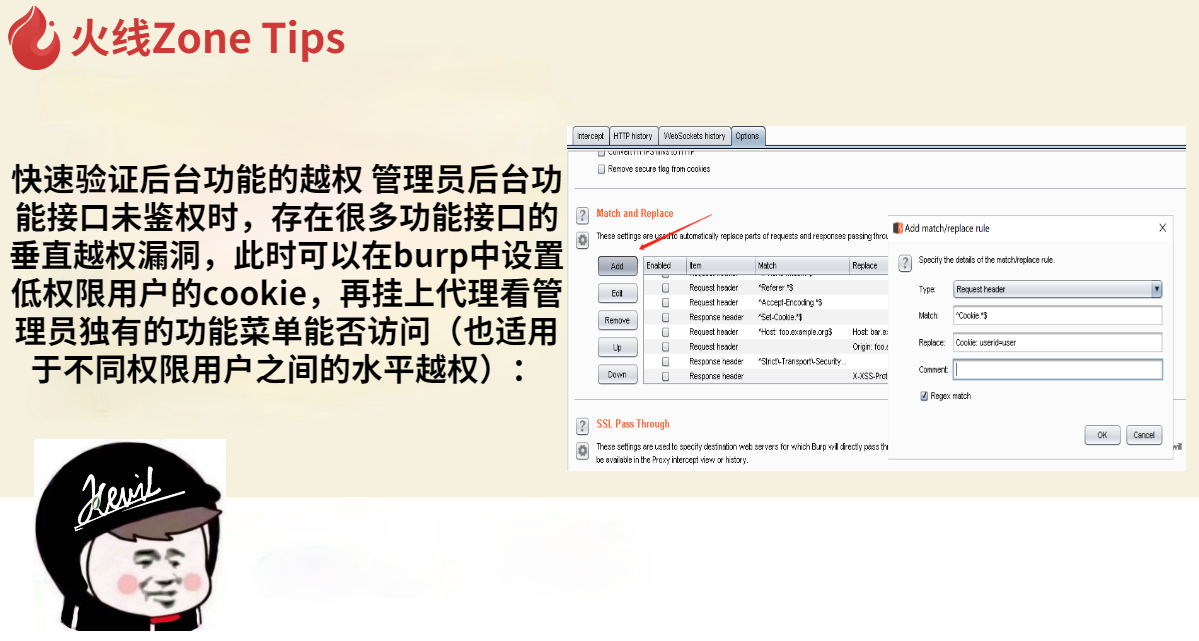
快速验证后台功能的越权
管理员后台功能接口未鉴权时,存在很多功能接口的垂直越权漏洞,此时可以在burp中设置低权限用户的cookie,再挂上代理看管理员独有的功能菜单能否访问(也适用于不同权限用户之间的水平越权):...
2022年3月10日 23:37
web漏洞挖掘指南 -CSRF跨站请求伪造
web漏洞挖掘指南 CSRF跨站请求伪造 一、CSRF的漏洞原理以及攻击过程 顾名思义,CSRF跨站请求伪造是一种伪造受害者的请求以达成某种目的的攻击手法,本质上我将其理解为攻击者像操控木偶一样让受...
2022年3月10日 23:39
企业根域名资产收集细节再补充
0x01 前言 我们从《红蓝对抗之企业对外根域名资产收集》这篇文章可以学习到如下几种根域名的收集方式。本文将对细节再进行补充和扩展。 0x2 通过PTR记录收集 什么是PTR记录呢? PTR记录,是电子...
2022年3月10日 23:34
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
2026年11月3日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

