
最新发布第233页

CVE-2024-55457: MasterSAM Star Gate v11 – Local File Inclusion
漏洞标题 CVE-2024-55457: MasterSAM Star Gate v11 - Local File Inclusion 漏洞描述 MasterSAM Star Gate v11 is vulnerable to a directory traversal attack via the endpoint /adama/adama...
 2024年10月2日 10:58
Cacti 存在命令注入漏洞 (CVE-2022-46169)
漏洞标题 Cacti 存在命令注入漏洞 (CVE-2022-46169) 漏洞描述 Cacti是Cacti团队的一套开源的网络流量监测和分析工具。该工具通过snmpget来获取数据,使用RRDtool绘画图形进行分析,并提供数据和...
2022年7月2日 04:27CVE-2025-34299: Monsta FTP <= 2.11.2 - Unauthenticated Remote Code Execution
漏洞标题 CVE-2025-34299: Monsta FTP <= 2.11.2 - Unauthenticated Remote Code Execution 漏洞描述 Monsta FTP = 2.11 contains an unrestricted file upload vulnerability caused by lac...
2025年2月1日 01:05CVE-2025-46818: Redis Lua Sandbox < 8.2.2 - Cross-User Escape
漏洞标题 CVE-2025-46818: Redis Lua Sandbox < 8.2.2 - Cross-User Escape 漏洞描述 Redis is an open source, in-memory database that persists on disk. Versions 8.2.1 and below allow...
2025年4月2日 23:58CVE-2023-27847: PrestaShop xipblog – SQL Injection
漏洞标题 CVE-2023-27847: PrestaShop xipblog - SQL Injection 漏洞描述 In the blog module (xipblog), an anonymous user can perform SQL injection. Even though the module has been patc...
2023年3月5日 17:16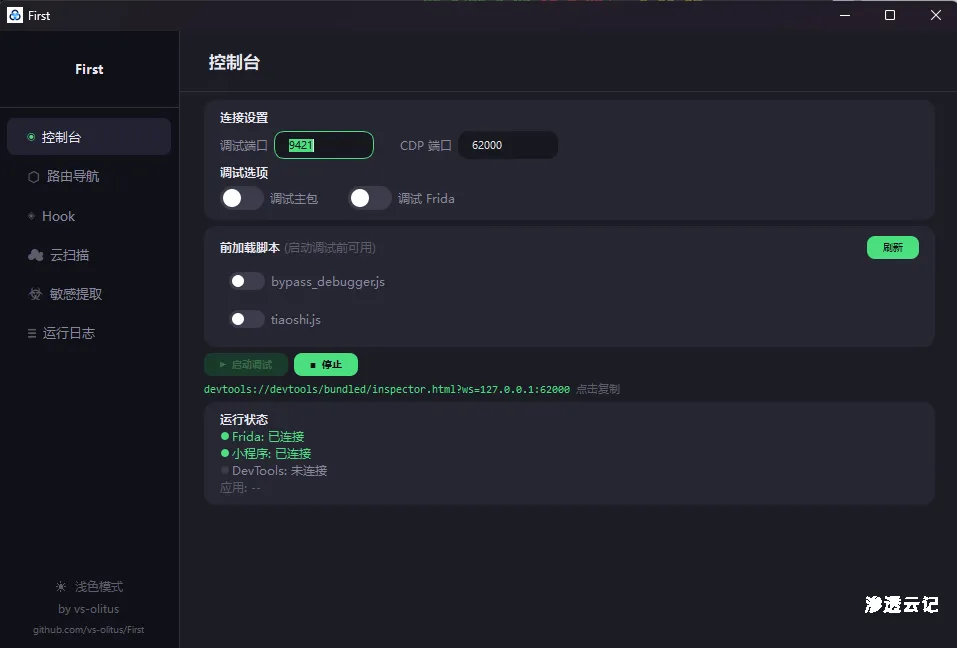
微信小程序调试工具 —— 基于 Frida + CDP 代理,支持 GUI 与 CLI 双模式
https://github.com/Spade-sec/First First微信小程序调试工具 —— 基于 Frida + CDP 代理,支持 GUI 与 CLI 双模式 本项目仅支持windows,macos用户使用dp虚拟机即可 截图预览 主界面 / Contr...

 2026年4月6日 10:26

docker volumes 文件映射方式_docker
这篇文章主要介绍了docker volumes 文件映射的实例讲解,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 背景 在做区块链日志模块时,如果容器运行,需要把日志文件映射到宿...
2022年8月14日 21:59CVE-2020-15505: MobileIron Core & Connector <= v10.6 & Sentry <= v9.8 - Remote Code Execution
漏洞标题 CVE-2020-15505: MobileIron Core & Connector <= v10.6 & Sentry <= v9.8 - Remote Code Execution 漏洞描述 A remote code execution vulnerability in MobileIron Co...
2020年3月22日 20:59
日本丰田汽车因供应商遭网络攻击被迫停产
昨日,日本知名汽车制造商丰田汽车(Toyota Motor Corporation)发布了一则公告,由于其提供汽车内外饰零部件的供应商小岛冲压工业(Kojima Industries Corporation)遭受网络攻击,丰田被迫暂...
2022年3月10日 23:40Apache OFBiz CVE-2024-36104 鉴权绕过漏洞
漏洞标题 Apache OFBiz CVE-2024-36104 鉴权绕过漏洞 漏洞描述 Apache OFBiz 存在鉴权绕过漏洞,此漏洞是由于ProgramExport未充分验证用户输入的数据所导致的。 PoC代码 暂无
2024年3月22日 20:46CVE-2023-47248: PyArrow Flight RPC – Remote Code Execution
漏洞标题 CVE-2023-47248: PyArrow Flight RPC - Remote Code Execution 漏洞描述 PyArrow Flight RPC from v0.14.0 through v14.0.0 allows remote attackers to execute arbitrary code via a...
2023年10月15日 10:44CVE-2021-25074: WordPress WebP Converter for Media < 4.0.3 - Unauthenticated Open Redirect
漏洞标题 CVE-2021-25074: WordPress WebP Converter for Media < 4.0.3 - Unauthenticated Open Redirect 漏洞描述 WordPress WebP Converter for Media < 4.0.3 contains a file (passt...
2021年11月17日 05:31CVE-2019-20504: Dell KACE Systems Management Appliance (K1000) 6.4.120756 – Remote Code Execution
漏洞标题 CVE-2019-20504: Dell KACE Systems Management Appliance (K1000) 6.4.120756 - Remote Code Execution 漏洞描述 service/krashrpt.php in Quest KACE K1000 Systems Management Appl...
2019年8月31日 01:04CVE-2025-45985: Blink Router – Command Injection
漏洞标题 CVE-2025-45985: Blink Router - Command Injection 漏洞描述 Blink routers BL-WR9000 V2.4.9 , BL-AC2100_AZ3 V1.0.4, BL-X10_AC8 v1.0.5 , BL-LTE300 v1.2.3, BL-F1200_AT1 v1.0.0,...
2025年3月15日 13:51CVE-2024-37656: GnuBoard5 5.5.16 – Open Redirect
漏洞标题 CVE-2024-37656: GnuBoard5 5.5.16 - Open Redirect 漏洞描述 Gnuboard5 5.5.16 contains an open redirect vulnerability caused by insufficient URL parameter verification in bbs...
2024年12月16日 01:11CVE-2021-3223: Node RED Dashboard – Directory Traversal
漏洞标题 CVE-2021-3223: Node RED Dashboard - Directory Traversal 漏洞描述 Node-RED-Dashboard before 2.26.2 allows ui_base/js/..%2f directory traversal to read files. PoC代码
2021年5月18日 17:04
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

