
最新发布第233页

CVE-2019-1821: Cisco Prime Infrastructure and Cisco Evolved Programmable Network Manager – Remote Code Execution
漏洞标题 CVE-2019-1821: Cisco Prime Infrastructure and Cisco Evolved Programmable Network Manager - Remote Code Execution 漏洞描述 Cisco Prime Infrastructure (PI) and Cisco Evolved...
 2019年8月9日 22:56
CVE-2025-27007: OttoKit < 1.0.83 - SureTriggers allows Privilege Escalation
漏洞标题 CVE-2025-27007: OttoKit < 1.0.83 - SureTriggers allows Privilege Escalation 漏洞描述 Incorrect Privilege Assignment vulnerability in Brainstorm Force SureTriggers allow...
2025年12月16日 13:30CVE-2023-2745: WordPress Core <=6.2 - Directory Traversal
漏洞标题 CVE-2023-2745: WordPress Core <=6.2 - Directory Traversal 漏洞描述 WordPress Core is vulnerable to Directory Traversal in versions up to, and including, 6.2, via the ‘...
2023年8月22日 14:00CVE-2022-0817: WordPress BadgeOS <=3.7.0 - SQL Injection
漏洞标题 CVE-2022-0817: WordPress BadgeOS <=3.7.0 - SQL Injection 漏洞描述 WordPress BadgeOS plugin through 3.7.0 contains a SQL injection vulnerability. It does not sanitize an...
2022年6月22日 13:07CVE-2018-7314: Joomla! Component PrayerCenter 3.0.2 – SQL Injection
漏洞标题 CVE-2018-7314: Joomla! Component PrayerCenter 3.0.2 - SQL Injection 漏洞描述 SQL Injection exists in the PrayerCenter 3.0.2 component for Joomla! via the sessionid paramet...
2018年6月9日 09:24CVE-2020-11530: WordPress Chop Slider 3 – Blind SQL Injection
漏洞标题 CVE-2020-11530: WordPress Chop Slider 3 - Blind SQL Injection 漏洞描述 WordPress Chop Slider 3 plugin contains a blind SQL injection vulnerability via the id GET parameter...
2020年12月7日 16:15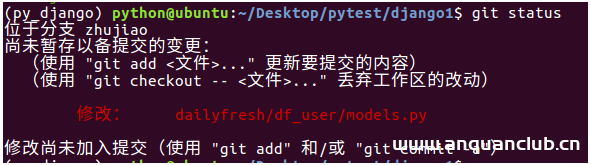
每天学一分钟使用Git服务器实现查看Debug分支及修复_服务器其它
这篇文章主要教大家怎样实现查看Debug分支及修复,学习是一条长远而无尽头之路,坚持就不用多少说了,只要大家每天花一分钟的时间来学习一下Git相信查看Debug分支及修复对大家来说就是so easy D...
2022年6月15日 22:49CVE-2022-1574: WordPress HTML2WP <=1.0.0 - Arbitrary File Upload
漏洞标题 CVE-2022-1574: WordPress HTML2WP <=1.0.0 - Arbitrary File Upload 漏洞描述 WordPress HTML2WP plugin through 1.0.0 contains an arbitrary file upload vulnerability. The pl...
2022年1月24日 07:45
总结Docker不适合部署数据库的7大原因_docker
在本篇文章里小编给大家整理一篇关于Docker不适合部署数据库的7大原因,有兴趣的朋友们可以参考学习下。 近2年Docker非常的火热,各位开发者恨不得把所有的应用、软件都部署在Docker容器中,但...
2022年11月3日 21:55CVE-2022-0165: WordPress Page Builder KingComposer <=2.9.6 - Open Redirect
漏洞标题 CVE-2022-0165: WordPress Page Builder KingComposer <=2.9.6 - Open Redirect 漏洞描述 WordPress Page Builder KingComposer 2.9.6 and prior does not validate the id paramet...
2022年1月2日 13:01CVE-2023-4220: Chamilo LMS <= 1.11.24 - Remote Code Execution
漏洞标题 CVE-2023-4220: Chamilo LMS <= 1.11.24 - Remote Code Execution 漏洞描述 Unrestricted file upload in big file upload functionality in `/main/inc/lib/javascript/bigupload/...
2023年4月17日 07:12
Spring Boot Docker打包工具小结_docker
本文对几种常见的Spring Boot Docker打包工具进行了简单总结,感兴趣的朋友跟随小编一起看看吧 目录Spring Boot Dockerspring-boot-maven-pluginSpotify Maven PluginJib Maven Plugin 最近公司...
2022年6月15日 09:40CVE-2025-47204: Bootstrap Multiselect <= 1.1.2 - Cross-Site Scripting
漏洞标题 CVE-2025-47204: Bootstrap Multiselect <= 1.1.2 - Cross-Site Scripting 漏洞描述 A PHP script in the source code release echoes arbitrary POST data. If a developer adopts...
2025年10月3日 05:34白帽训练营的简介
白帽训练营,对Zone里面的文章进行主题分类,用于白帽子们的入门和提高。 文字来源于- 火线 Zone-云安全社区,安全小天地只做文章分享,如有侵权,请联系站长删除
2022年3月10日 23:37Adobe ColdFusion base.cfc 存在远程命令执行漏洞 (CVE-2023-38204)
漏洞标题 Adobe ColdFusion base.cfc 存在远程命令执行漏洞 (CVE-2023-38204) 漏洞描述 AdobeColdFusion是美国奥多比(Adobe)公司的一套快速应用程序开发平台。该平台存在JNDI 利用链,实现了命...
2023年4月8日 01:12
微信运动、QQ运动、支付宝运动修改步数 在线修改 – 安全稳定
前言 最近在公司同事群里,看到了一个很皮的朋友,打开微信运动,最上面的居然是他的这条奇葩的广告“视觉前线,财富盛地,在这里,您将受到万千关注!” 然后,我就琢磨了一下,今天给大家带来...

 2022年4月30日 22:33

2026年10月19日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

