
最新发布第233页

CVE-2018-19287: WordPress Ninja Forms <3.3.18 - Cross-Site Scripting
漏洞标题 CVE-2018-19287: WordPress Ninja Forms <3.3.18 - Cross-Site Scripting 漏洞描述 WordPress Ninja Forms plugin before 3.3.18 contains a cross-site scripting vulnerability. ...
 2018年10月9日 20:30
CVE-2024-31621: Flowise 1.6.5 – Authentication Bypass
漏洞标题 CVE-2024-31621: Flowise 1.6.5 - Authentication Bypass 漏洞描述 The flowise version <= 1.6.5 is vulnerable to authentication bypass vulnerability. PoC代码
2024年9月27日 12:08Apache OFBiz webtools/control/xmlrpc 远程代码执行漏洞(CVE-2023-49070)
漏洞标题 Apache OFBiz webtools/control/xmlrpc 远程代码执行漏洞(CVE-2023-49070) 漏洞描述 Apache OFBiz是一个开源的企业资源规划(ERP)系统,提供了多种商业功能和模块。Apache OFBiz 在...
2023年7月5日 15:57CVE-2023-51449: Gradio Hugging Face – Local File Inclusion
漏洞标题 CVE-2023-51449: Gradio Hugging Face - Local File Inclusion 漏洞描述 Gradio LFI when auth is not enabled, affects versions 4.0 - 4.10, also works against Gradio < 3.33 P...
2023年6月24日 03:18CVE-2024-51378: CyberPanel – Command Injection
漏洞标题 CVE-2024-51378: CyberPanel - Command Injection 漏洞描述 CyberPanel contains a command injection vulnerability in the /ftp/getresetstatus and /dns/getresetstatus endpoints....
2024年9月24日 11:34CVE-2022-43018: OpenCATS 0.9.6 – Cross-Site Scripting
漏洞标题 CVE-2022-43018: OpenCATS 0.9.6 - Cross-Site Scripting 漏洞描述 OpenCATS 0.9.6 contains a cross-site scripting vulnerability via the email parameter in the Check Email func...
2022年8月6日 07:26CVE-2022-0434: WordPress Page Views Count <2.4.15 - SQL Injection
漏洞标题 CVE-2022-0434: WordPress Page Views Count <2.4.15 - SQL Injection 漏洞描述 WordPress Page Views Count plugin prior to 2.4.15 contains an unauthenticated SQL injection v...
2022年12月9日 09:53
Docker动态给容器Container暴露端口操作_docker
这篇文章主要介绍了Docker动态给容器Container暴露端口操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 查看Container的IP地址 docker inspect <container name or i...
2023年1月11日 21:06CVE-2021-42192: KONGA 0.14.9 – Privilege Escalation
漏洞标题 CVE-2021-42192: KONGA 0.14.9 - Privilege Escalation 漏洞描述 KONGA 0.14.9 allows attackers to set higher privilege users to full administration access. The attack vector i...
2021年5月19日 16:08CVE-2022-45038: WBCE CMS v1.5.4 – Cross Site Scripting (Stored)
漏洞标题 CVE-2022-45038: WBCE CMS v1.5.4 - Cross Site Scripting (Stored) 漏洞描述 A cross-site scripting (XSS) vulnerability in /admin/settings/save.php of WBCE CMS v1.5.4 allows a...
2022年2月28日 22:09CVE-2023-3710: Honeywell PM43 Printers – Command Injection
漏洞标题 CVE-2023-3710: Honeywell PM43 Printers - Command Injection 漏洞描述 Improper Input Validation vulnerability in Honeywell PM43 on 32 bit, ARM (Printer web page modules) all...
2023年2月1日 01:10CVE-2024-37881: SiteGuard WP Plugin <= 1.7.6 - Login Page Disclosure
漏洞标题 CVE-2024-37881: SiteGuard WP Plugin <= 1.7.6 - Login Page Disclosure 漏洞描述 The SiteGuard WP Plugin plugin for WordPress is vulnerable to protection mechanism bypass ...
2024年2月8日 17:20CVE-2020-2551: Oracle WebLogic Server – Remote Code Execution
漏洞标题 CVE-2020-2551: Oracle WebLogic Server - Remote Code Execution 漏洞描述 Oracle WebLogic Server (Oracle Fusion Middleware (component: WLS Core Components) is susceptible to ...
2020年9月22日 11:03Linux下的 mariadb 使用 root 用户启动方式(推荐)_Linux
这篇文章主要介绍了Linux下的 mariadb 使用 root 用户启动方式,本文内容虽然简单,但是给大家介绍的非常到位,通过实例文字说明,需要的朋友可以参考下 近日因测试安全产品需要,想调整mariadb...
2026年9月16日 11:45
本地Docker安装Postgres 12 + pgadmin的方法 (支持Apple M1)_docker
这篇文章主要介绍了本地Docker安装Postgres 12 + pgadmin的方法 (支持Apple M1),本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录介绍支持 Int...
2022年7月21日 20:01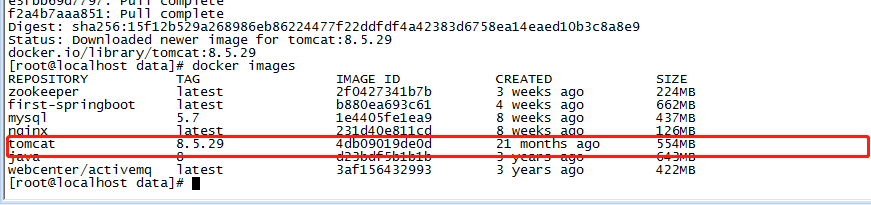
docker安装tomcat dubbo-admin实例技巧_docker
在本篇文章里小编给大家整理的是关于docker安装tomcat dubbo-admin实例技巧,有需要的朋友们可以参考下。 1、下载tomcat 镜像 docker pull tomcat:8.5.29 2、验证镜像 docker images 3、安装tom...
2024年6月9日 20:56
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

