
最新发布第234页
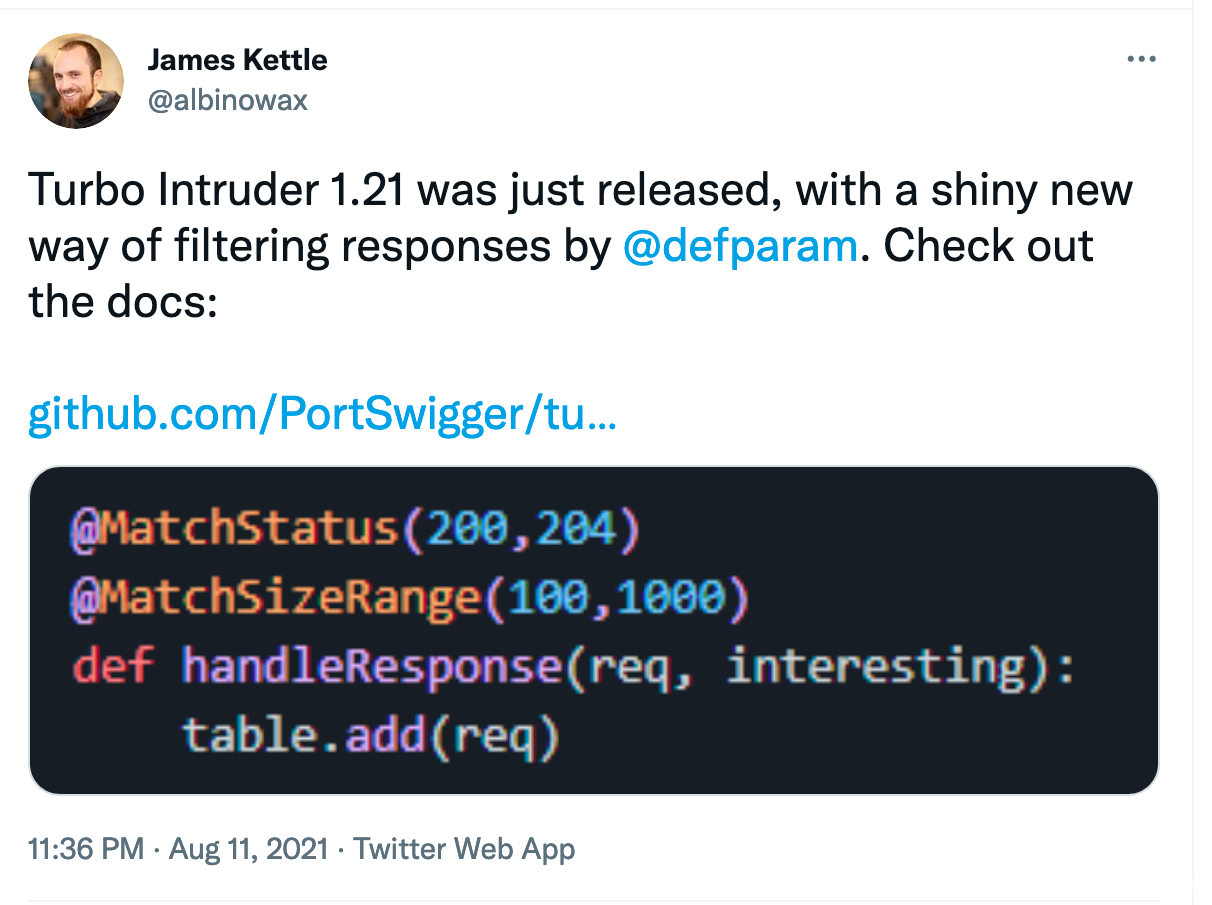
bugbounty技巧聚合20210812
漏洞报告 Acronis #1070533 Acronis True Image 2021 (windows) does not validate server hostname on a login TLS connection Elastic #1218680 Improper authorization on /api/as/v1/creden...
 2022年3月10日 23:35

越权测试小技巧
越权测试小技巧 /v2/user/1234 ---> 401 Unauthorized 绕过小技巧 大写绕过 /v2/USER/1234 ---> 200 OK 添加json后缀绕过 /v2/user/1234.json ----> 200 OK 路径穿越绕过 /v2/user/111...
2022年3月10日 23:37
CVE-2025-1562: Recover WooCommerce Cart Abandonment, Newsletter, Email Marketing, Marketing Automation By FunnelKit – Broken Access Control
漏洞标题 CVE-2025-1562: Recover WooCommerce Cart Abandonment, Newsletter, Email Marketing, Marketing Automation By FunnelKit - Broken Access Control 漏洞描述 The Recover WooCommerc...
2025年4月25日 18:42
Tomcat配置及如何在Eclipse中启动_Tomcat
这篇文章主要介绍了Tomcat配置及如何在Eclipse中启动,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录如何安装和配置Tomcat8tomcat下载启用To...
2022年9月29日 21:37CVE-2023-27639: PrestaShop TshirteCommerce – Directory Traversal
漏洞标题 CVE-2023-27639: PrestaShop TshirteCommerce - Directory Traversal 漏洞描述 The Custom Product Designer (tshirtecommerce) module for PrestaShop allows HTTP requests to be fo...
2023年5月17日 03:10CVE-2022-0948: WordPress Order Listener for WooCommerce <3.2.2 - SQL Injection
漏洞标题 CVE-2022-0948: WordPress Order Listener for WooCommerce <3.2.2 - SQL Injection 漏洞描述 WordPress Order Listener for WooCommerce plugin before 3.2.2 contains a SQL inje...
2022年7月17日 01:58
数百万恶意短信肆虐,芬兰发布严重警报
11月26日,芬兰国家网络安全中心(NCSC-FI)发布了一则黄色警报,警告国民早前在该国Android用户中引起大麻烦的Flubot恶意软件再次肆虐。据估计,目前用于传播该恶意软件的短信已达数百万条,而...
2022年3月10日 23:38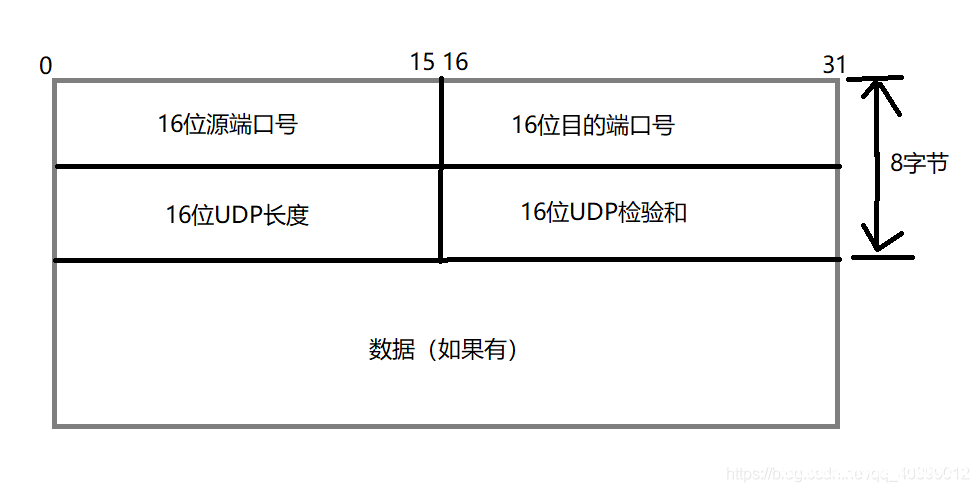
linux对于UDP的学习_Linux
本文将学习linux对于UDP的学习,UDP(用户数据报协议)没有连接的,是面向数据报的,是不可靠,点进来的小伙伴一起来学习吧 目录一、UDP、linux基础介绍二、对于各函数使用1、对于socket函数的...
2022年6月17日 10:00
平台某项目-服务器SSH密钥与日志和命令记录泄露
对于特殊的路径,我比较喜欢收集,然后批量扫子域名,来获取到敏感信息,在之前的渗透里面,机缘巧合下,拿到了一次最贵的信息泄露的漏洞 路径链接如下 /.bashrc 个人配置记录 /.ssh/authorized...
2022年3月10日 23:34CVE-2018-10735: Nagios XI commandline.php SQL Inject
漏洞标题 CVE-2018-10735: Nagios XI commandline.php SQL Inject 漏洞描述 Nagios XI commandline.php SQL Inject PoC代码
2018年8月30日 07:51CVE-2018-10735: Nagios XI commandline.php SQL Inject
漏洞标题 CVE-2018-10735: Nagios XI commandline.php SQL Inject 漏洞描述 Nagios XI commandline.php SQL Inject PoC代码
2018年8月28日 14:31CVE-2008-6982: Devalcms 1.4a – Cross-Site Scripting
漏洞标题 CVE-2008-6982: Devalcms 1.4a - Cross-Site Scripting 漏洞描述 Devalcms 1.4a contains a cross-site scripting vulnerability in the currentpath parameter of the index.php file...
2008年4月18日 01:50CVE-2008-1061: WordPress Sniplets <=1.2.2 - Cross-Site Scripting
漏洞标题 CVE-2008-1061: WordPress Sniplets <=1.2.2 - Cross-Site Scripting 漏洞描述 WordPress Sniplets 1.1.2 and 1.2.2 plugin contains a cross-site scripting vulnerability which ...
2008年2月26日 23:58CVE-2023-40931: Nagios XI v5.11.0 – SQL Injection
漏洞标题 CVE-2023-40931: Nagios XI v5.11.0 - SQL Injection 漏洞描述 A SQL injection vulnerability in Nagios XI from version 5.11.0 up to and including 5.11.1 allows authenticated a...
2023年11月29日 23:13CVE-2008-5587: phpPgAdmin <=4.2.1 - Local File Inclusion
漏洞标题 CVE-2008-5587: phpPgAdmin <=4.2.1 - Local File Inclusion 漏洞描述 phpPgAdmin 4.2.1 is vulnerable to local file inclusion in libraries/lib.inc.php when register globals ...
2008年10月19日 08:45CVE-2025-31125: Vite Development Server – Path Traversal
漏洞标题 CVE-2025-31125: Vite Development Server - Path Traversal 漏洞描述 Path traversal vulnerability in Vite development server's @fs endpoint allows attackers to access fi...
2025年12月30日 11:00
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

