
最新发布第234页

CVE-2024-28000: WordPress LiteSpeed Cache – Unauthenticated Privilege Escalation to Admin
漏洞标题 CVE-2024-28000: WordPress LiteSpeed Cache - Unauthenticated Privilege Escalation to Admin 漏洞描述 Incorrect Privilege Assignment vulnerability in LiteSpeed Technologies L...
 2024年10月27日 11:21
CVE-2018-9208 jquery-picture-cut任意文件上传
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2018-9208 jquery-picture-cut任意文件上传 picture cut是一个jquery插件,以非常友好和简单的方式处理图像,具有基于bootstrap或j...
2023年2月10日 11:26CVE-2021-24288: WordPress AcyMailing <7.5.0 - Open Redirect
漏洞标题 CVE-2021-24288: WordPress AcyMailing <7.5.0 - Open Redirect 漏洞描述 WordPress AcyMailing plugin before 7.5.0 contains an open redirect vulnerability due to improper sa...
2021年9月23日 14:33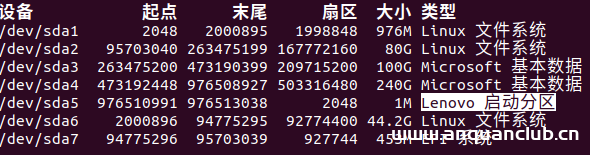
Ubuntu18.04下将 磁盘挂载在某目录下_Linux
这篇文章主要介绍了Ubuntu18.04 下将磁盘挂载在某目录下,本文图文并茂给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 简介 记录Ubuntu18.04 桌面版系统下实现某个磁盘挂...
2026年2月23日 15:52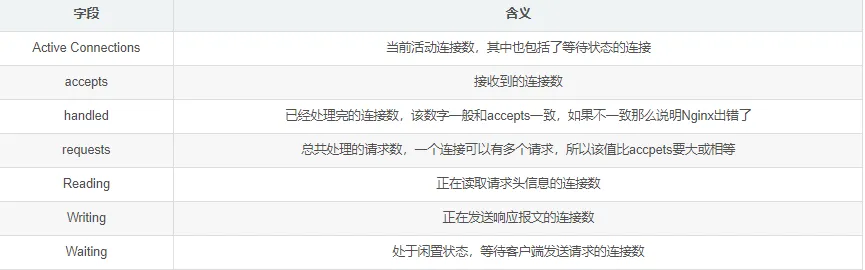
zabbix监控Nginx/Tomcat/MySQL的详细教程_zabbix
这篇文章主要介绍了zabbix监控Nginx/Tomcat/MySQL的详细教程,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 目录zabbix监控Nginxzabbix监控Tomcatzabbix监控MySQLza...
2026年4月19日 11:45CVE-2012-6499: WordPress Plugin Age Verification v0.4 – Open Redirect
漏洞标题 CVE-2012-6499: WordPress Plugin Age Verification v0.4 - Open Redirect 漏洞描述 Open redirect vulnerability in age-verification.php in the Age Verification plugin 0.4 and e...
2012年4月22日 18:20CVE-2022-1442: WordPress Metform <=2.1.3 - Information Disclosure
漏洞标题 CVE-2022-1442: WordPress Metform <=2.1.3 - Information Disclosure 漏洞描述 WordPress Metform plugin through 2.1.3 is susceptible to information disclosure due to improp...
2022年5月31日 09:17
本地Windows远程桌面连接阿里云Ubuntu 16.04服务器的操作方法_Linux
这篇文章主要介绍了本地Windows远程桌面连接阿里云Ubuntu 16.04服务器的方法,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 本地Windows远程桌面连接阿里云Ubuntu 1...
2024年4月22日 20:50CVE-2025-47423: Personal Weather Station Dashboard 12 – Directory Traversal
漏洞标题 CVE-2025-47423: Personal Weather Station Dashboard 12 - Directory Traversal 漏洞描述 Personal Weather Station Dashboard 12_lts allows unauthenticated remote attackers to r...
2025年10月30日 02:50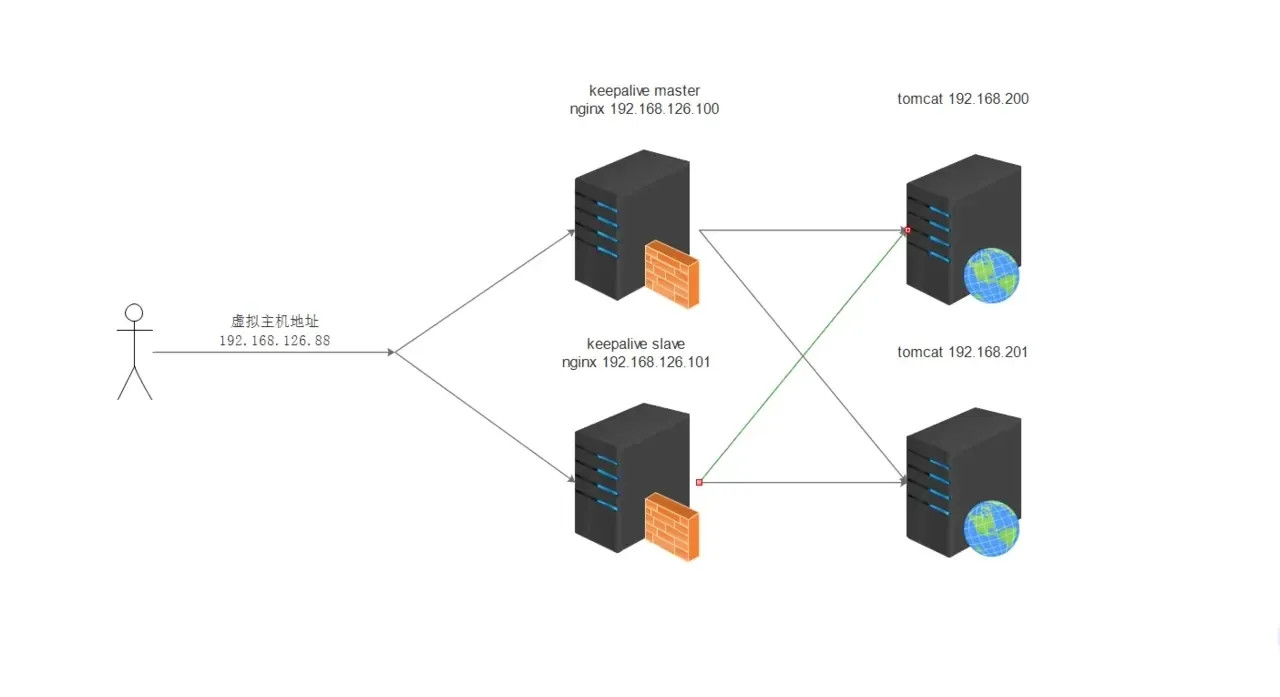
nginx结合keepalived实现高可用的完整步骤_nginx
这篇文章主要给大家介绍了关于nginx结合keepalived实现高可用的完整步骤,文中通过示例代码介绍的非常详细,对大家学习或者使用nginx具有一定的参考学习价值,需要的朋友们下面来一起学习学习吧...
2026年4月1日 11:45CVE-2020-14092: WordPress PayPal Pro <1.1.65 - SQL Injection
漏洞标题 CVE-2020-14092: WordPress PayPal Pro <1.1.65 - SQL Injection 漏洞描述 WordPress PayPal Pro plugin before 1.1.65 is susceptible to SQL injection via the 'query'...
2020年3月26日 02:52bugbounty技巧聚合20211104
漏洞报告 【Flickr 500刀】critical server misconfiguration lead to access to any user sensitive data which include user email and password http://hackerone.com/reports/1365738 【Git...
2022年3月10日 23:39
CVE-2023-25135: vBulletin <= 5.6.9 - Pre-authentication Remote Code Execution
漏洞标题 CVE-2023-25135: vBulletin <= 5.6.9 - Pre-authentication Remote Code Execution 漏洞描述 vBulletin before 5.6.9 PL1 allows an unauthenticated remote attacker to execute a...
2023年8月26日 13:51CVE-2022-42149: kkFileView 4.0 – Server-Side Request Forgery
漏洞标题 CVE-2022-42149: kkFileView 4.0 - Server-Side Request Forgery 漏洞描述 kkFileView 4.0 contains a server-side request forgery caused by improper validation in OnlinePreviewC...
2022年3月12日 19:15CVE-2024-4956: Nexus Repository Manager 文件读取漏洞
漏洞标题 CVE-2024-4956: Nexus Repository Manager 文件读取漏洞 漏洞描述 Path Traversal in Sonatype Nexus Repository 3 allows an unauthenticated attacker to read system files. Fixed ...
2024年9月19日 16:17
2026年10月20日 11:45
2026年10月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

