
最新发布第234页

每日云安全技术资讯20220222
绿盟云原生安全研究仓库 http://github.com/Metarget/ 红蓝对抗中的云原生漏洞挖掘及利用实录 http://security.tencent.com/index.php/blog/msg/183 浅谈云安全之K8S http://www.anquanke.com/p...
 2022年3月10日 23:32

CVE-2023-34259: Kyocera TASKalfa printer – Path Traversal
漏洞标题 CVE-2023-34259: Kyocera TASKalfa printer - Path Traversal 漏洞描述 CCRX has a Path Traversal vulnerability. Path Traversal is an attack on web applications. By manipulatin...
2023年11月13日 11:54CVE-2025-68645: Zimbra Collaboration – Local File Inclusion
漏洞标题 CVE-2025-68645: Zimbra Collaboration - Local File Inclusion 漏洞描述 Zimbra Collaboration (ZCS) 10.0 and 10.1 contain a local file inclusion caused by improper handling of...
2025年11月23日 02:38CVE-2024-25600: WordPress的Bricks主题存在远程命令执行
漏洞标题 CVE-2024-25600: WordPress的Bricks主题存在远程命令执行 漏洞描述 Improper Control of Generation of Code ('Code Injection') vulnerability in Codeer Limited Bricks B...
2024年10月7日 20:00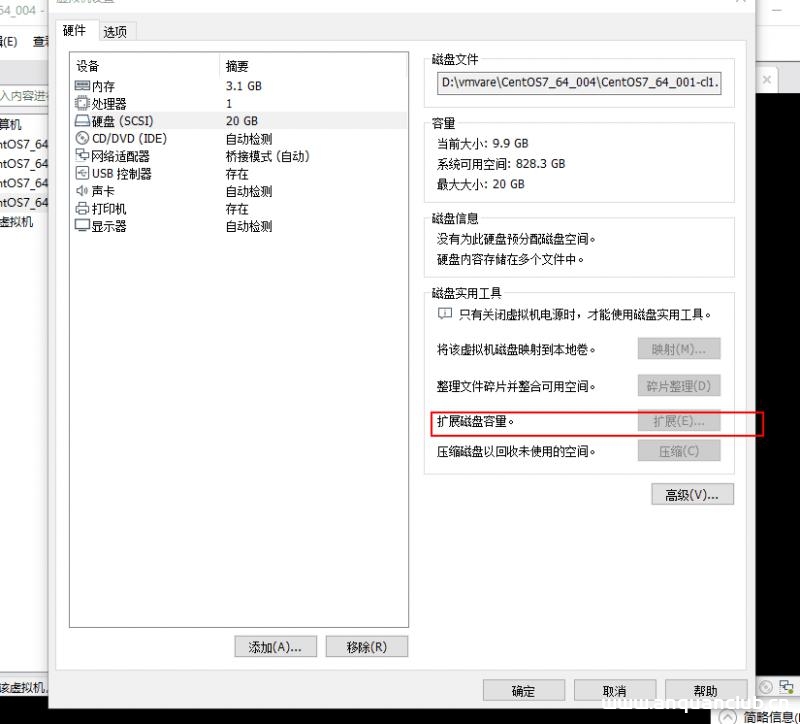
Vmvare扩展虚拟机磁盘大小的方法_VMware
这篇文章主要介绍了Vmvare扩展虚拟机磁盘大小的方法,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 Vmvare设置好虚拟机的磁盘大小之后,发现磁盘空间不够了,这个时...
2024年7月12日 20:36CVE-2014-3120: ElasticSearch v1.1.1/1.2 RCE
漏洞标题 CVE-2014-3120: ElasticSearch v1.1.1/1.2 RCE 漏洞描述 The default configuration in Elasticsearch before 1.2 enables dynamic scripting, which allows remote attackers to exec...
2014年5月21日 18:43CVE-2018-7600: Drupal – Remote Code Execution
漏洞标题 CVE-2018-7600: Drupal - Remote Code Execution 漏洞描述 Drupal before 7.58, 8.x before 8.3.9, 8.4.x before 8.4.6, and 8.5.x before 8.5.1 allows remote attackers to execute ...
2018年2月7日 11:44
EasyShell更新日志-V2.8.2已更新【20260917】
程序激活流程参考以下文章,直接点击右侧目录树跳转激活码教程即可 如遇程序启动失败的建议尝试一下命令 该情况主要是使用2.0之前版本,程序加密秘钥不兼容导致的macOS : rm -rf ~/Library/Appl...

 2026年9月17日 18:19
CVE-2025-32969: XWiki REST API Query – SQL Injection
漏洞标题 CVE-2025-32969: XWiki REST API Query - SQL Injection 漏洞描述 A SQL injection vulnerability exists in XWiki's REST API query endpoint. An unauthenticated attacker can...
2025年6月6日 18:58CVE-2018-1000600: Jenkins GitHub Plugin <=1.29.1 - Server-Side Request Forgery
漏洞标题 CVE-2018-1000600: Jenkins GitHub Plugin <=1.29.1 - Server-Side Request Forgery 漏洞描述 Jenkins GitHub Plugin 1.29.1 and earlier is susceptible to server-side request f...
2018年4月27日 08:25CVE-2021-24288: WordPress AcyMailing <7.5.0 - Open Redirect
漏洞标题 CVE-2021-24288: WordPress AcyMailing <7.5.0 - Open Redirect 漏洞描述 WordPress AcyMailing plugin before 7.5.0 contains an open redirect vulnerability due to improper sa...
2021年3月24日 18:41CVE-2025-2075: Uncanny Automator <= 6.3.0.2 - Missing Authorization to Authenticated (Subscriber+) Privilege Escalation
漏洞标题 CVE-2025-2075: Uncanny Automator <= 6.3.0.2 - Missing Authorization to Authenticated (Subscriber+) Privilege Escalation 漏洞描述 The Uncanny Automator - Easy Automation...
2025年5月9日 14:53CVE-2023-37580: Zimbra Collaboration Suite (ZCS) v.8.8.15 – Cross-Site Scripting
漏洞标题 CVE-2023-37580: Zimbra Collaboration Suite (ZCS) v.8.8.15 - Cross-Site Scripting 漏洞描述 Zimbra Collaboration (ZCS) 8 before 8.8.15 Patch 41 allows XSS in the Zimbra Clas...
2023年4月15日 05:40CVE-2018-10736: Nagios XI SQL Inject
漏洞标题 CVE-2018-10736: Nagios XI SQL Inject 漏洞描述 Nagios XI SQL Inject PoC代码
2018年10月31日 23:27CVE-2012-4768: WordPress Plugin Download Monitor < 3.3.5.9 - Cross-Site Scripting
漏洞标题 CVE-2012-4768: WordPress Plugin Download Monitor < 3.3.5.9 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in the Download Monitor plugin before 3....
2012年2月15日 06:27
美英澳联合总结2021年勒索软件态势并提供缓解建议
近日,美国、英国和澳大利亚的网络安全当局联合撰写发布了一份网络安全公告,警告2021年全球勒索软件呈现的趋势表明全球化威胁将继续增加。该报告分享了观察到的网络犯罪行为、趋势以及缓解建议...
2022年3月10日 23:40
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53
2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

