
最新发布第236页

CVE-2021-24991: WooCommerce PDF Invoices & Packing Slips WordPress Plugin < 2.10.5 - Cross-Site Scripting
漏洞标题 CVE-2021-24991: WooCommerce PDF Invoices & Packing Slips WordPress Plugin < 2.10.5 - Cross-Site Scripting 漏洞描述 The Wordpress plugin WooCommerce PDF Invoices &am...
 2021年10月13日 20:09
CVE-2024-12760: BentoML v1.3.9 – Open Redirect
漏洞标题 CVE-2024-12760: BentoML v1.3.9 - Open Redirect 漏洞描述 An open redirect vulnerability exists in BentoML v1.3.9, where the file parameter in the /ui/gradio_api/file= endpo...
2024年3月15日 07:32CVE-2021-33357: RaspAP <=2.6.5 - Remote Command Injection
漏洞标题 CVE-2021-33357: RaspAP <=2.6.5 - Remote Command Injection 漏洞描述 RaspAP 2.6 to 2.6.5 allows unauthenticated attackers to execute arbitrary OS commands via the "i...
2021年7月12日 19:35CVE-2023-48728: WWBN AVideo 11.6 – Cross-Site Scripting
漏洞标题 CVE-2023-48728: WWBN AVideo 11.6 - Cross-Site Scripting 漏洞描述 A reflected XSS vulnerability exists in the functiongetOpenGraph videoName functionality of WWBN AVideo 11...
2023年3月26日 09:56CVE-2010-1353: Joomla! Component LoginBox – Local File Inclusion
漏洞标题 CVE-2010-1353: Joomla! Component LoginBox - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the LoginBox Pro (com_loginbox) component for Joomla! allo...
2010年2月22日 13:01Apache OFBiz StatsSinceStart 远程代码执行漏洞(CVE-2024-45507)
漏洞标题 Apache OFBiz StatsSinceStart 远程代码执行漏洞(CVE-2024-45507) 漏洞描述 Apache OFBiz 18.12.16 之前的版本在 Linux 和 Windows 系统上存在未经身份验证的远程代码执行漏洞。 PoC...
2024年3月5日 14:33
腾讯安全发布《2021年移动广告反欺诈白皮书》:2021年广告主因欺诈致损高达220亿
数字技术创新迭代与数字经济蓬勃发展,推动了数字广告的高速增长,与此同时,广告黑灰产也已经形成上下游分工 、配合密切的产业链,逐步蚕食着广告主的预算和对数字广告的信心。近日,由...
2022年4月2日 16:12CVE-2021-24681: Duplicate Page WordPress – Stored Cross-Site Scripting
漏洞标题 CVE-2021-24681: Duplicate Page WordPress - Stored Cross-Site Scripting 漏洞描述 Duplicate Page WordPress plugin <= 4.4.2 contains a stored cross-site scripting caused b...
2021年2月10日 01:24CVE-2001-0537: Cisco IOS HTTP Configuration – Authentication Bypass
漏洞标题 CVE-2001-0537: Cisco IOS HTTP Configuration - Authentication Bypass 漏洞描述 HTTP server for Cisco IOS 11.3 to 12.2 allows attackers to bypass authentication and execute a...
2001年5月1日 18:42
centos8系统ftp服务器安装及被动模式配置详细教程_FTP服务器
在传输的过程中,无论是被动模式,还是主动模式,都是【客户端】和【服务器端的21端口】交换用户名密码等相关信息并确认使用什么模式传输。接下来通过本文给大家介绍centos8系统ftp服务器安装教...
2022年6月15日 22:45CVE-2005-3128: SquirrelMail Address Add 1.4.2 – Cross-Site Scripting
漏洞标题 CVE-2005-3128: SquirrelMail Address Add 1.4.2 - Cross-Site Scripting 漏洞描述 SquirrelMail Address Add 1.4.2 plugin contains a cross-site scripting vulnerability. It fails...
2005年6月24日 20:23CVE-2022-1020: WordPress WooCommerce <3.1.2 - Arbitrary Function Call
漏洞标题 CVE-2022-1020: WordPress WooCommerce <3.1.2 - Arbitrary Function Call 漏洞描述 WordPress WooCommerce plugin before 3.1.2 does not have authorisation and CSRF checks in ...
2022年9月8日 12:28CVE-2019-7275: Optergy Proton/Enterprise Building Management System – Open Redirect
漏洞标题 CVE-2019-7275: Optergy Proton/Enterprise Building Management System - Open Redirect 漏洞描述 Optergy Proton/Enterprise Building Management System contains an open redirect...
2019年7月5日 07:38bugbounty技巧聚合20211122
漏洞报告 【Internet Bug Bounty 1,200刀】Ruby - Regular Expression Denial of Service Vulnerability of Date Parsing Methods http://hackerone.com/reports/1404789 【Internet Bug Bounty...
2022年3月10日 23:33CVE-2017-12615: Apache Tomcat Servers – Remote Code Execution
漏洞标题 CVE-2017-12615: Apache Tomcat Servers - Remote Code Execution 漏洞描述 Apache Tomcat servers 7.0.{0 to 79} are susceptible to remote code execution. By design, you are not...
2017年8月29日 18:32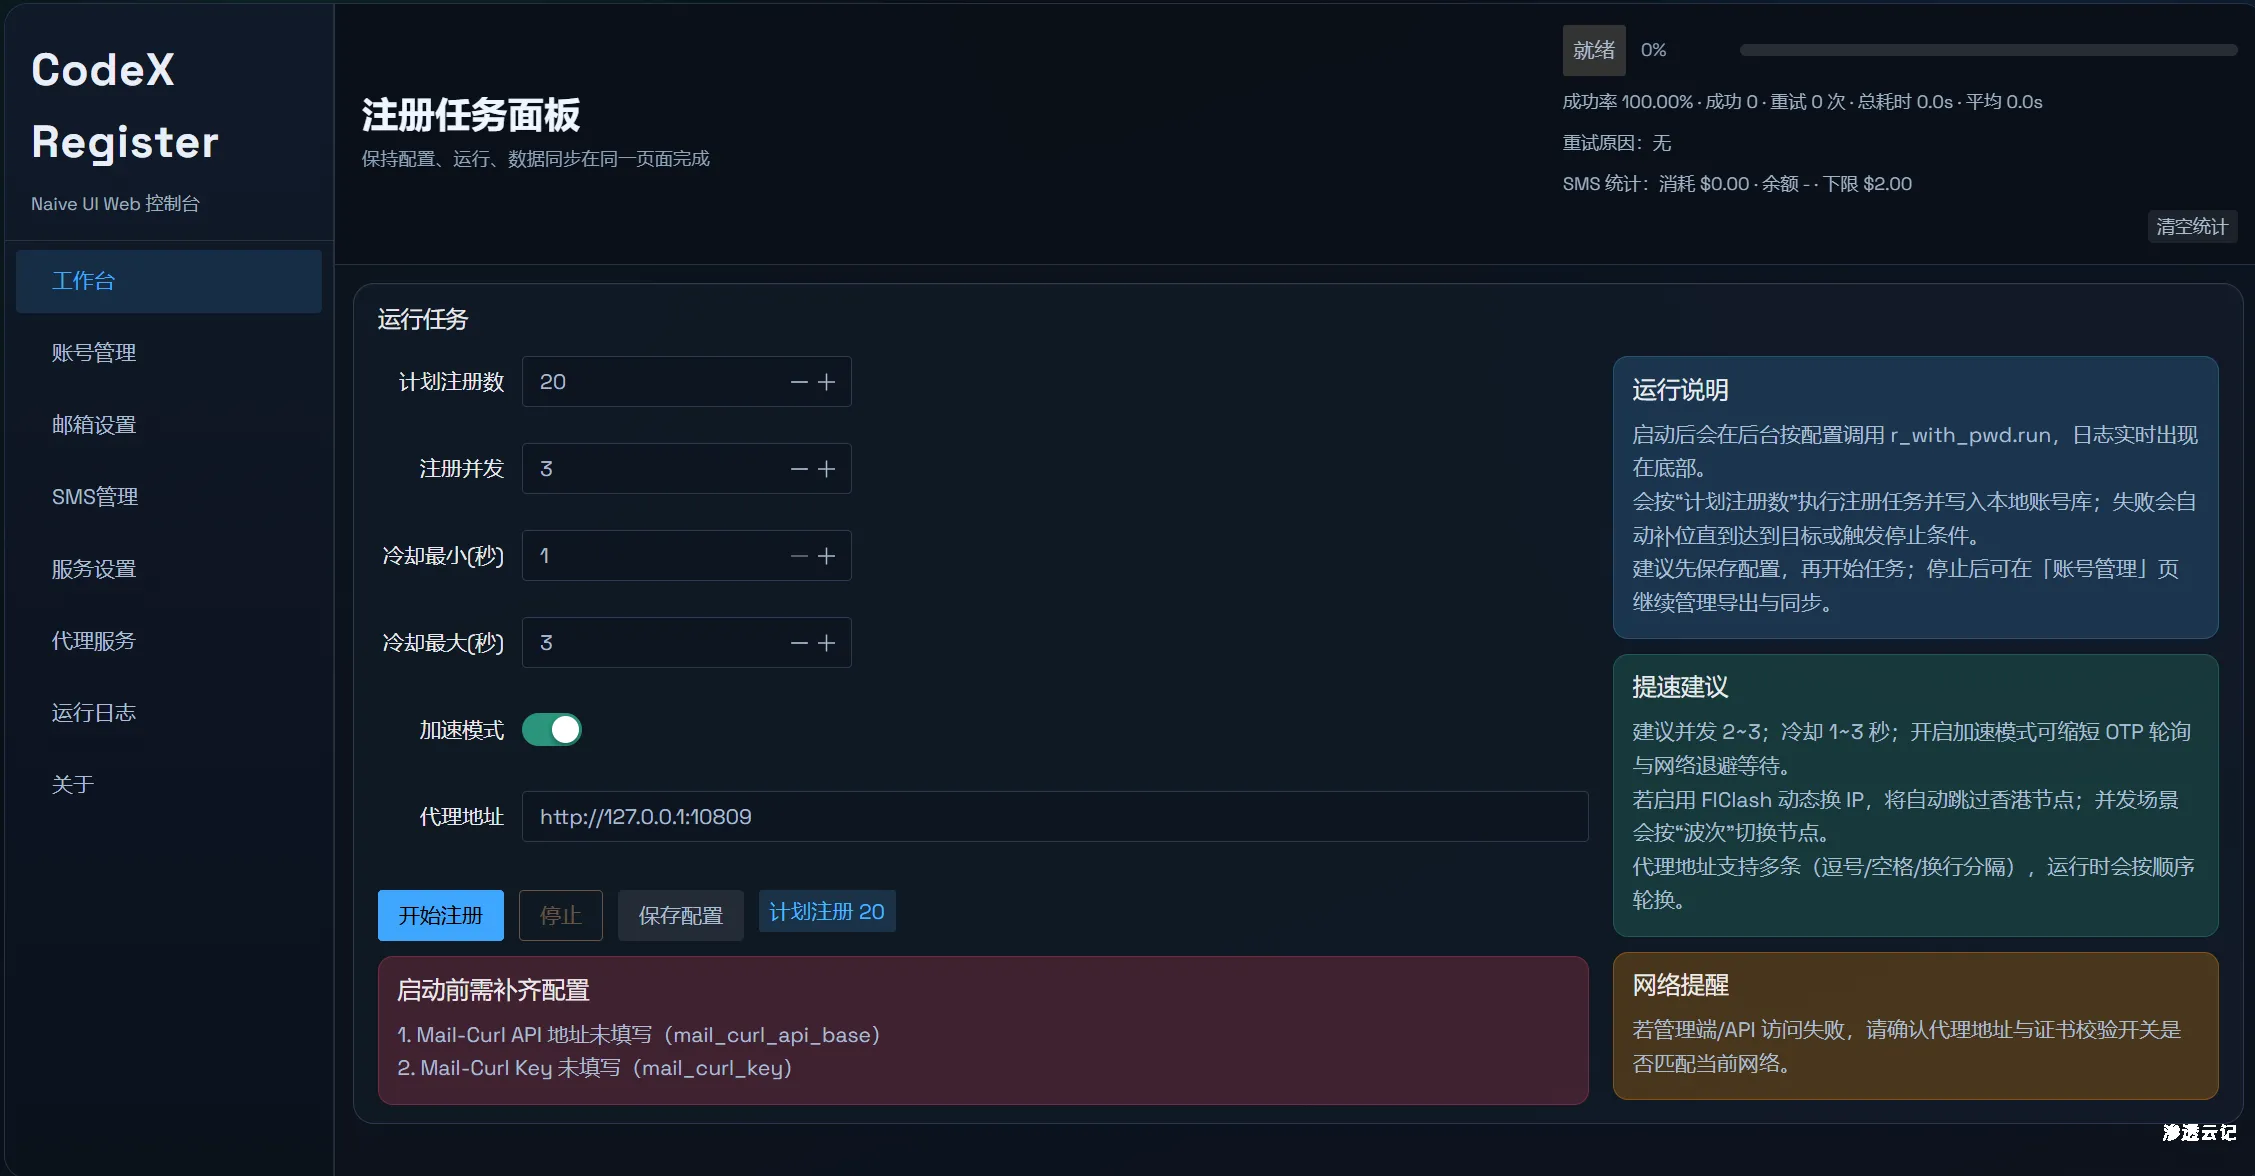
CodeX Register
CodeX Register 是一个本地桌面化控制台,用于统一执行注册流程、邮箱池管理、SMS 接码、代理切换、本地账号库管理、以及云端账号运维。 本项目由 GPT-5.3-Codex 辅助完成。 前端:Vue 3 + Naiv...

 2026年4月1日 22:20

2026年9月19日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

