
最新发布第238页
【代码分享】心情不好的时候,用 Python 画棵樱花树送给自己吧
画棵樱花树送给自己吧,代码也可以很浪漫不是吗。520刚刚过了,没有爱情,自己也要好好爱自己才对。 一. 绘制步骤 1. 环境安装 可以参考之前的博客: . 图片美化 之前没怎么用过 Python,就对别...

 2023年1月13日 19:56

CVE-2016-1000137: WordPress Hero Maps Pro 2.1.0 – Cross-Site Scripting
漏洞标题 CVE-2016-1000137: WordPress Hero Maps Pro 2.1.0 - Cross-Site Scripting 漏洞描述 WordPress Hero Maps Pro 2.1.0 contains a reflected cross-site scripting vulnerability which...
 2016年9月16日 14:51
vsftpd配置虚拟用户登录的方法_Linux
这篇文章主要介绍了vsftpd配置虚拟用户登录的方法,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 yum安装vsftpd [root@localhost etc]# yum -y install vsftpd</...
2024年7月13日 21:15
CVE-2022-2168: WordPress Download Manager < 3.2.44 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2022-2168: WordPress Download Manager < 3.2.44 - Authenticated Cross-Site Scripting 漏洞描述 The WordPress Download Manager plugin before version 3.2.44 does not pr...
2022年9月28日 05:33CVE-2022-32771: WWBN AVideo 11.6 – Cross-Site Scripting
漏洞标题 CVE-2022-32771: WWBN AVideo 11.6 - Cross-Site Scripting 漏洞描述 WWBN AVideo 11.6 contains a cross-site scripting vulnerability in the footer alerts functionality via the ...
2022年11月16日 01:59
记一次在梦中对某oa系统的漏洞挖掘
0x01正文 打开网站 先用7kb扫一波目录 哦吼,发现了一堆的目录遍历(绿色的都是)。 这里一个 Log目录十分的显眼,很有可能造成log泄露 okey,如我所料。收获了一个通用中危洞√ 27450-kwvsjna88f...
2022年3月10日 23:38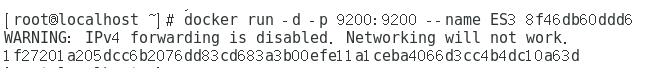
解决Docker启动Elasticsearch7.x报错的问题_docker
这篇文章主要介绍了解决Docker启动Elasticsearch7.x报错的问题,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 使用Docker run 命令 docker run -d -p 9200:9200 -p 9300:93...
2023年2月8日 20:14
欧盟数据主管命令欧洲刑警组织删除与犯罪无关的个人数据
根据欧盟数据保护监管机构EDPS于1月10日发布的新闻稿,EDPS已于一周前下令欧洲刑警组织删除与犯罪活动没有明确关联的个人的数据,以减少对公民个人权力和自由的侵犯。 此前,欧洲刑警组织...
2022年3月10日 23:39(CVE-2022-0540) Atlassian Jira Seraph 身份验证绕过漏洞
漏洞标题 (CVE-2022-0540) Atlassian Jira Seraph 身份验证绕过漏洞 漏洞描述 (CVE-2022-0540) Atlassian Jira Seraph 身份验证绕过漏洞 PoC代码 暂无
2022年3月17日 04:47CVE-2025-3248: Langflow AI – Unauthenticated Remote Code Execution
漏洞标题 CVE-2025-3248: Langflow AI - Unauthenticated Remote Code Execution 漏洞描述 Langflow versions prior to 1.3.0 are susceptible to code injection in the /api/v1/validate/code...
2025年3月29日 23:03CVE-2022-4140: WordPress Welcart e-Commerce <2.8.5 - Arbitrary File Access
漏洞标题 CVE-2022-4140: WordPress Welcart e-Commerce <2.8.5 - Arbitrary File Access 漏洞描述 WordPress Welcart e-Commerce plugin before 2.8.5 is susceptible to arbitrary file ac...
2022年8月5日 18:34Linux file命令的使用_Linux
这篇文章主要介绍了Linux file命令的使用,帮助大家更好的理解和学习Linux,感兴趣的朋友可以了解下 1.命令简介 file命令用来识别文件类型,对文件的检查分为文件系统、魔法幻数检查和语言检查...
2023年6月15日 20:47CVE-2010-1476: Joomla! Component AlphaUserPoints 1.5.5 – Local File Inclusion
漏洞标题 CVE-2010-1476: Joomla! Component AlphaUserPoints 1.5.5 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the AlphaUserPoints (com_alphauserpoints) com...
2010年12月7日 08:54CVE-2023-1080: WordPress GN Publisher <1.5.6 - Cross-Site Scripting
漏洞标题 CVE-2023-1080: WordPress GN Publisher <1.5.6 - Cross-Site Scripting 漏洞描述 WordPress GN Publisher plugin before 1.5.6 is susceptible to cross-site scripting via the t...
2023年2月17日 00:40
bugbounty技巧聚合20210806
热点直击-黑帽安全大会 HTTP2 相关攻击面 http://i.blackhat.com/USA21/Wednesday-Handouts/us-21-Kettle-HTTP-The-Sequel-Is-Always-Worse.pdf http://i.blackhat.com/USA21/Wednesday-Handout...
2022年3月10日 23:37
2026年10月16日 11:45
2026年10月15日 11:45
2026年10月14日 11:45
2026年10月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

