
最新发布第239页

CVE-2022-0594: WordPress Shareaholic <9.7.6 - Information Disclosure
漏洞标题 CVE-2022-0594: WordPress Shareaholic <9.7.6 - Information Disclosure 漏洞描述 WordPress Shareaholic plugin prior to 9.7.6 is susceptible to information disclosure. The ...
 2022年12月6日 16:30
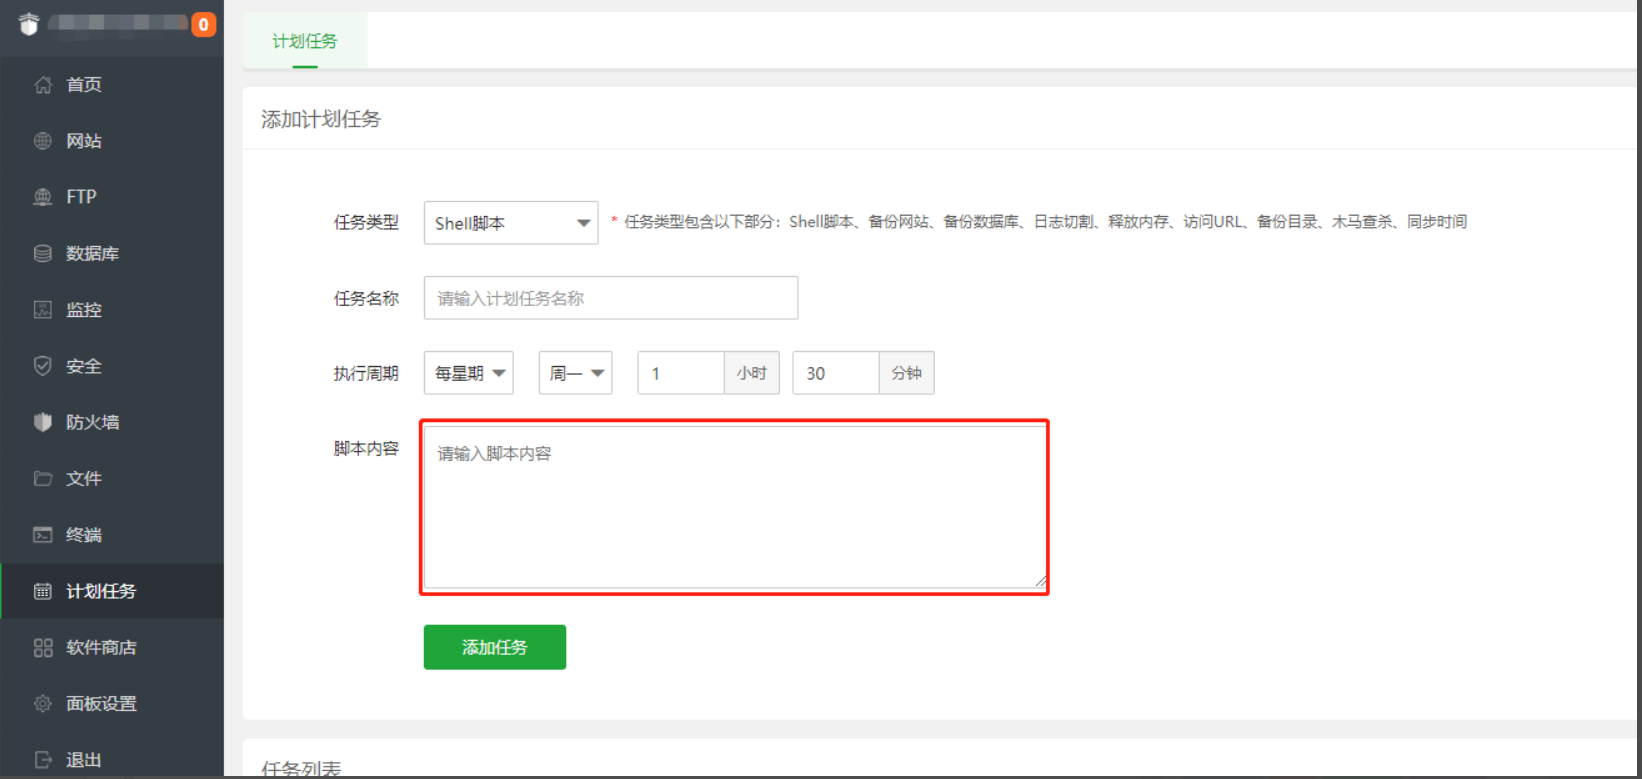
【服务器运维】如何定时清理服务器内的临时图片/日志
问题场景 服务器零时图片太多,怎么定时清理呢 解决方案 命令行 我们可以用一行命令就解决 find /www/wwwroot/qbl -mtime +7 -name '*.png' -exec rm -rf {} \; find后面跟要查找的目录,/www/w...

 2023年1月13日 19:59
CVE-2021-35336: Tieline IP Audio Gateway <=2.6.4.8 - Unauthorized Remote Admin Panel Access
漏洞标题 CVE-2021-35336: Tieline IP Audio Gateway <=2.6.4.8 - Unauthorized Remote Admin Panel Access 漏洞描述 Tieline IP Audio Gateway 2.6.4.8 and below is affected by a vulnera...
2021年8月16日 23:03CVE-2016-4977: Spring Security OAuth2 Remote Command Execution
漏洞标题 CVE-2016-4977: Spring Security OAuth2 Remote Command Execution 漏洞描述 Spring Security OAuth versions 2.0.0 to 2.0.9 and 1.0.0 to 1.0.5 contain a remote command execution...
2016年4月16日 08:26
WAF Bypass小技巧
WAF Bypass小技巧 /actuator/env ---> 403 Forbidden /actuator;/env ---> 200 OK //actuator/env ---> 200 OK #火线Zone Tips# 本文迁移自知识星球“火线Zone” 文字来源于- 火线 Z...
2022年3月10日 23:32CVE-2015-4455: WordPress Plugin Aviary Image Editor Addon For Gravity Forms 3.0 Beta – Arbitrary File Upload
漏洞标题 CVE-2015-4455: WordPress Plugin Aviary Image Editor Addon For Gravity Forms 3.0 Beta - Arbitrary File Upload 漏洞描述 Unrestricted file upload vulnerability in includes/up...
2015年7月14日 04:08
bugbounty技巧聚合20220221
漏洞报告 Self- XSS 50$ http://hackerone.com/reports/1442017 Android应用漏洞 3000$ http://hackerone.com/reports/1343528 挖洞技巧 API漏洞案例研究 http://monke.ie/api-vulns-casestudy/...
2022年3月10日 23:32CVE-2018-13380: Fortinet FortiOS – Cross-Site Scripting
漏洞标题 CVE-2018-13380: Fortinet FortiOS - Cross-Site Scripting 漏洞描述 Fortinet FortiOS 6.0.0 to 6.0.4, 5.6.0 to 5.6.7, 5.4.0 to 5.4.12, 5.2 and below versions under SSL VPN web...
2018年8月6日 17:54CVE-2018-5230: Atlassian Jira Confluence – Cross-Site Scripting
漏洞标题 CVE-2018-5230: Atlassian Jira Confluence - Cross-Site Scripting 漏洞描述 Atlassian Jira Confluence before version 7.6.6, from version 7.7.0 before version 7.7.4, from vers...
2018年10月23日 15:30CVE-2024-5936: PrivateGPT < 0.5.0 - Open Redirect
漏洞标题 CVE-2024-5936: PrivateGPT < 0.5.0 - Open Redirect 漏洞描述 An open redirect vulnerability exists in imartinez/privategpt version 0.5.0 due to improper handling of the &...
2024年4月14日 09:04Appium Desktop CVE-2023-2479 命令注入漏洞
漏洞标题 Appium Desktop CVE-2023-2479 命令注入漏洞 漏洞描述 Appium Desktop CVE-2023-2479 命令注入漏洞 日期: 2024-02-07 | 影响软件: Appium Desktop | PoC代码 暂无
2023年9月15日 07:51CVE-2020-11710: Kong Admin <=2.03 - Admin API Access
漏洞标题 CVE-2020-11710: Kong Admin <=2.03 - Admin API Access 漏洞描述 Kong Admin through 2.0.3 contains an issue via docker-kong which makes the admin API port accessible on in...
2020年5月6日 13:09CVE-2021-29622: Prometheus – Open Redirect
漏洞标题 CVE-2021-29622: Prometheus - Open Redirect 漏洞描述 Prometheus 2.23.0 through 2.26.0 and 2.27.0 contains an open redirect vulnerability. To ensure a seamless transition to...
2021年5月16日 12:45CVE-2024-9772: WordPress UIX Shortcodes <= 1.9.7 - Unauthenticated Shortcode Execution
漏洞标题 CVE-2024-9772: WordPress UIX Shortcodes <= 1.9.7 - Unauthenticated Shortcode Execution 漏洞描述 The The Uix Shortcodes – Compatible with Gutenberg plugin for WordPress...
2024年3月9日 15:14CVE-2020-35847: Agentejo Cockpit <0.11.2 - NoSQL Injection
漏洞标题 CVE-2020-35847: Agentejo Cockpit <0.11.2 - NoSQL Injection 漏洞描述 Agentejo Cockpit before 0.11.2 allows NoSQL injection via the Controller/Auth.php resetpassword func...
2020年8月1日 03:07CVE-2024-39713: Rocket.Chat – Server-Side Request Forgery (SSRF)
漏洞标题 CVE-2024-39713: Rocket.Chat - Server-Side Request Forgery (SSRF) 漏洞描述 A Server-Side Request Forgery (SSRF) affects Rocket.Chat's Twilio webhook endpoint before ve...
2024年6月13日 05:53
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
2026年11月3日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

