
最新发布第241页

CVE-2021-24210: WordPress PhastPress <1.111 - Open Redirect
漏洞标题 CVE-2021-24210: WordPress PhastPress <1.111 - Open Redirect 漏洞描述 WordPress PhastPress plugin before 1.111 contains an open redirect vulnerability. An attacker can r...
 2021年7月18日 22:14
CVE-2025-26319: FlowiseAI Flowise <= 2.2.6 - Arbitrary File Upload
漏洞标题 CVE-2025-26319: FlowiseAI Flowise <= 2.2.6 - Arbitrary File Upload 漏洞描述 FlowiseAI Flowise version 2.2.6 and below contains an arbitrary file upload vulnerability in...
2025年10月18日 22:50CodoForum CVE-2022-31854 文件上传漏洞
漏洞标题 CodoForum CVE-2022-31854 文件上传漏洞 漏洞描述 CodoForum CVE-2022-31854 文件上传漏洞 日期: 2024-02-22 | 影响软件: CodoForum | PoC代码 暂无
2022年10月31日 21:26CVE-2023-0876: WordPress Meta SEO <= 4.5.2 - Open Redirect
漏洞标题 CVE-2023-0876: WordPress Meta SEO <= 4.5.2 - Open Redirect 漏洞描述 The WP Meta SEO WordPress plugin before 4.5.3 did not authorize several AJAX actions, which allowed ...
2023年5月20日 13:37Apache Tomcat Ajp webapp 任意文件读取漏洞(CVE-2020-1938)
漏洞标题 Apache Tomcat Ajp webapp 任意文件读取漏洞(CVE-2020-1938) 漏洞描述 ApacheTomcat会开启AJP连接器,方便与其他Web服务器通过AJP协议进行交互。由于Tomcat本身也内含了HTTP服务器,因...
2020年9月13日 17:14CVE-2022-0781: WordPress Nirweb Support <2.8.2 - SQL Injection
漏洞标题 CVE-2022-0781: WordPress Nirweb Support <2.8.2 - SQL Injection 漏洞描述 WordPress Nirweb support plugin before 2.8.2 contains a SQL injection vulnerability. The plugin ...
2022年10月24日 23:58
[SUCTF 2019]CheckIn – buu刷题笔记
CheckIn题目分析 首先我们来看一下题目,首页就是一个简单的上传界面: 我们先上传一个php文件试一下,显然是illegal的 经过fuzz发现修改content-type和利用特殊扩展名php5、pht等都没有成功(...

 2022年4月19日 20:52
CVE-2023-40755: PHPJabbers Callback Widget v1.0 – Cross-Site Scripting
漏洞标题 CVE-2023-40755: PHPJabbers Callback Widget v1.0 - Cross-Site Scripting 漏洞描述 There is a Cross Site Scripting (XSS) vulnerability in the "theme" parameter of p...
2023年8月21日 03:14CVE-2019-20210: WordPress CTHthemes – Cross-Site Scripting
漏洞标题 CVE-2019-20210: WordPress CTHthemes - Cross-Site Scripting 漏洞描述 WordPress CTHthemes CityBook before 2.3.4, TownHub before 1.0.6, and EasyBook before 1.2.2 themes conta...
2019年4月9日 02:40CVE-2004-0437: Titan FTP Server 3.01 – DoS via LIST Command Disconnection
漏洞标题 CVE-2004-0437: Titan FTP Server 3.01 - DoS via LIST Command Disconnection 漏洞描述 Titan FTP Server version 3.01 build 163 (and possibly other older versions) contains a v...
2004年3月8日 17:13CVE-2024-51378: CyberPanel – Command Injection
漏洞标题 CVE-2024-51378: CyberPanel - Command Injection 漏洞描述 CyberPanel contains a command injection vulnerability in the /ftp/getresetstatus and /dns/getresetstatus endpoints....
2024年9月24日 11:34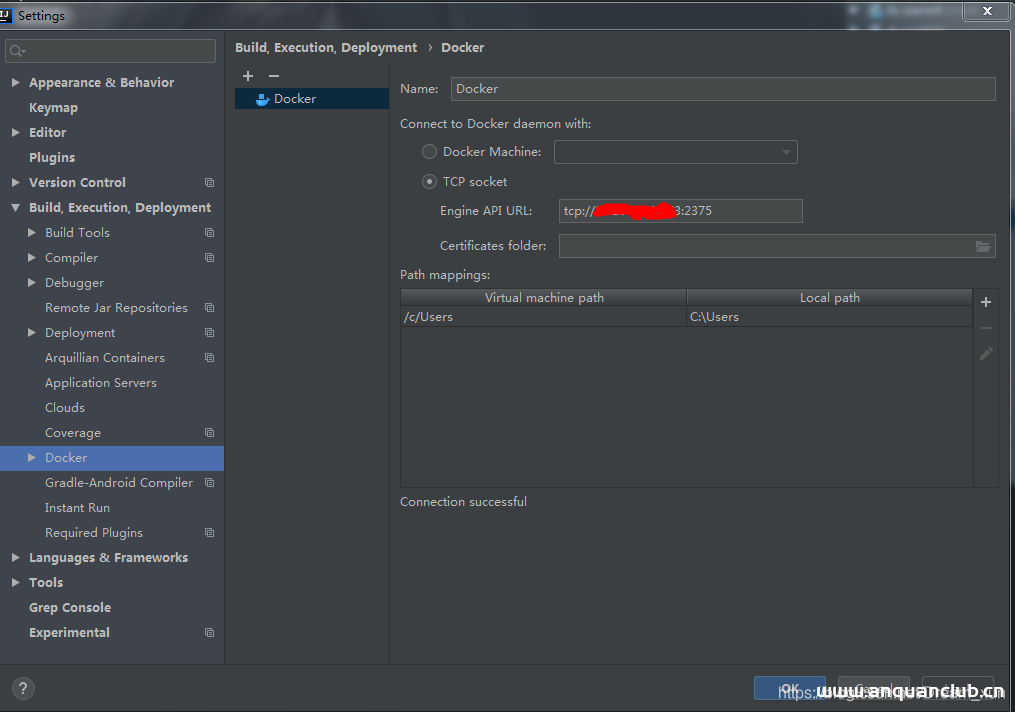
idea集合docker实现镜像打包一键部署_docker
这篇文章主要介绍了idea集合docker实现镜像打包一键部署 一.服务器安装docker yum install docker 修改配置文件,打开2375端口 [root@microservice ~]# vim /usr/lib/systemd/system/docker.ser...
2022年9月27日 21:01CVE-2021-27877: Veritas Backup Exec – Broken Authentication
漏洞标题 CVE-2021-27877: Veritas Backup Exec - Broken Authentication 漏洞描述 An issue was discovered in Veritas Backup Exec before 21.2. It supports multiple authentication scheme...
2021年8月17日 09:47CVE-2022-0148: WordPress All-in-one Floating Contact Form <2.0.4 - Cross-Site Scripting
漏洞标题 CVE-2022-0148: WordPress All-in-one Floating Contact Form <2.0.4 - Cross-Site Scripting 漏洞描述 WordPress All-in-one Floating Contact Form, Call, Chat, and 50+ Social ...
2022年11月22日 08:58CVE-2021-24155: WordPress BackupGuard <1.6.0 - Authenticated Arbitrary File Upload
漏洞标题 CVE-2021-24155: WordPress BackupGuard <1.6.0 - Authenticated Arbitrary File Upload 漏洞描述 WordPress Backup Guard plugin before 1.6.0 is susceptible to authenticated a...
2021年10月8日 09:54CVE-2022-29013: Razer Sila Gaming Router – Remote Code Execution
漏洞标题 CVE-2022-29013: Razer Sila Gaming Router - Remote Code Execution 漏洞描述 A command injection in the command parameter of Razer Sila Gaming Router v2.0.441_api-2.0.418 all...
2022年10月2日 12:48
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

