
最新发布第242页

CVE-2019-17270: Yachtcontrol Webapplication 1.0 – Remote Command Injection
漏洞标题 CVE-2019-17270: Yachtcontrol Webapplication 1.0 - Remote Command Injection 漏洞描述 Yachtcontrol Webapplication 1.0 makes it possible to perform direct operating system co...
 2019年8月29日 10:53
CVE-2018-19518: PHP imap – Remote Command Execution
漏洞标题 CVE-2018-19518: PHP imap - Remote Command Execution 漏洞描述 University of Washington IMAP Toolkit 2007f on UNIX, as used in imap_open() in PHP and other products, launche...
2018年4月9日 23:06Agentejo Cockpit /auth/check < 0.11.2 NoSQL注入(CVE-2020-35846)
漏洞标题 Agentejo Cockpit /auth/check < 0.11.2 NoSQL注入(CVE-2020-35846) 漏洞描述 0.11.2之前的AgentejoCockpit允许通过Controller/Auth.php检查函数进行NoSQL注入。$eq操作符匹配字段...
2020年9月28日 08:46CVE-2016-9299: Jenkins CLI – HTTP Java Deserialization
漏洞标题 CVE-2016-9299: Jenkins CLI - HTTP Java Deserialization 漏洞描述 The remoting module in Jenkins before 2.32 and LTS before 2.19.3 allows remote attackers to execute arbitra...
2016年6月12日 10:12
浙江宇视科技 网络视频录像机 ISC LogReport.php 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 浙江宇视科技 网络视频录像机 ISC LogReport.php 远程命令执行漏洞 浙江宇视科技有限公司(宇视uniview)创业于2011年,宇视是一家全球公...
2026年2月13日 12:53CVE-2022-3933: WordPress Essential Real Estate <3.9.6 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2022-3933: WordPress Essential Real Estate <3.9.6 - Authenticated Cross-Site Scripting 漏洞描述 WordPress Essential Real Estate plugin before 3.9.6 contains an auth...
2022年2月15日 18:32CVE-2024-4439: WordPress Core <6.5.2 - Cross-Site Scripting
漏洞标题 CVE-2024-4439: WordPress Core <6.5.2 - Cross-Site Scripting 漏洞描述 WordPress Core is vulnerable to Stored Cross-Site Scripting via user display names in the Avatar bl...
2024年10月21日 17:52CVE-2020-11738: WordPress Duplicator 1.3.24 & 1.3.26 – Local File Inclusion
漏洞标题 CVE-2020-11738: WordPress Duplicator 1.3.24 & 1.3.26 - Local File Inclusion 漏洞描述 WordPress Duplicator 1.3.24 & 1.3.26 are vulnerable to local file inclusion vu...
2020年7月1日 16:29CVE-2009-4223: KR-Web <=1.1b2 - Remote File Inclusion
漏洞标题 CVE-2009-4223: KR-Web <=1.1b2 - Remote File Inclusion 漏洞描述 KR-Web 1.1b2 and prior contain a remote file inclusion vulnerability via adm/krgourl.php, which allows re...
2009年10月24日 00:38CVE-2022-2461: Transposh WordPress Translation <= 1.0.8 - Unauthenticated Settings Change
漏洞标题 CVE-2022-2461: Transposh WordPress Translation <= 1.0.8 - Unauthenticated Settings Change 漏洞描述 The Transposh WordPress Translation plugin for WordPress is vulnerabl...
2022年4月9日 12:40
PDF解析器html/XSS 实现SSRF
上次安全小天地审核整理SSRF的时候找我沟通,聊到了PDF的SSRF,当时答应了找找之前的存档写个文档。遂写下改小菜文。大佬们勿喷。(文章写于去年,随便记录的文章,可能存在逻辑或者图片的丢失...
2022年3月10日 23:37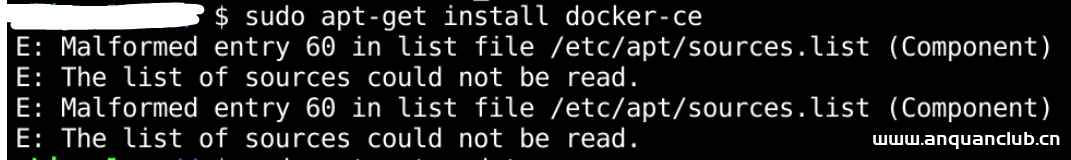
阿里云镜像安装docker报错的问题及解决方案_docker
这篇文章主要介绍了阿里云镜像安装docker报错的问题及解决方案,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 问题 使用阿里云镜像安装docker时...
2023年7月20日 21:16CVE-2021-46005: Sourcecodester Car Rental Management System 1.0 – Stored Cross-Site Scripting
漏洞标题 CVE-2021-46005: Sourcecodester Car Rental Management System 1.0 - Stored Cross-Site Scripting 漏洞描述 Sourcecodester Car Rental Management System 1.0 is vulnerable to cro...
2021年12月12日 00:57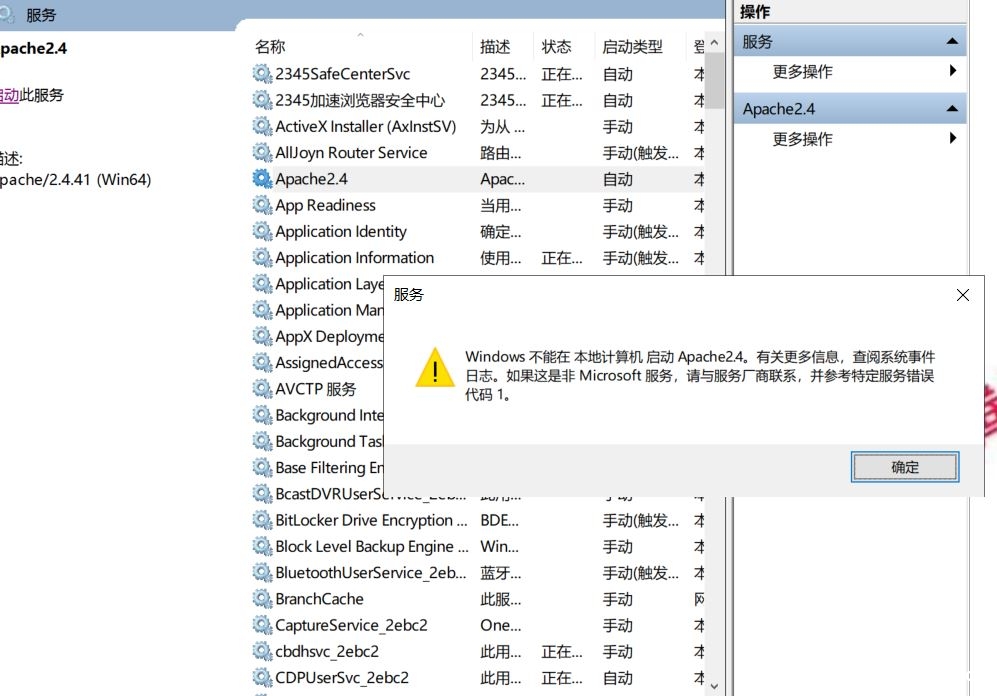
Apache安装后出现服务无法启动(服务里启动出现错误代码1)_Linux
很多朋友都遇到过这样的问题Apache安装后,显示安装成功,但是出现服务无法启动服务里启动出现错误代码1,怎么解决这个问题呢,下面小编通过本文给大家详细介绍下,需要的朋友参考下吧 目录一、...
2022年6月23日 08:40Apache Nifi 信息泄露漏洞(CVE-2024-56512)
漏洞标题 Apache Nifi 信息泄露漏洞(CVE-2024-56512) 漏洞描述 ApacheNiFi是一款用于提取、转换和加载数据的软件工具。NiFi通过内置处理器集成了许多不同的数据类型和文件格式。通过集成FTL、S...
2024年10月14日 06:31CVE-2022-0208: WordPress Plugin MapPress <2.73.4 - Cross-Site Scripting
漏洞标题 CVE-2022-0208: WordPress Plugin MapPress <2.73.4 - Cross-Site Scripting 漏洞描述 WordPress Plugin MapPress before version 2.73.4 does not sanitize and escape the '...
2022年3月7日 10:56
2026年9月19日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

