
最新发布第243页
红队攻击方法分析及应对之年策 – hvv面试技巧
什么是ATT&CK模型 ATT&CK背景介绍MITRE是一个由美国政府资助的研究机构,它在1958年脱离MIT,并且参与了许多商业和最高机密项目,甚至一些美国军方的威胁建模项目。2013年,MITRE推出了...

 2022年7月12日 19:38

CVE-2022-34049: WAVLINK WN530HG4 – Improper Access Control
漏洞标题 CVE-2022-34049: WAVLINK WN530HG4 - Improper Access Control 漏洞描述 Wavlink WN530HG4 M30HG4.V5030.191116 is susceptible to improper access control. An attacker can downloa...
 2022年10月14日 05:44
CVE-2022-29455-headless: WordPress Elementor Website Builder <= 3.5.5 - DOM Cross-Site Scripting
漏洞标题 CVE-2022-29455-headless: WordPress Elementor Website Builder <= 3.5.5 - DOM Cross-Site Scripting 漏洞描述 WordPress Elementor Website Builder plugin 3.5.5 and prior con...
2022年7月1日 15:42CVE-2020-15505: MobileIron Core & Connector <= v10.6 & Sentry <= v9.8 - Remote Code Execution
漏洞标题 CVE-2020-15505: MobileIron Core & Connector <= v10.6 & Sentry <= v9.8 - Remote Code Execution 漏洞描述 A remote code execution vulnerability in MobileIron Co...
2020年3月22日 20:59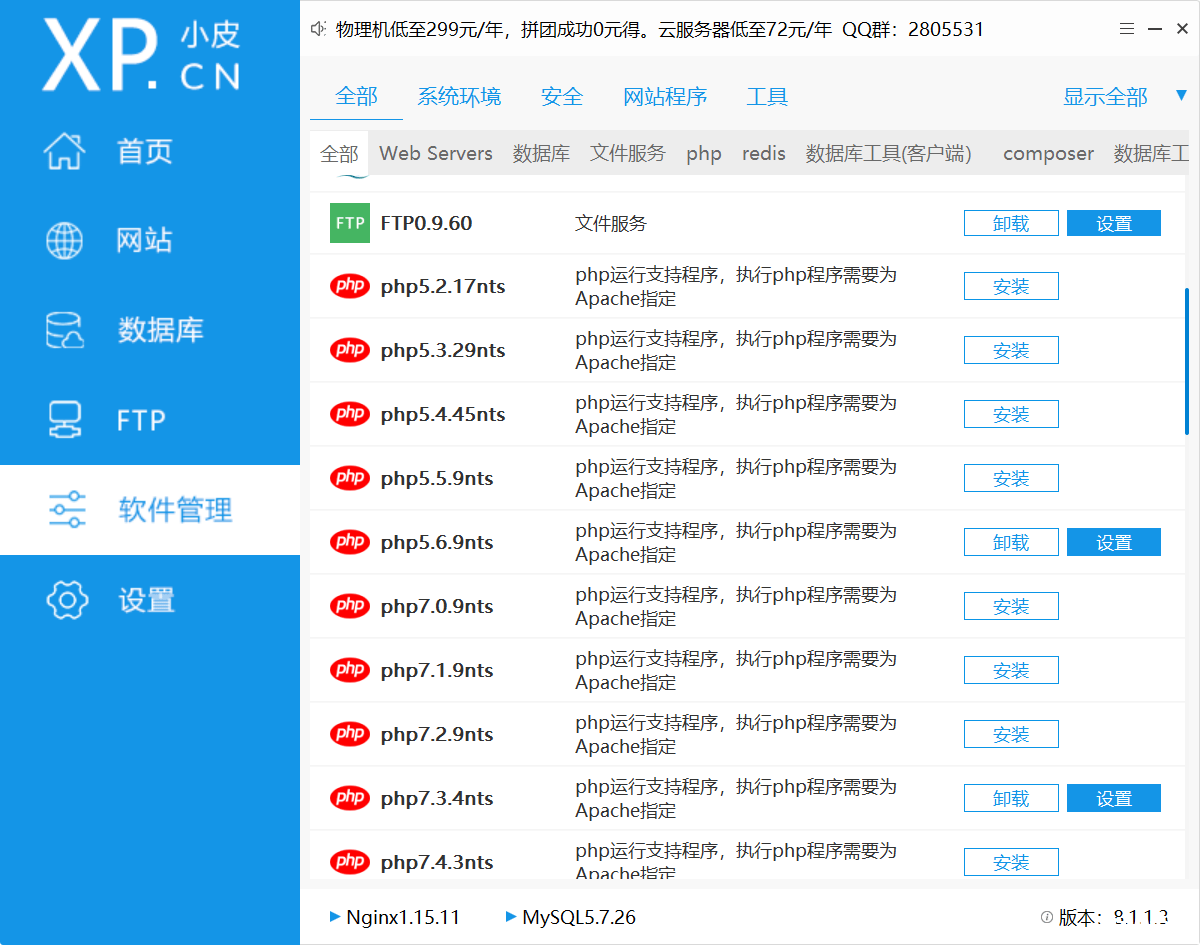
vcsode配合phpstudy配置php环境,并且开启xdebug
前言 博主环境:windows11 + phpstudy phpstudy配置 这里就不多赘述了,直接官网下载下来,下一步就可以了,这里说一下关于php版本选择: 我搭建xdebug并不是为了开发,主要是用来进行环境配置...
2023年5月12日 20:02CVE-2021-24214: WordPress OpenID Connect Generic Client 3.8.0-3.8.1 – Cross-Site Scripting
漏洞标题 CVE-2021-24214: WordPress OpenID Connect Generic Client 3.8.0-3.8.1 - Cross-Site Scripting 漏洞描述 WordPress OpenID Connect Generic Client plugin 3.8.0 and 3.8.1 contains...
2021年5月26日 04:16CVE-2022-27985: Cuppa CMS v1.0 – SQL injection
漏洞标题 CVE-2022-27985: Cuppa CMS v1.0 - SQL injection 漏洞描述 CuppaCMS v1.0 was discovered to contain a SQL injection vulnerability via /administrator/alerts/alertLightbox.php. ...
2022年12月2日 18:51CVE-2023-0562: Bank Locker Management System v1.0 – SQL Injection
漏洞标题 CVE-2023-0562: Bank Locker Management System v1.0 - SQL Injection 漏洞描述 A vulnerability was found in PHPGurukul Bank Locker Management System 1.0. It has been rated as ...
2023年6月5日 05:33CVE-2017-14186: FortiGate FortiOS SSL VPN Web Portal – Cross-Site Scripting
漏洞标题 CVE-2017-14186: FortiGate FortiOS SSL VPN Web Portal - Cross-Site Scripting 漏洞描述 FortiGate FortiOS through SSL VPN Web Portal contains a cross-site scripting vulnerabi...
2017年7月13日 19:02Apache OFBiz webtools/control/ProgramExport 远程代码执行漏洞(CVE-2023-51467)
漏洞标题 Apache OFBiz webtools/control/ProgramExport 远程代码执行漏洞(CVE-2023-51467) 漏洞描述 Apache OFBiz 在 webtools/control/ProgramExport存在代码执行漏洞,攻击者可通过该漏洞...
2023年6月20日 19:16CVE-2019-12985: Citrix SD-WAN Center – Remote Command Injection
漏洞标题 CVE-2019-12985: Citrix SD-WAN Center - Remote Command Injection 漏洞描述 Citrix SD-WAN Center is susceptible to remote command injection via the ping function in Diagnosti...
2019年10月6日 04:43CVE-2010-1659: Joomla! Component Ultimate Portfolio 1.0 – Local File Inclusion
漏洞标题 CVE-2010-1659: Joomla! Component Ultimate Portfolio 1.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Ultimate Portfolio (com_ultimateportfoli...
2010年2月12日 13:09CVE-2021-42237: Sitecore Experience Platform Pre-Auth RCE
漏洞标题 CVE-2021-42237: Sitecore Experience Platform Pre-Auth RCE 漏洞描述 Sitecore XP 7.5 to Sitecore XP 8.2 Update 7 is vulnerable to an insecure deserialization attack where re...
2021年10月31日 22:51CVE-2022-3982: WordPress Booking Calendar <3.2.2 - Arbitrary File Upload
漏洞标题 CVE-2022-3982: WordPress Booking Calendar <3.2.2 - Arbitrary File Upload 漏洞描述 WordPress Booking Calendar plugin before 3.2.2 is susceptible to arbitrary file upload...
2022年7月15日 20:26CVE-2021-43831: Gradio < 2.5.0 - Arbitrary File Read
漏洞标题 CVE-2021-43831: Gradio < 2.5.0 - Arbitrary File Read 漏洞描述 Files on the host computer can be accessed from the Gradio interface PoC代码
2021年8月20日 14:13
bugbounty技巧聚合20210817
漏洞报告 Uber #1145428 Chain of vulnerabilities in Uber for Business Vouchers program allows for attacker to perform arbitrary charges to victim's U4B payment accaount Rockstar Gam...
2022年3月10日 23:30
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 11:48
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

