
最新发布第246页

CVE-2025-46554: XWiki REST API – Attachments Disclosure
漏洞标题 CVE-2025-46554: XWiki REST API - Attachments Disclosure 漏洞描述 A vulnerability in XWiki's REST API allows unauthenticated users to access attachments list and metad...
 2025年5月2日 17:05
CVE-2025-60188: Atarim < 4.2.2 - Sensitive Information Exposure
漏洞标题 CVE-2025-60188: Atarim < 4.2.2 - Sensitive Information Exposure 漏洞描述 Vito Peleg Atarim <= 4.2 contains an insertion of sensitive information into sent data vulne...
2025年11月10日 09:31CVE-2022-0948: WordPress Order Listener for WooCommerce <3.2.2 - SQL Injection
漏洞标题 CVE-2022-0948: WordPress Order Listener for WooCommerce <3.2.2 - SQL Injection 漏洞描述 WordPress Order Listener for WooCommerce plugin before 3.2.2 contains a SQL inje...
2022年7月1日 22:59CVE-2010-2035: Joomla! Component Percha Gallery 1.6 Beta – Directory Traversal
漏洞标题 CVE-2010-2035: Joomla! Component Percha Gallery 1.6 Beta - Directory Traversal 漏洞描述 A directory traversal vulnerability in the Percha Gallery (com_perchagallery) compo...
2010年12月18日 20:06CVE-2025-68645: Zimbra Collaboration – Local File Inclusion
漏洞标题 CVE-2025-68645: Zimbra Collaboration - Local File Inclusion 漏洞描述 Zimbra Collaboration (ZCS) 10.0 and 10.1 contain a local file inclusion caused by improper handling of...
2025年11月23日 02:38CVE-2023-32315-2: Openfire身份认证绕过漏洞
漏洞标题 CVE-2023-32315-2: Openfire身份认证绕过漏洞 漏洞描述 Openfire is an XMPP server licensed under the Open Source Apache License. Openfire's administrative console, a web...
2023年9月26日 00:09CVE-2019-9193: PostgreSQL 9.3-12.3 Authenticated Remote Code Execution
漏洞标题 CVE-2019-9193: PostgreSQL 9.3-12.3 Authenticated Remote Code Execution 漏洞描述 In PostgreSQL 9.3 through 11.2, the "COPY TO/FROM PROGRAM" function allows superu...
2019年11月13日 06:26CVE-2024-8698: Keycloak – SAML Core Package Signature Validation Flaw
漏洞标题 CVE-2024-8698: Keycloak - SAML Core Package Signature Validation Flaw 漏洞描述 A flaw exists in the SAML signature validation method within the Keycloak XMLSignatureUtil c...
2024年11月1日 12:32
Fortinet FortiOS admin 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 Fortinet FortiOS admin 远程命令执行漏洞 FortinetFortiOS是美国飞塔(Fortinet)公司的一套专用于FortiGate网络安全平台上的安全操作...
2026年2月13日 12:53CirCarLifeScada停车场自动化管理系统values.xml-信息泄漏(CVE-2018-16670)
漏洞标题 CirCarLifeScada停车场自动化管理系统values.xml-信息泄漏(CVE-2018-16670) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circ...
2018年8月2日 11:31CVE-2021-22005: VMware vCenter Server – Arbitrary File Upload
漏洞标题 CVE-2021-22005: VMware vCenter Server - Arbitrary File Upload 漏洞描述 VMware vCenter Server contains an arbitrary file upload vulnerability in the Analytics service. A ma...
2021年3月24日 20:37
[原创]CVE-2016-0095提权漏洞学习笔记-二进制漏洞
一.前言 1.漏洞信息 该漏洞是在win32k中的bGetRealizedBrush产生的,是一个内核空指针解引用的漏洞,利用该漏洞可以完成提权操作。由于有公开的POC,所以对这个漏洞的分析和利用就变得简单,POC...
2022年3月25日 11:05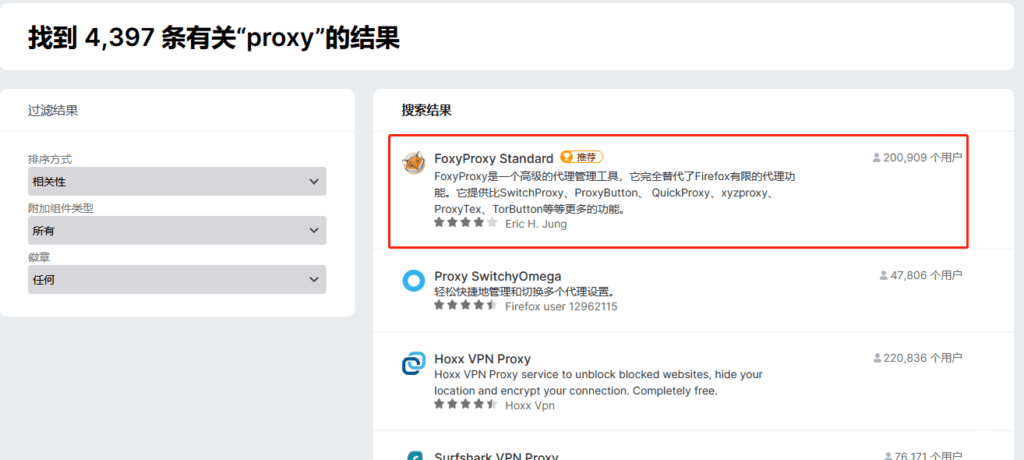
squid代理服务器+认证+浏览器扩展分流
squid代理服务器+认证+浏览器扩展分流 1.安装squidUbuntusudo apt-get updatesudo apt-get install squidcentossudo yum updatesudo yum install squid2.安装htpass工具htpasswd 是 Apache HTT...
 2024年1月27日 15:56
CVE-2023-0037: WordPress 10Web Map Builder < 1.0.73 - Unauthenticated SQL Injection
漏洞标题 CVE-2023-0037: WordPress 10Web Map Builder < 1.0.73 - Unauthenticated SQL Injection 漏洞描述 The 10Web Map Builder for Google Maps WordPress plugin before 1.0.73 does n...
2023年7月30日 22:36CVE-2022-25148: WordPress Plugin WP Statistics <= 13.1.5 - SQL Injection
漏洞标题 CVE-2022-25148: WordPress Plugin WP Statistics <= 13.1.5 - SQL Injection 漏洞描述 The WP Statistics WordPress plugin is vulnerable to SQL Injection due to insufficient ...
2022年3月17日 15:55Apache Struts2(S2-012)远程代码执行漏洞(CVE-2013-1965)
漏洞标题 Apache Struts2(S2-012)远程代码执行漏洞(CVE-2013-1965) 漏洞描述 S2-012中,包含特制请求参数的请求可用于将任意 OGNL代码注入属性,然后用作重定向地址的请求参数,这将导致进一步...
2013年5月27日 11:16
2026年10月16日 11:45
2026年10月15日 11:45
2026年10月14日 11:45
2026年10月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

