
最新发布第249页

CVE-2022-3766: phpMyFAQ < 3.1.8 - Cross-Site Scripting
漏洞标题 CVE-2022-3766: phpMyFAQ < 3.1.8 - Cross-Site Scripting 漏洞描述 phpMyFAQ versions prior to 3.1.8 contain a reflected cross-site scripting vulnerability in the search fu...
 2022年6月7日 16:35
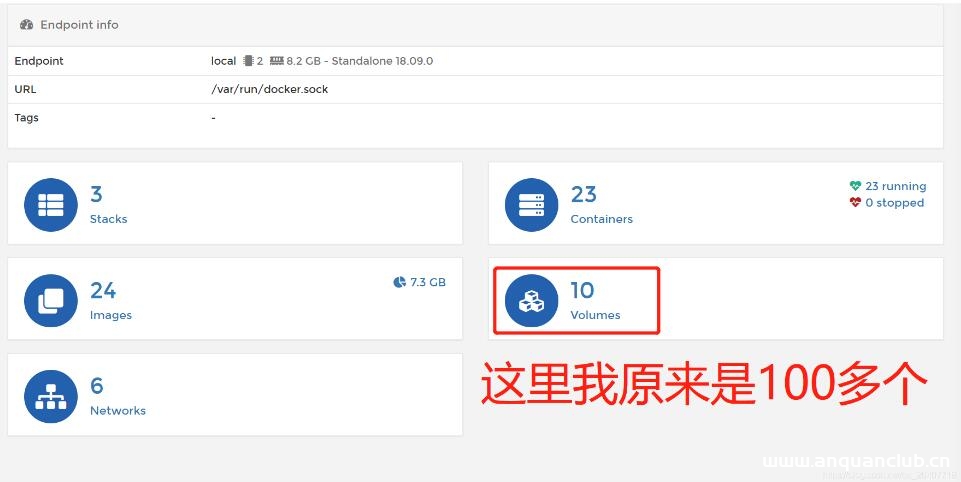
docker清理大杀器/docker的overlay文件占用磁盘太大的解决_docker
这篇文章主要介绍了docker清理大杀器/docker的overlay文件占用磁盘太大的解决操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 【看网上都是什么迁移文件的就感觉不靠谱...
2023年1月18日 20:38CVE-2010-0219: Apache Axis2 Default Login
漏洞标题 CVE-2010-0219: Apache Axis2 Default Login 漏洞描述 Apache Axis2, as used in dswsbobje.war in SAP BusinessObjects Enterprise XI 3.2, CA ARCserve D2D r15, and other products...
2010年11月11日 04:38CVE-2020-17518: Apache Flink 1.5.1 – Local File Inclusion
漏洞标题 CVE-2020-17518: Apache Flink 1.5.1 - Local File Inclusion 漏洞描述 Apache Flink 1.5.1 is vulnerable to local file inclusion because of a REST handler that allows file uplo...
2020年5月4日 10:52CVE-2013-5979: Xibo 1.2.2/1.4.1 – Directory Traversal
漏洞标题 CVE-2013-5979: Xibo 1.2.2/1.4.1 - Directory Traversal 漏洞描述 A directory traversal vulnerability in Spring Signage Xibo 1.2.x before 1.2.3 and 1.4.x before 1.4.2 allows ...
2013年3月11日 13:44CVE-2022-0441: MasterStudy LMS <2.7.6 - Improper Access Control
漏洞标题 CVE-2022-0441: MasterStudy LMS <2.7.6 - Improper Access Control 漏洞描述 WordPress MasterStudy LMS plugin before 2.7.6 is susceptible to improper access control. The pl...
2022年1月20日 16:52CVE-2022-34094: Software Publico Brasileiro i3geo v7.0.5 – Cross-Site Scripting
漏洞标题 CVE-2022-34094: Software Publico Brasileiro i3geo v7.0.5 - Cross-Site Scripting 漏洞描述 Portal do Software Publico Brasileiro i3geo v7.0.5 was discovered to contain a cro...
2022年10月25日 16:50CVE-2023-2648: Weaver E-Office 9.5 – Remote Code Execution
漏洞标题 CVE-2023-2648: Weaver E-Office 9.5 - Remote Code Execution 漏洞描述 A vulnerability was found in Weaver E-Office 9.5. It has been classified as critical. This affects an u...
2023年8月26日 06:46
VMware ESXi 6.0 及部署虚拟机安装教程(图文)_VMware
这篇文章主要介绍了VMware ESXi 6.0 及部署虚拟机安装教程(图文),文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 &...
2024年5月17日 20:58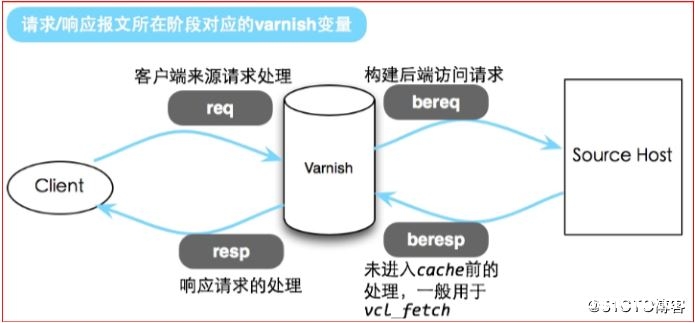
基于Centos7 部署Varnish缓存代理服务器_Linux
这篇文章主要介绍了基于Centos7 部署Varnish缓存代理服务器,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 一.Var...
2024年6月17日 20:55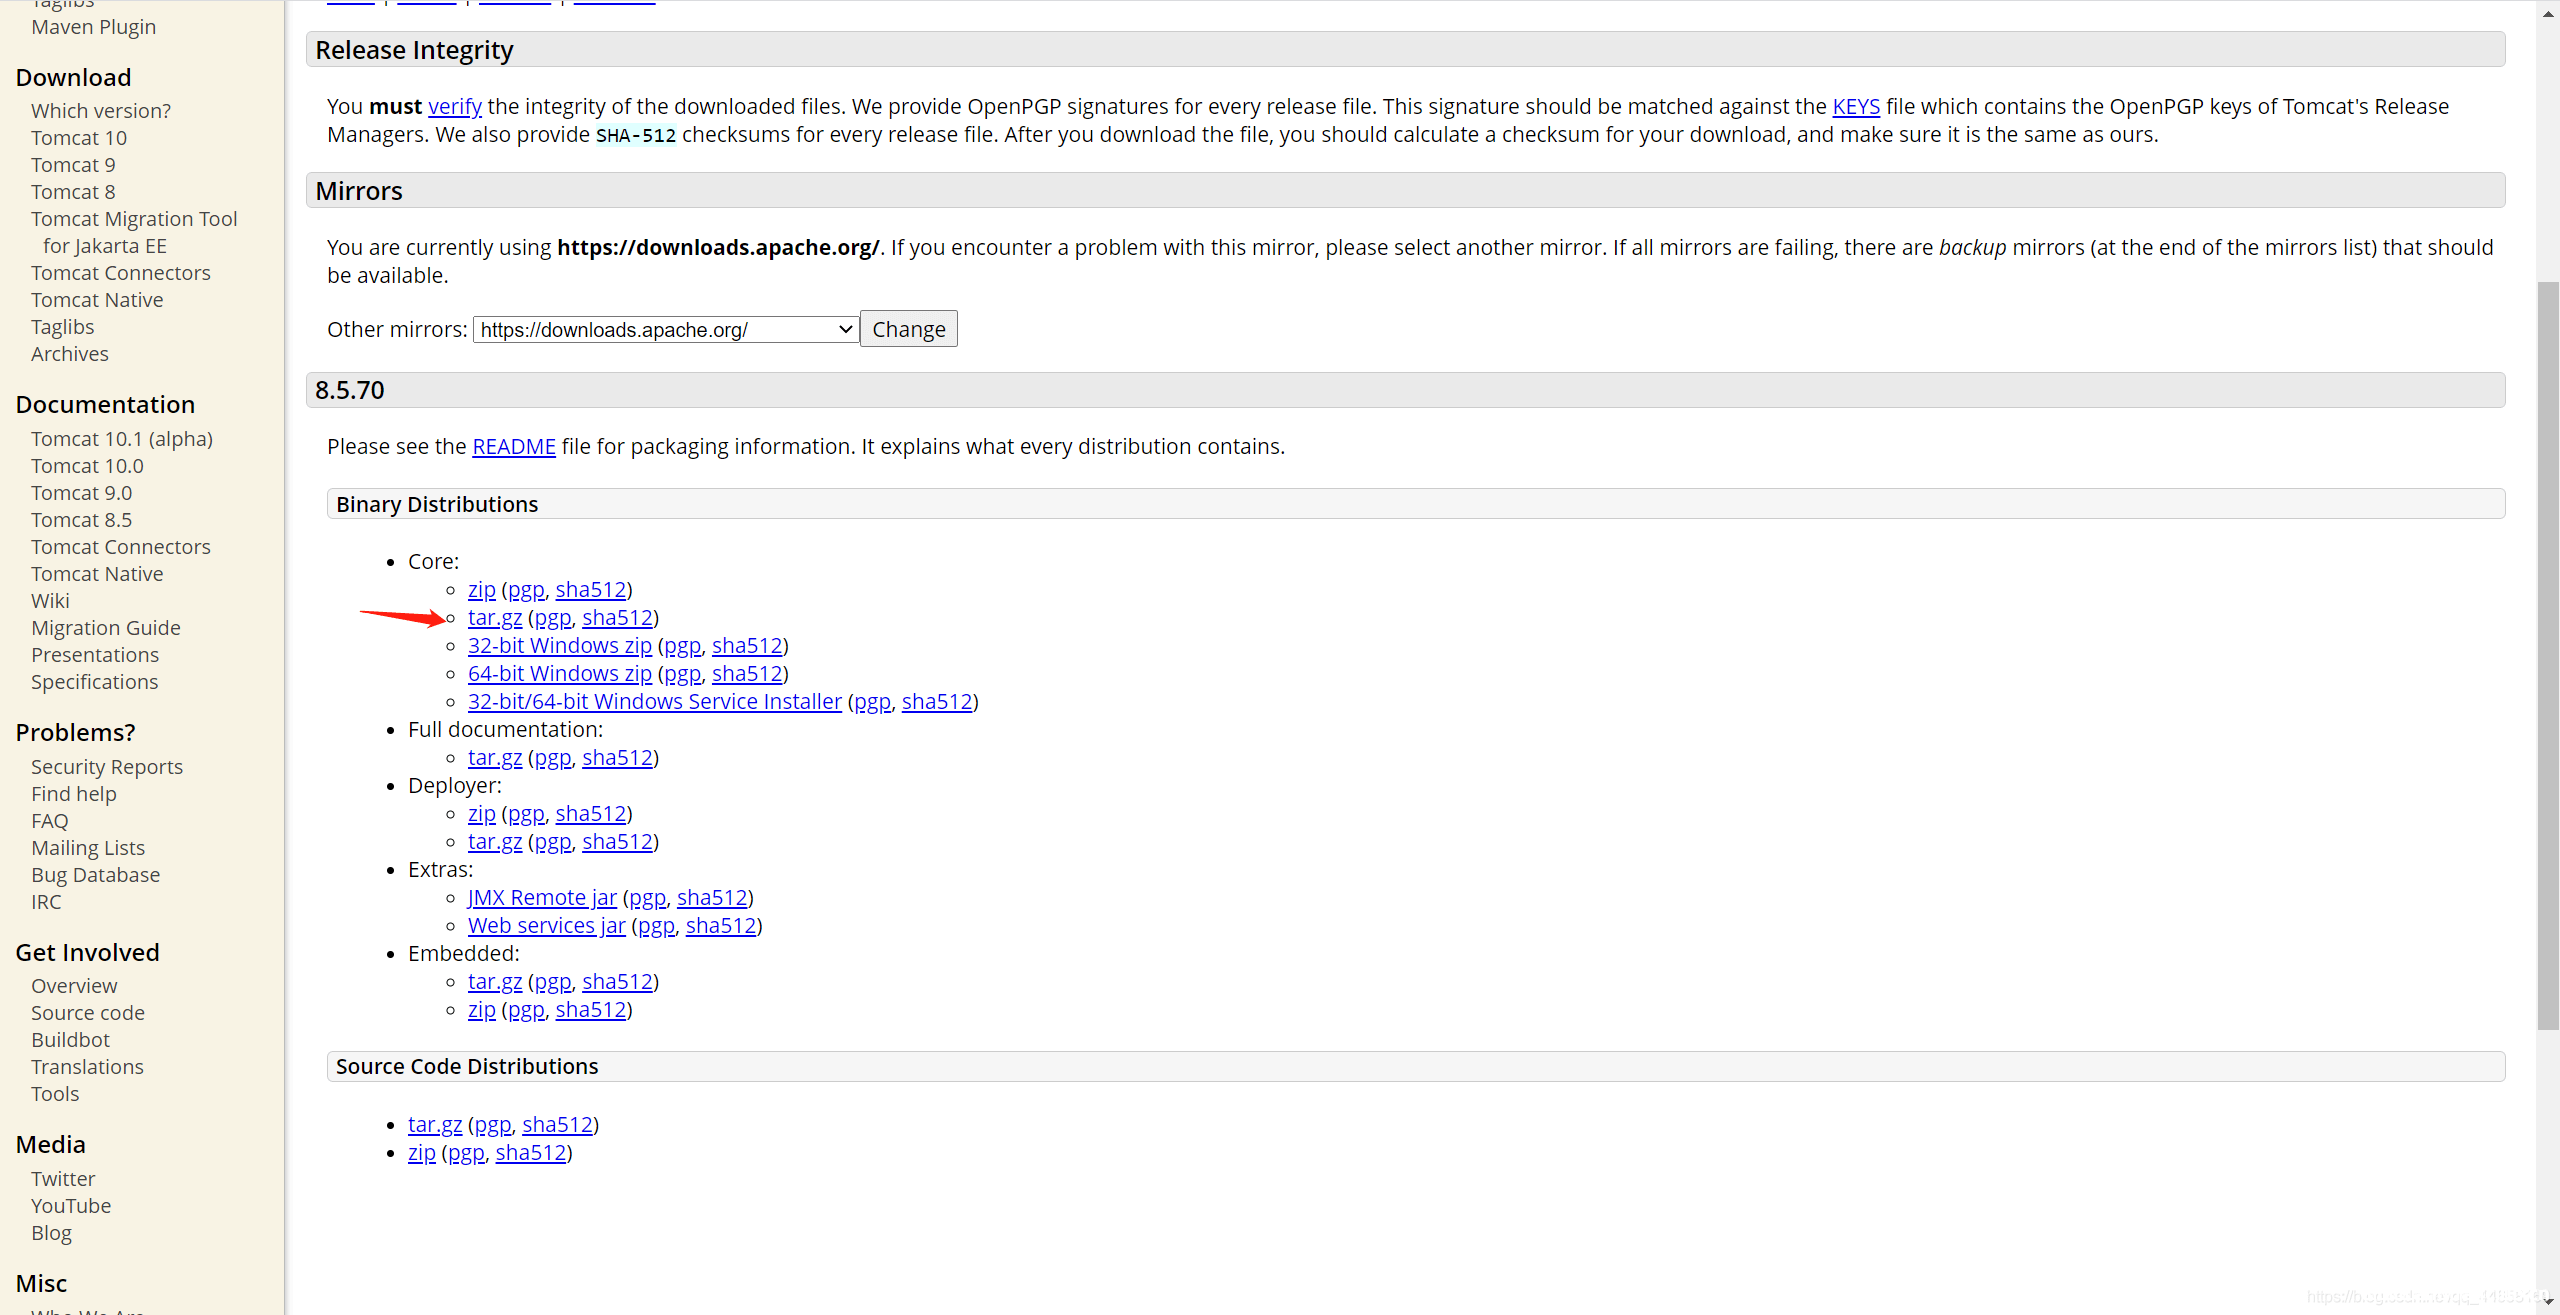
最新Linux下安装tomcat8图解过程_Linux
这篇文章主要介绍了最新的Linux下安装tomcat8图解过程,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 下载地址 http://tomcat.apache.org/downl...
2022年6月15日 22:45CVE-2024-21893: Ivanti SAML – Server Side Request Forgery (SSRF)
漏洞标题 CVE-2024-21893: Ivanti SAML - Server Side Request Forgery (SSRF) 漏洞描述 A server-side request forgery vulnerability in the SAML component of Ivanti Connect Secure (9.x, ...
2024年8月14日 05:05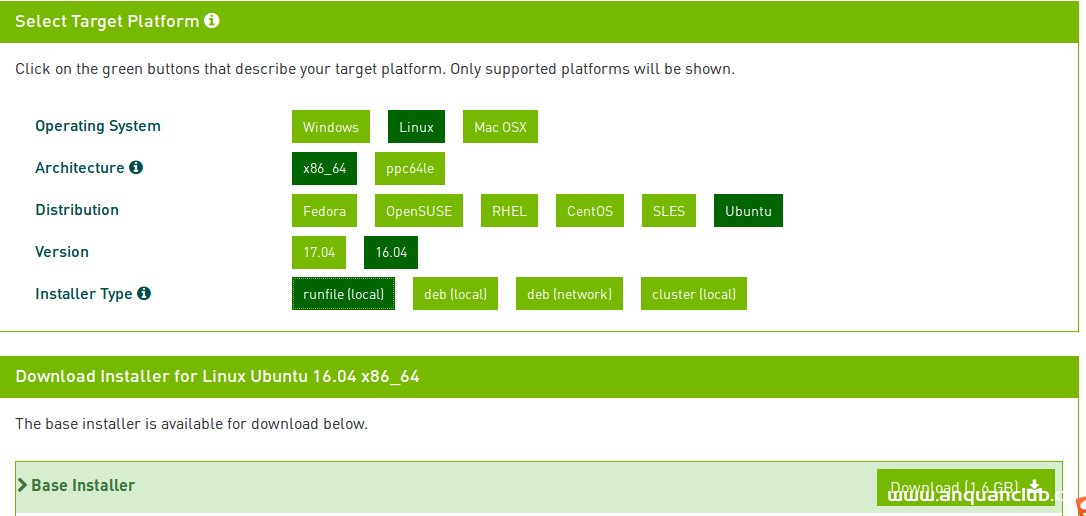
Ubuntu16.04上安装CUDA9.0 详细教程_Linux
这篇文章主要介绍了Ubuntu16.04上安装CUDA9.0 详细教程,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 前言: &nb...
2023年8月13日 20:06CVE-2025-8191: Swagger UI >=3.14.1 < 3.38.0 - DOM Based Cross-Site Scripting
漏洞标题 CVE-2025-8191: Swagger UI >=3.14.1 < 3.38.0 - DOM Based Cross-Site Scripting 漏洞描述 Swagger UI versions 3.14.1 through 3.37.x are vulnerable to DOM-based Cross-Sit...
2025年10月4日 02:38CVE-2022-0963: Microweber <1.2.12 - Stored Cross-Site Scripting
漏洞标题 CVE-2022-0963: Microweber <1.2.12 - Stored Cross-Site Scripting 漏洞描述 Microweber prior to 1.2.12 contains a stored cross-site scripting vulnerability. It allows unre...
2022年1月14日 08:52CVE-2024-25852: Linksys RE7000 – Command Injection
漏洞标题 CVE-2024-25852: Linksys RE7000 - Command Injection 漏洞描述 Linksys RE7000 v2.0.9, v2.0.11, and v2.0.15 have a command execution vulnerability in the "AccessControlLi...
2024年12月10日 07:57
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

