
最新发布第24页

CVE-2021-46417: Franklin Fueling Systems Colibri Controller Module 1.8.19.8580 – Local File Inclusion
漏洞标题 CVE-2021-46417: Franklin Fueling Systems Colibri Controller Module 1.8.19.8580 - Local File Inclusion 漏洞描述 Franklin Fueling Systems Colibri Controller Module 1.8.19.85...
 2021年11月26日 20:58
CVE-2018-10737: Nagios XI SQL Inject
漏洞标题 CVE-2018-10737: Nagios XI SQL Inject 漏洞描述 Nagios XI SQL Inject PoC代码
2018年3月13日 18:52CVE-2023-3846: MooDating 1.2 – Cross-Site Scripting
漏洞标题 CVE-2023-3846: MooDating 1.2 - Cross-Site Scripting 漏洞描述 A vulnerability classified as problematic has been found in mooSocial mooDating 1.2. This affects an unknown p...
2023年8月25日 00:37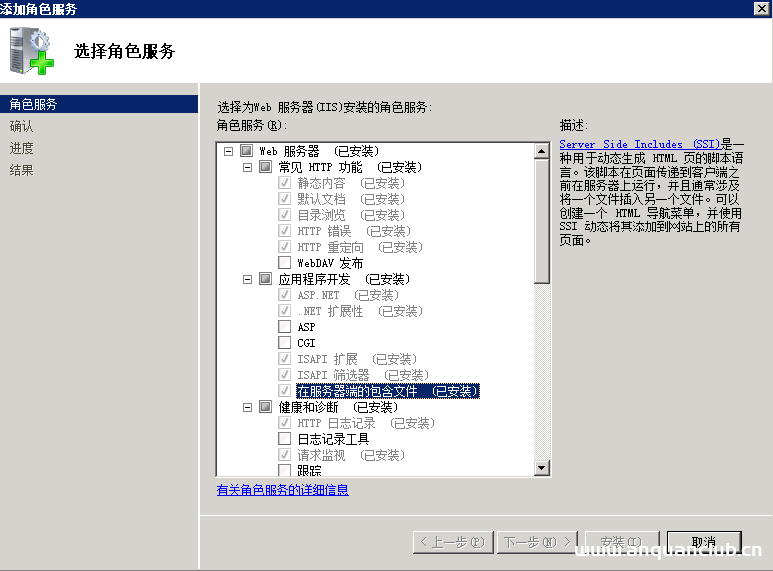
iis7.5中让html与shtml一样支持include功能(添加模块映射)_win服务器
因为客户经常需要修改文件,用不能每次都用js容易被屏蔽,文章已经生成了html或htm格式,不可能冒然再改为shtml扩展,下面就给大家分享一下如何让html也像shtml一样,需要的朋友可以参考下 刚开...
2024年4月6日 21:19Cacti 存在命令注入漏洞 (CVE-2022-46169)
漏洞标题 Cacti 存在命令注入漏洞 (CVE-2022-46169) 漏洞描述 Cacti是Cacti团队的一套开源的网络流量监测和分析工具。该工具通过snmpget来获取数据,使用RRDtool绘画图形进行分析,并提供数据和...
2022年4月9日 00:12CVE-2022-1390: WordPress Admin Word Count Column 2.2 – Local File Inclusion
漏洞标题 CVE-2022-1390: WordPress Admin Word Count Column 2.2 - Local File Inclusion 漏洞描述 The plugin does not validate the path parameter given to readfile(), which could allow...
2022年3月4日 05:12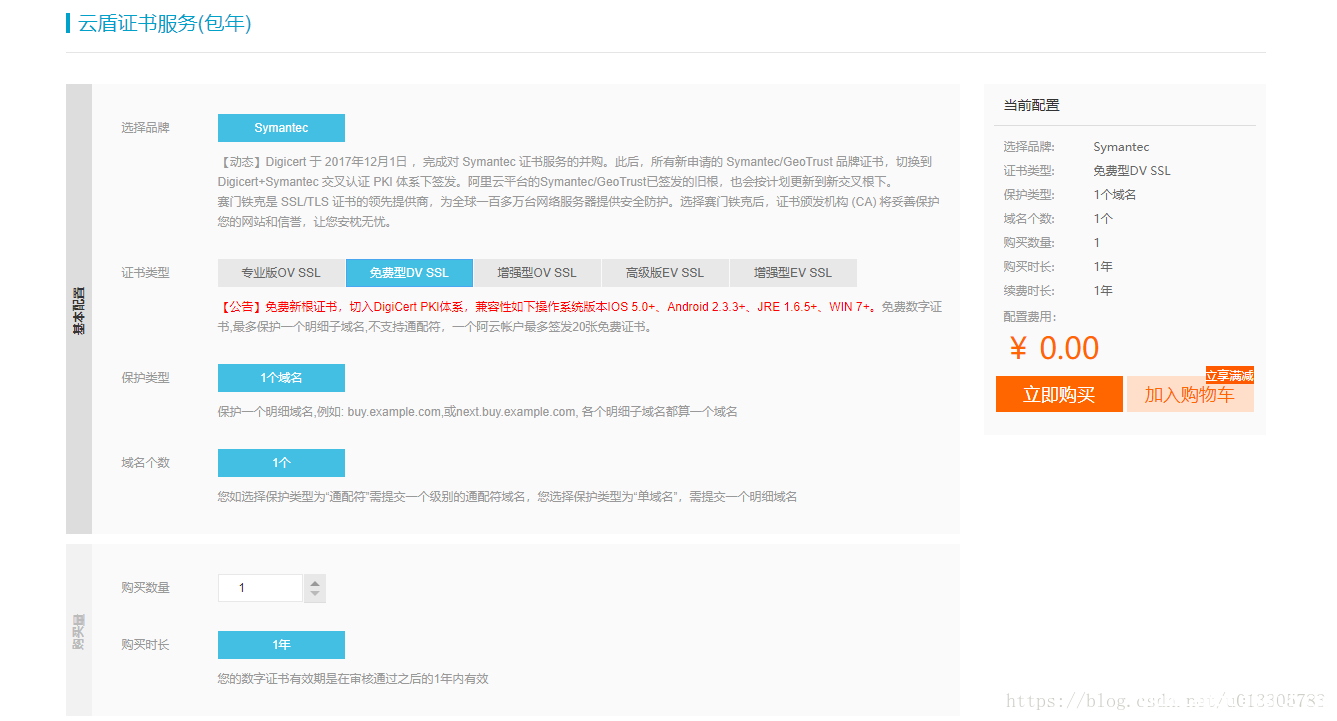
使用nginx方式实现http转换为https的示例代码_nginx
这篇文章主要介绍了使用nginx方式实现http转换为https的示例代码,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 &...
2023年6月1日 21:43CVE-2021-34640: WordPress Securimage-WP-Fixed <=3.5.4 - Cross-Site Scripting
漏洞标题 CVE-2021-34640: WordPress Securimage-WP-Fixed <=3.5.4 - Cross-Site Scripting 漏洞描述 WordPress Securimage-WP-Fixed plugin 3.5.4 and prior contains a cross-site scripti...
2021年12月19日 23:23CVE-2006-6565: FileZilla Server < 0.9.22 - DoS via Wildcard Commands
漏洞标题 CVE-2006-6565: FileZilla Server < 0.9.22 - DoS via Wildcard Commands 漏洞描述 FileZilla Server versions prior to 0.9.22 are vulnerable to remote denial of service (cras...
2006年10月23日 15:22CVE-2021-24991: WooCommerce PDF Invoices & Packing Slips WordPress Plugin < 2.10.5 - Cross-Site Scripting
漏洞标题 CVE-2021-24991: WooCommerce PDF Invoices & Packing Slips WordPress Plugin < 2.10.5 - Cross-Site Scripting 漏洞描述 The Wordpress plugin WooCommerce PDF Invoices &am...
2021年7月14日 05:08Atlassian Jira SSRF漏洞 (CVE-2019-8451)
漏洞标题 Atlassian Jira SSRF漏洞 (CVE-2019-8451) 漏洞描述 Atlassian Jira SSRF漏洞 (CVE-2019-8451) PoC代码 暂无
2019年3月29日 18:17
关于渗透测试与红队攻防演练那些事——打点过程
前言 本文仅仅是为了记录小白自己关于渗透测试与红队攻防演练的理解,大佬看见如有不合适的地方,欢迎批评指正。 首先有一点在鄙人看来,渗透测试和红队最大的区别就是:深度、关注点 红队的本...

 2024年3月1日 21:45
CVE-2021-40524: Pure-FTPd 1.0.23 < 1.0.50 - Arbitrary File Upload
漏洞标题 CVE-2021-40524: Pure-FTPd 1.0.23 < 1.0.50 - Arbitrary File Upload 漏洞描述 Pure-FTPd versions 1.0.23 through 1.0.49 contain an arbitrary file upload vulnerability due t...
2021年12月4日 14:26CVE-2022-2462: WordPress Transposh <=1.0.8.1 - Information Disclosure
漏洞标题 CVE-2022-2462: WordPress Transposh <=1.0.8.1 - Information Disclosure 漏洞描述 WordPress Transposh plugin through is susceptible to information disclosure via the AJAX ...
2022年7月10日 02:25CVE-2012-2371: WP-FaceThumb 0.1 – Cross-Site Scripting
漏洞标题 CVE-2012-2371: WP-FaceThumb 0.1 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in index.php in the WP-FaceThumb plugin 0.1 for WordPress allows remot...
2012年2月16日 00:48
Linux删除系统自带版本Python过程详解_Linux
这篇文章主要介绍了Linux删除系统自带版本Python过程详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 巨坑,切忌不要轻易删除Linux系...
2024年1月16日 20:19
2026年10月23日 11:45
2026年10月22日 11:46
2026年10月21日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

