
最新发布第254页

CVE-2024-3656: Keycloak < 24.0.5 - Broken Access Control
漏洞标题 CVE-2024-3656: Keycloak < 24.0.5 - Broken Access Control 漏洞描述 A flaw was found in Keycloak. Certain endpoints in Keycloak's admin REST API allow low-privilege ...
 2024年6月22日 14:06
CVE-2018-15138: LG-Ericsson iPECS NMS 30M – Local File Inclusion
漏洞标题 CVE-2018-15138: LG-Ericsson iPECS NMS 30M - Local File Inclusion 漏洞描述 Ericsson-LG iPECS NMS 30M allows local file inclusion via ipecs-cm/download?filename=../ URIs. Po...
2018年8月30日 05:40CVE-2016-10108: Western Digital MyCloud NAS – Command Injection
漏洞标题 CVE-2016-10108: Western Digital MyCloud NAS - Command Injection 漏洞描述 Unauthenticated Remote Command injection as root occurs in the Western Digital MyCloud NAS 2.11.14...
2016年8月7日 20:46CVE-2016-1000139: WordPress Infusionsoft Gravity Forms <=1.5.11 - Cross-Site Scripting
漏洞标题 CVE-2016-1000139: WordPress Infusionsoft Gravity Forms <=1.5.11 - Cross-Site Scripting 漏洞描述 WordPress plugin Infusionsoft 1.5.11 and before contains a reflected cro...
2016年8月5日 12:16CVE-2020-29597: IncomCMS 2.0 – Arbitrary File Upload
漏洞标题 CVE-2020-29597: IncomCMS 2.0 - Arbitrary File Upload 漏洞描述 IncomCMS 2.0 has a an insecure file upload vulnerability in modules/uploader/showcase/script.php. This allows...
2020年5月17日 07:50CVE-2021-32819: Nodejs Squirrelly – Remote Code Execution
漏洞标题 CVE-2021-32819: Nodejs Squirrelly - Remote Code Execution 漏洞描述 Nodejs Squirrelly is susceptible to remote code execution. Squirrelly is a template engine implemented i...
2021年1月16日 12:11
一年损失24亿美元,FBI“鹰扫行动”抓捕65名电信诈骗嫌疑人
3月30日,美国联邦调查局FBI发布了一则新闻,汇报了其“鹰扫行动”——打击企业邮件诈骗的最新成果,在美国及海外逮捕了共计65名嫌疑人,其中包括尼日利亚的12人、南非的8人、加拿大的2人和柬埔...
2022年4月2日 16:11CVE-2025-30208: Vite – Arbitrary File Read
漏洞标题 CVE-2025-30208: Vite - Arbitrary File Read 漏洞描述 Vite, a provider of frontend development tooling, has a vulnerability in versions prior to 6.2.3, 6.1.2, 6.0.12, 5.4.15...
2025年11月23日 20:04CVE-2023-6655: Hongjing e-HR 2020 – SQL Injection
漏洞标题 CVE-2023-6655: Hongjing e-HR 2020 - SQL Injection 漏洞描述 A vulnerability, which was classified as critical, has been found in Hongjing e-HR 2020. Affected by this issue ...
2023年3月7日 16:07CVE-2010-1217: Joomla! Component & Plugin JE Tooltip 1.0 – Local File Inclusion
漏洞标题 CVE-2010-1217: Joomla! Component & Plugin JE Tooltip 1.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the JE Form Creator (com_jeformcr) comp...
2010年8月30日 17:26CVE-2023-48777: WordPress Elementor 3.18.1 – File Upload/Remote Code Execution
漏洞标题 CVE-2023-48777: WordPress Elementor 3.18.1 - File Upload/Remote Code Execution 漏洞描述 The plugin is vulnerable to Remote Code Execution via file upload via the template ...
2023年8月18日 00:28CVE-2018-14912: cgit < 1.2.1 - Directory Traversal
漏洞标题 CVE-2018-14912: cgit < 1.2.1 - Directory Traversal 漏洞描述 cGit < 1.2.1 via cgit_clone_objects has a directory traversal vulnerability when `enable-http-clone=1` is...
2018年1月14日 04:33CVE-2010-1305: Joomla! Component JInventory 1.23.02 – Local File Inclusion
漏洞标题 CVE-2010-1305: Joomla! Component JInventory 1.23.02 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in jinventory.php in the JInventory (com_jinventory...
2010年4月6日 21:06
空白页面第三讲
在某次金融类项目中,直接访问系统无任何功能,几乎相当于404 Not Found,甚至连JavaScript文件一个都不存在,最终通过渗透经验和一定的运气,拿下了这个高危SSRF漏洞。 直接访问页面404,给了...
2022年3月10日 23:41
UDP DUP超时UPD端口状态检测代码示例_服务器其它
这篇文章主要介绍了UDP DUP超时UPD端口状态检测,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 我之前写过一个示例,简单UDP服务端和客户...
2023年4月3日 20:19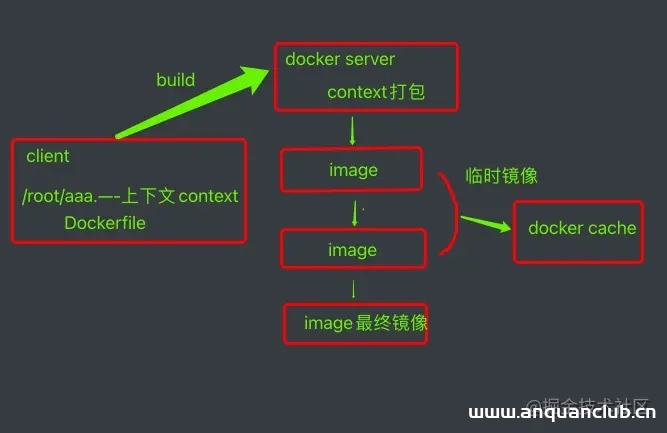
Dockerfile构建自定义镜像的实现_docker
Dockerfile构建镜像的方式就目前而言是使用最为广泛的,本文主要介绍了Dockerfile构建自定义镜像的实现,文中通过示例代码介绍的非常详细,具有一定的参考价值,感兴趣的小伙伴们可以参考一下 ...
2022年6月18日 21:58
2026年10月16日 11:45
2026年10月15日 11:45
2026年10月14日 11:45
2026年10月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

