
最新发布第254页

CVE-2025-5605: WSO2 Management Console – Authentication Bypass
漏洞标题 CVE-2025-5605: WSO2 Management Console - Authentication Bypass 漏洞描述 An authentication bypass vulnerability exists in the Management Console of multiple WSO2 products. ...
 2025年5月31日 00:24
关于Vmware vcenter未授权任意文件上传漏洞(CVE-2021-21972)的问题_VMware
这篇文章主要介绍了Vmware vcenter未授权任意文件上传漏洞(CVE-2021-21972),本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 背景 CVE-2021-21972 ...
2022年9月16日 22:20CVE-2021-42887: TOTOLINK EX1200T 4.1.2cu.5215 – Authentication Bypass
漏洞标题 CVE-2021-42887: TOTOLINK EX1200T 4.1.2cu.5215 - Authentication Bypass 漏洞描述 TOTOLINK EX1200T 4.1.2cu.5215 is susceptible to authentication bypass. An attacker can bypas...
2021年10月28日 21:13
[HCTF 2018]admin – buu刷题笔记
首先爬一遍整个网站,发现有没注册的时候有“login”,'register', 这两个页面,注册一个123用户登录后发现有 'index“,”post“,”logout“,”change password“这四个界面, 根据题目提示的a...

 2022年4月17日 16:53
CVE-2024-1183: Gradio – Server Side Request Forgery
漏洞标题 CVE-2024-1183: Gradio - Server Side Request Forgery 漏洞描述 An SSRF (Server-Side Request Forgery) vulnerability exists in the gradio-app/gradio repository, allowing attac...
2024年6月19日 21:51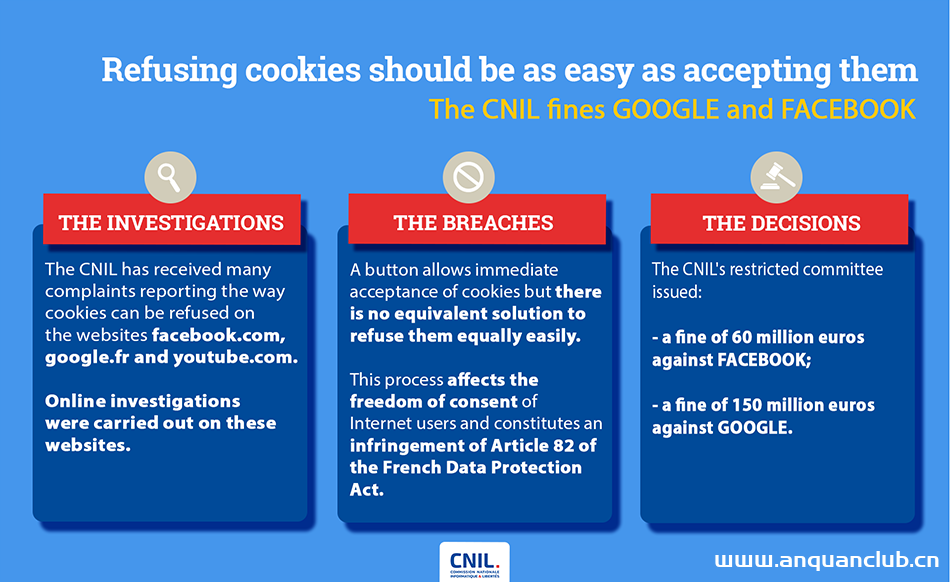
法国罚谷歌脸书共2.1亿欧元,因用户无法简单拒绝Cookie
上周,法国数据保护监管机构国家信息自由委员会(CNIL)对Facebook和谷歌分别处以了1.5亿欧元和6000万欧元的罚款,因为它们违反了《法国数据保护法》,未能为用户提供拒绝Cookie的简单方式。CNI...
2022年3月10日 23:39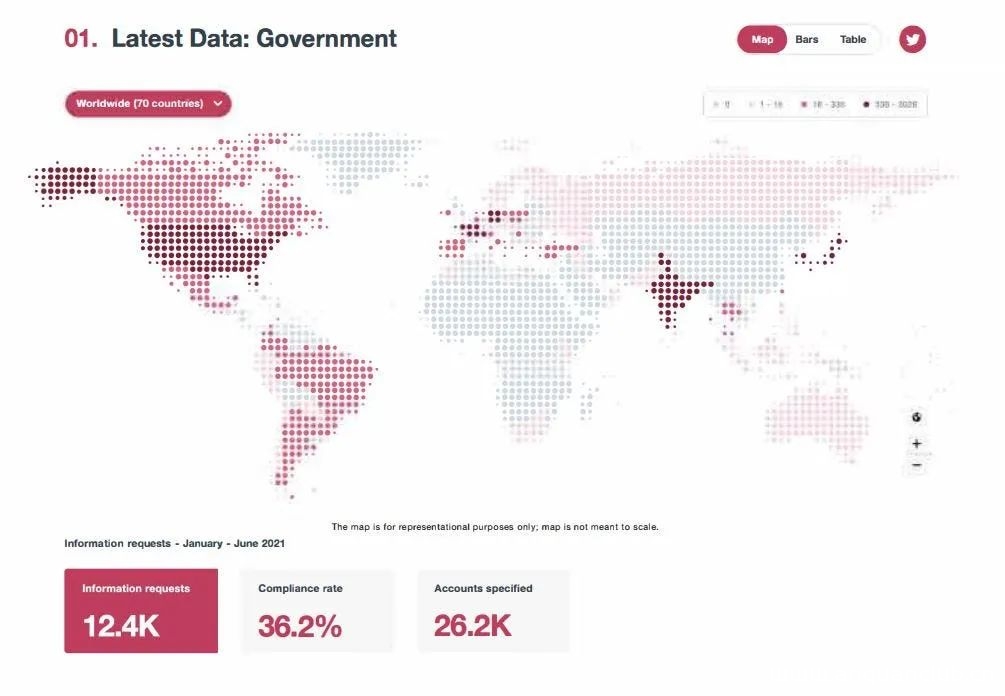
推特透明度报告:美国政府索要的信息最多
1月25日,推特Twitter透明度中心公布了一份透明度报告,以让用户了解世界范围内各国政府向他们提出的要求。 推特认为透明度有利于保护持续受到威胁的开放互联网,并且对于追究公司和政府的...
2022年3月10日 23:40CVE-2020-11530: WordPress Chop Slider 3 – Blind SQL Injection
漏洞标题 CVE-2020-11530: WordPress Chop Slider 3 - Blind SQL Injection 漏洞描述 WordPress Chop Slider 3 plugin contains a blind SQL injection vulnerability via the id GET parameter...
2020年11月20日 21:00CVE-2020-6287: SAP NetWeaver AS JAVA 7.30-7.50 – Remote Admin Addition
漏洞标题 CVE-2020-6287: SAP NetWeaver AS JAVA 7.30-7.50 - Remote Admin Addition 漏洞描述 SAP NetWeaver AS JAVA (LM Configuration Wizard), versions 7.30, 7.31, 7.40, 7.50, does not ...
2020年5月28日 21:31CVE-2009-1151: PhpMyAdmin Scripts – Remote Code Execution
漏洞标题 CVE-2009-1151: PhpMyAdmin Scripts - Remote Code Execution 漏洞描述 PhpMyAdmin Scripts 2.11.x before 2.11.9.5 and 3.x before 3.1.3.1 are susceptible to a remote code execut...
2009年6月27日 20:17CiscoIOSXEWLC-CVE-2025-20188-任意文件上传
漏洞标题 CiscoIOSXEWLC-CVE-2025-20188-任意文件上传 漏洞描述 用于无线局域网控制器 (WLC) 的 Cisco IOS XE 软件的带外接入点 (AP)映像下载功能中存在一个漏洞,该漏洞可能允许未经身份验...
2025年9月30日 18:17CVE-2019-2725: Oracle WebLogic Remote Code Execution
漏洞标题 CVE-2019-2725: Oracle WebLogic Remote Code Execution 漏洞描述 Vulnerability in the Oracle WebLogic Server component of Oracle Fusion Middleware (subcomponent: Web Services...
2019年10月25日 06:43CVE-2023-30210: OURPHP <= 7.2.0 - Cross Site Scripting
漏洞标题 CVE-2023-30210: OURPHP <= 7.2.0 - Cross Site Scripting 漏洞描述 OURPHP <= 7.2.0 is vulnerable to Cross Site Scripting (XSS) via /client/manage/ourphp_tz.php. PoC代码
2023年4月25日 02:30CVE-2024-8522: LearnPress < 4.2.7.1 - SQL Injection
漏洞标题 CVE-2024-8522: LearnPress < 4.2.7.1 - SQL Injection 漏洞描述 The LearnPress - WordPress LMS Plugin plugin for WordPress is vulnerable to SQL Injection via the 'c_o...
2024年12月29日 00:57CVE-2020-25506: D-Link DNS-320 – Unauthenticated Remote Code Execution
漏洞标题 CVE-2020-25506: D-Link DNS-320 - Unauthenticated Remote Code Execution 漏洞描述 D-Link DNS-320 FW v2.06B01 Revision Ax is susceptible to a command injection vulnerability ...
2020年9月16日 16:11CVE-2022-1162: GitLab CE/EE – Hard-Coded Credentials
漏洞标题 CVE-2022-1162: GitLab CE/EE - Hard-Coded Credentials 漏洞描述 GitLab CE/EE contains a hard-coded credentials vulnerability. A hardcoded password was set for accounts regis...
2022年6月17日 07:17
2026年10月19日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

