
最新发布第254页

腾讯安全发布《2021年移动广告反欺诈白皮书》:2021年广告主因欺诈致损高达220亿
数字技术创新迭代与数字经济蓬勃发展,推动了数字广告的高速增长,与此同时,广告黑灰产也已经形成上下游分工 、配合密切的产业链,逐步蚕食着广告主的预算和对数字广告的信心。近日,由...
 2022年4月2日 16:12
bugbounty技巧聚合20210817
漏洞报告 Uber #1145428 Chain of vulnerabilities in Uber for Business Vouchers program allows for attacker to perform arbitrary charges to victim's U4B payment accaount Rockstar Gam...
2022年3月10日 23:30
linux系统命令笔记整理_Linux
这篇文章主要介绍了linux系统命令,整理总结了linux系统常用的安装、卸载、编辑器使用等相关操作命令与使用注意事项,需要的朋友可以参考下 本文讲述了linux系统命令。分享给大家供大家参考,具体...
2024年3月16日 21:34
CVE-2021-41277 Metabase 信息泄露漏洞
漏洞标题 CVE-2021-41277 Metabase 信息泄露漏洞 漏洞描述 CVE-2021-41277 Metabase 信息泄露漏洞 PoC代码 暂无
2021年1月8日 12:44Atlassian Confluence Server 安全漏洞(CVE-2021-26085)
漏洞标题 Atlassian Confluence Server 安全漏洞(CVE-2021-26085) 漏洞描述 Atlassian Confluence Server 安全漏洞(CVE-2021-26085) PoC代码 暂无
2021年7月14日 22:33CVE-2024-4898: WordPress InstaWP Connect <= 0.1.0.38 - Unauthenticated User Creation
漏洞标题 CVE-2024-4898: WordPress InstaWP Connect <= 0.1.0.38 - Unauthenticated User Creation 漏洞描述 The InstaWP Connect – 1-click WP Staging & Migration plugin for WordP...
2024年9月29日 04:42CVE-2023-5914: Citrix StoreFront – Cross-Site Scripting
漏洞标题 CVE-2023-5914: Citrix StoreFront - Cross-Site Scripting 漏洞描述 Reflected Cross-Site Scripting issue which is exploitable without authentication. This vulnerability was e...
2023年1月23日 17:13CVE-2022-31181: PrestaShop – SQL Injection to Eval Injection
漏洞标题 CVE-2022-31181: PrestaShop - SQL Injection to Eval Injection 漏洞描述 PrestaShop versions from 1.6.0.10 and before 1.7.8.7 contain an SQL injection caused by unsanitized u...
2022年7月28日 18:43CVE-2024-5230: FleetCart 4.1.1 – Information Disclosure
漏洞标题 CVE-2024-5230: FleetCart 4.1.1 - Information Disclosure 漏洞描述 Issues with information disclosure in redirect responses. Accessing the majority of the website's pag...
2024年2月28日 13:19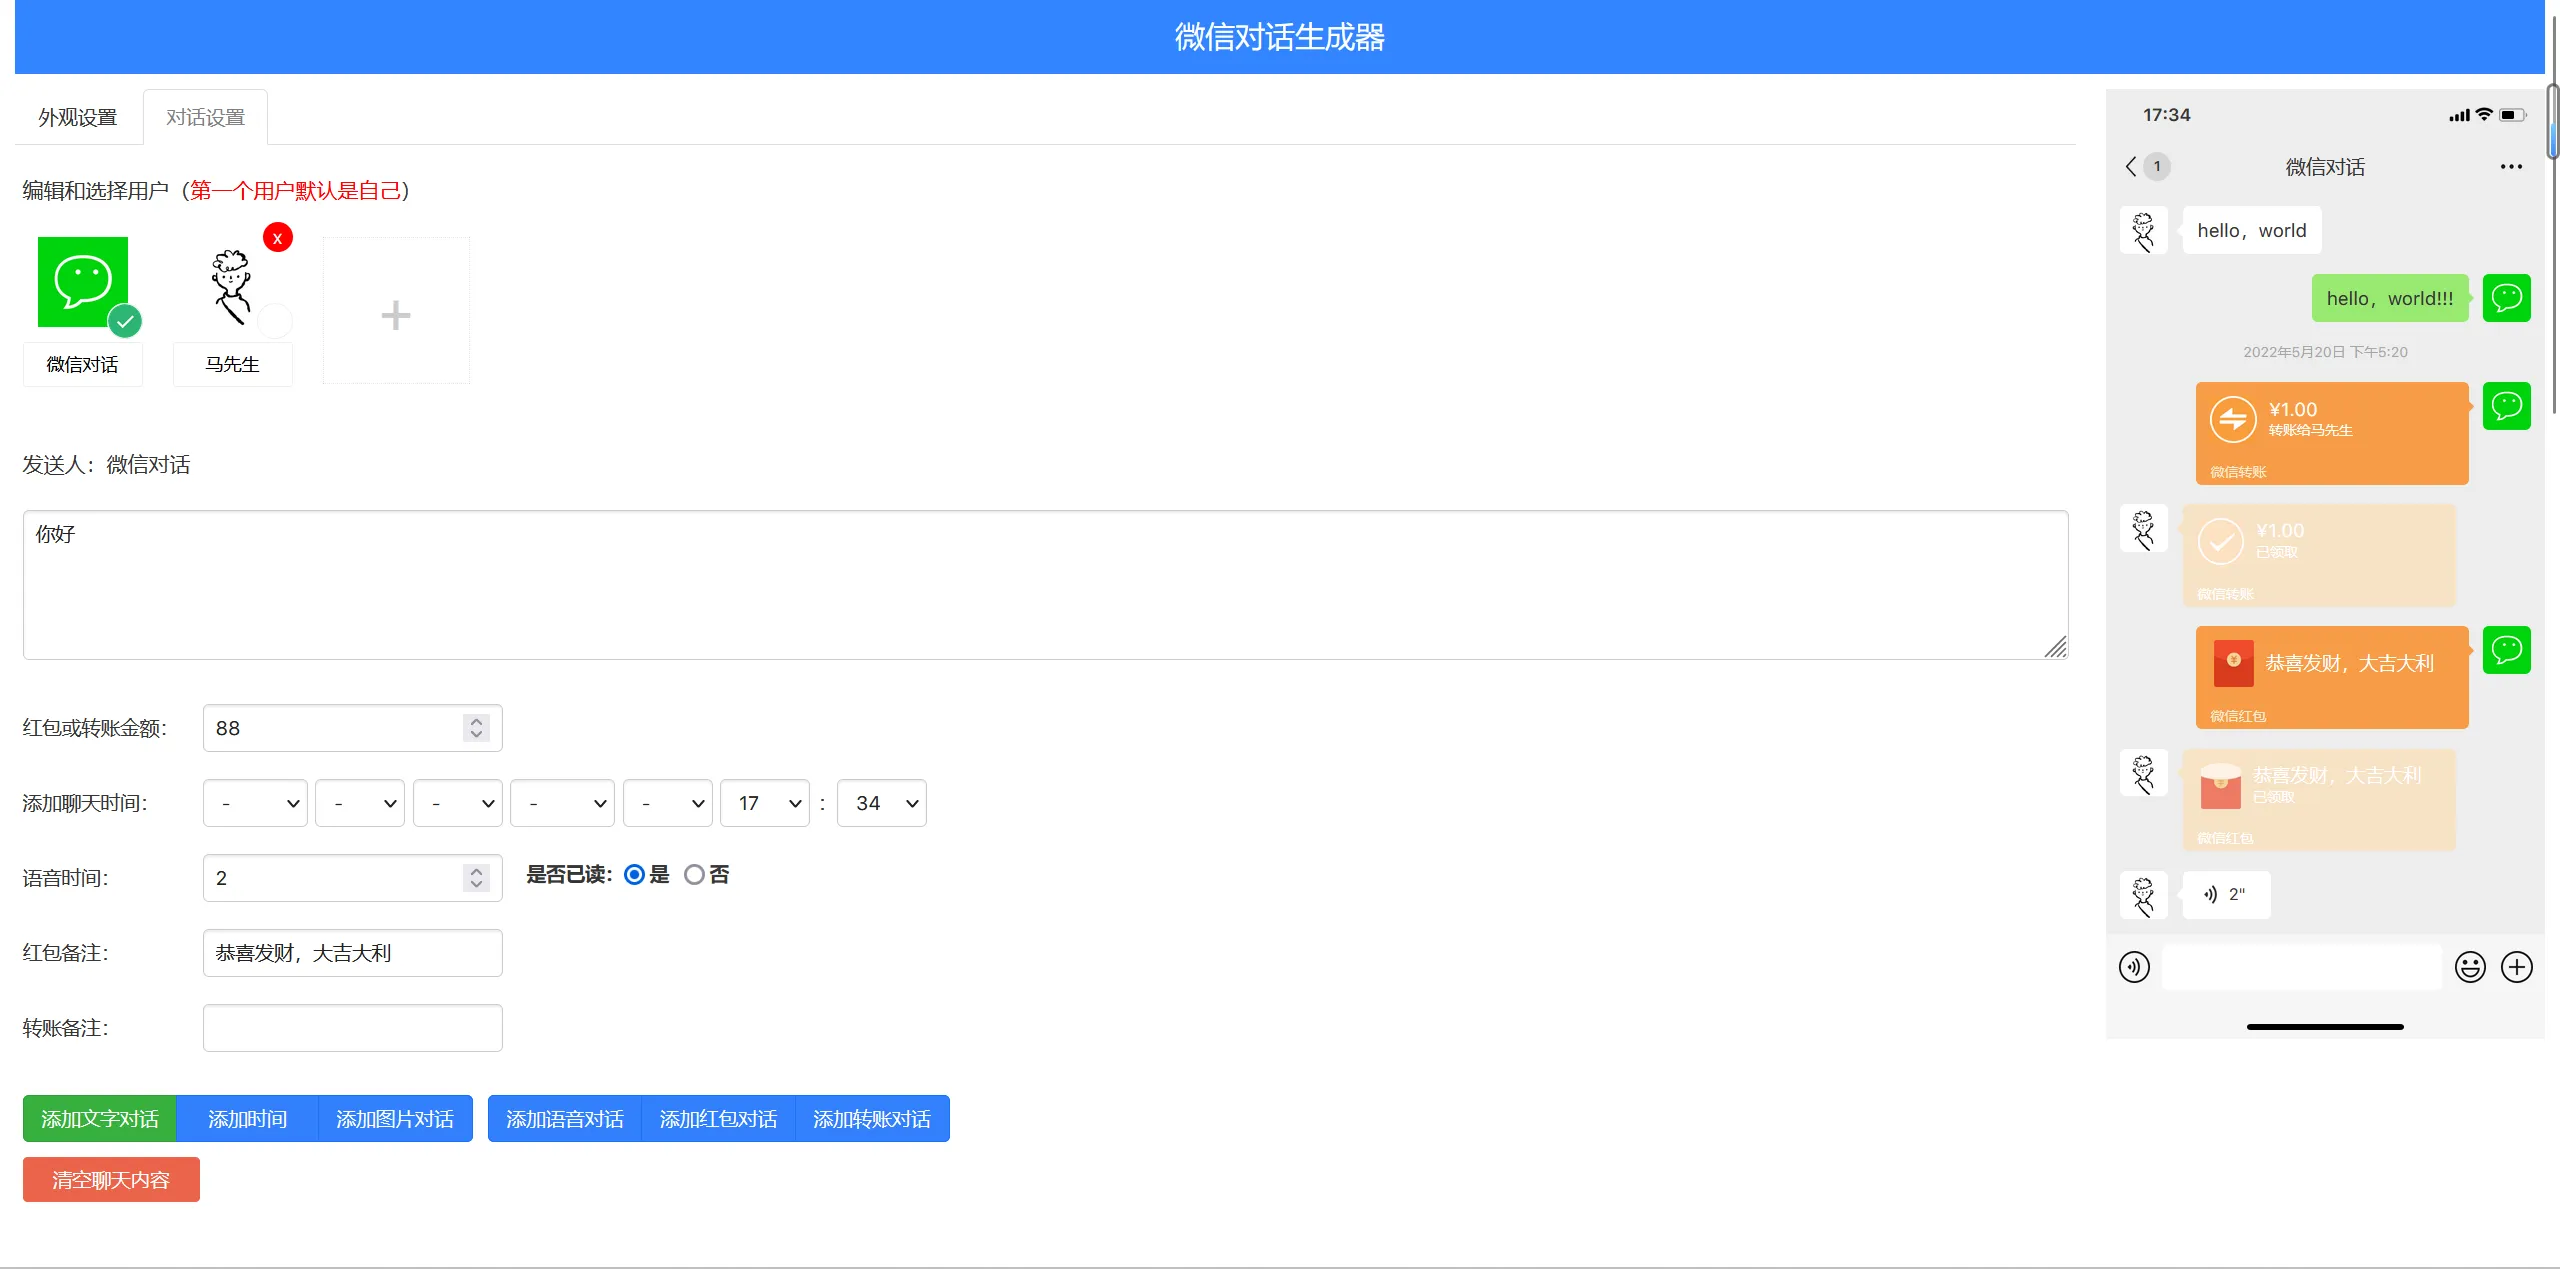
抖音热门微信聊天生成器 附源码
前言 偶尔需要伪装一下聊天记录,发点红包什么的,曾奈囊中羞涩,转头发现这个源码,前来分享 在线体验 在线微信对话生成 如何使用 您可以在外观设置里,按需调整 网络信号 手机信号 手机时间 ...

 2023年1月13日 19:31
CVE-2022-1390: WordPress Admin Word Count Column 2.2 – Local File Inclusion
漏洞标题 CVE-2022-1390: WordPress Admin Word Count Column 2.2 - Local File Inclusion 漏洞描述 The plugin does not validate the path parameter given to readfile(), which could allow...
2022年8月31日 14:26CVE-2021-20158: Trendnet AC2600 TEW-827DRU 2.08B01 – Admin Password Change
漏洞标题 CVE-2021-20158: Trendnet AC2600 TEW-827DRU 2.08B01 - Admin Password Change 漏洞描述 Trendnet AC2600 TEW-827DRU version 2.08B01 contains an authentication bypass vulnerabil...
2021年2月27日 22:56
信息收集系列之通过内部域名反向关联外部资产
今天阅读了两篇文章: 如何从外围进入各大公司内网 @boooooom http://zone.huoxian.cn/d/588-at-boooooom Github敏感信息泄露监控 @feei http://zone.huoxian.cn/d/590-github-at-feei 从中得知...
2022年3月10日 23:39CVE-2023-23333: SolarView Compact 6.00 – OS Command Injection
漏洞标题 CVE-2023-23333: SolarView Compact 6.00 - OS Command Injection 漏洞描述 SolarView Compact 6.00 was discovered to contain a command injection vulnerability, attackers can ex...
2023年8月2日 01:21CVE-2019-10098: Apache HTTP server v2.4.0 to v2.4.39 – Open Redirect
漏洞标题 CVE-2019-10098: Apache HTTP server v2.4.0 to v2.4.39 - Open Redirect 漏洞描述 In Apache HTTP server 2.4.0 to 2.4.39, Redirects configured with mod_rewrite that were intend...
2019年3月23日 00:39CVE-2021-24145: WordPress Modern Events Calendar Lite <5.16.5 - Authenticated Arbitrary File Upload
漏洞标题 CVE-2021-24145: WordPress Modern Events Calendar Lite <5.16.5 - Authenticated Arbitrary File Upload 漏洞描述 WordPress Modern Events Calendar Lite plugin before 5.16.5 ...
2021年7月25日 19:05
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

