
最新发布第255页

CVE-2020-28187: TerraMaster TOS 后台任意文件读取漏洞
漏洞标题 CVE-2020-28187: TerraMaster TOS 后台任意文件读取漏洞 漏洞描述 TerraMaster TOS <= 4.2.06中的多个目录遍历漏洞允许远程身份验证的攻击者通过/tos/index.php?editor/fileGet路径...
 2020年12月10日 07:36
CVE-2024-8484: REST API TO MiniProgram <= 4.7.1 - SQL Injection
漏洞标题 CVE-2024-8484: REST API TO MiniProgram <= 4.7.1 - SQL Injection 漏洞描述 The REST API TO MiniProgram plugin for WordPress is vulnerable to SQL Injection via the 'o...
2024年4月23日 13:32CVE-2023-27351: PaperCut NG – Authentication Bypass
漏洞标题 CVE-2023-27351: PaperCut NG - Authentication Bypass 漏洞描述 This vulnerability allows remote attackers to bypass authentication on affected installations of PaperCut NG 2...
2023年8月16日 14:48CVE-2020-3187: Cisco Adaptive Security Appliance Software/Cisco Firepower Threat Defense – Directory Traversal
漏洞标题 CVE-2020-3187: Cisco Adaptive Security Appliance Software/Cisco Firepower Threat Defense - Directory Traversal 漏洞描述 Cisco Adaptive Security Appliance (ASA) Software an...
2020年6月15日 13:37CVE-2012-5913: WordPress Integrator 1.32 – Cross-Site Scripting
漏洞标题 CVE-2012-5913: WordPress Integrator 1.32 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in wp-integrator.php in the WordPress Integrator module 1.32 ...
2012年1月9日 12:20CVE-2009-4202: Joomla! Omilen Photo Gallery 0.5b – Local File Inclusion
漏洞标题 CVE-2009-4202: Joomla! Omilen Photo Gallery 0.5b - Local File Inclusion 漏洞描述 Joomla! Omilen Photo Gallery (com_omphotogallery) component Beta 0.5 allows remote attacke...
2009年1月29日 18:34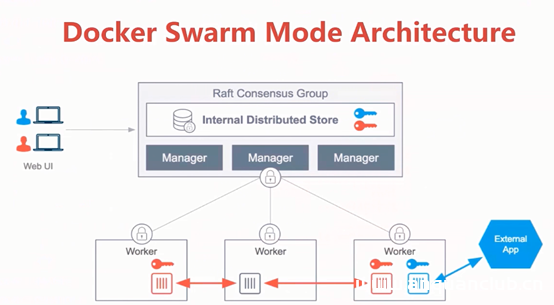
Docker Secret的管理和使用详解_docker
这篇文章主要介绍了Docker Secret的管理和使用详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 一、什么是Dock...
2022年8月20日 20:28CVE-2023-0527: Online Security Guards Hiring System – Cross-Site Scripting
漏洞标题 CVE-2023-0527: Online Security Guards Hiring System - Cross-Site Scripting 漏洞描述 A vulnerability was found in PHPGurukul Online Security Guards Hiring System 1.0 and cl...
2023年11月21日 13:09CVE-2017-1000028: GlassFish LFI
漏洞标题 CVE-2017-1000028: GlassFish LFI 漏洞描述 GlassFish是一款强健的商业兼容应用服务器,达到产品级质量,可免费用于开发、部署和重新分发。开发者可以免费获得源代码,还可以对代码进...
2017年8月21日 22:40CVE-2021-36356: Kramer VIAware – Remote Code Execution
漏洞标题 CVE-2021-36356: Kramer VIAware - Remote Code Execution 漏洞描述 KRAMER VIAware through August 2021 allows remote attackers to execute arbitrary code because ajaxPages/writ...
2021年4月10日 20:43
[网鼎杯 2020 青龙组]AreUSerialz – buu刷题笔记
打开题目就是一串代码需要进行代码审计 <?php include('flag.php'); highlight_file(__FILE__); class FileHandler { protected $op; protected $filename; protected $content; function __...

 2022年4月21日 21:09
CVE-2020-36708: WordPress Epsilon Framework Themes <=2.4.8 - Remote Code Execution
漏洞标题 CVE-2020-36708: WordPress Epsilon Framework Themes <=2.4.8 - Remote Code Execution 漏洞描述 WordPress themes including Shapely <= 1.2.7, NewsMag <= 2.4.1, Activel...
2020年12月2日 07:23CVE-2023-0261: WordPress WP TripAdvisor Review Slider <10.8 - Authenticated SQL Injection
漏洞标题 CVE-2023-0261: WordPress WP TripAdvisor Review Slider <10.8 - Authenticated SQL Injection 漏洞描述 WordPress WP TripAdvisor Review Slider plugin before 10.8 is suscepti...
2023年7月18日 21:18CVE-2024-23897: Jenkins < 2.441 - Arbitrary File Read
漏洞标题 CVE-2024-23897: Jenkins < 2.441 - Arbitrary File Read 漏洞描述 Jenkins 2.441 and earlier, LTS 2.426.2 and earlier does not disable a feature of its CLI command parser t...
2024年7月10日 06:19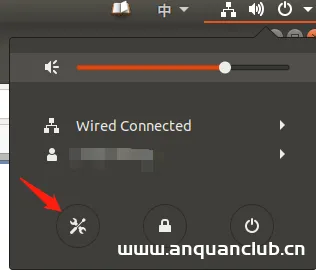
如何在ubuntu18.04中设置使用中文输入法的使用_Linux
这篇文章主要介绍了如何在ubuntu18.04中设置使用中文输入法的使用,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 ...
2026年4月9日 11:45
白宫辟谣:美国不会为了援助乌克兰而对俄罗斯发起大规模网络攻击
2月24日,美国全国广播公司NBC(美国历史最久、实力最强的商业广播电视公司)刊载了一则新闻,其称收到知情人士消息,已有进行大规模网络攻击的备选方案呈递给了拜登总统,旨在破坏俄罗斯维持其...
2022年3月10日 23:40
2026年11月15日 11:45
2026年11月14日 11:45
2026年11月13日 11:45
2026年11月12日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53
2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

