
最新发布第256页

CVE-2017-1000028: GlassFish LFI
漏洞标题 CVE-2017-1000028: GlassFish LFI 漏洞描述 GlassFish是一款强健的商业兼容应用服务器,达到产品级质量,可免费用于开发、部署和重新分发。开发者可以免费获得源代码,还可以对代码进...
 2017年2月4日 01:28
CVE-2023-1454: Jeecg Boot QuerySql sql injection
漏洞标题 CVE-2023-1454: Jeecg Boot QuerySql sql injection 漏洞描述 JeecgBoot是一款基于BPM的低代码平台!前后端分离架构 SpringBoot 2.x,SpringCloud,Ant Design&Vue,Mybatis-plus...
2023年2月20日 10:30CVE-2021-25065: Smash Balloon Social Post Feed < 4.1.1 - Authenticated Reflected Cross-Site Scripting
漏洞标题 CVE-2021-25065: Smash Balloon Social Post Feed < 4.1.1 - Authenticated Reflected Cross-Site Scripting 漏洞描述 The plugin was affected by a reflected XSS in custom-face...
2021年12月30日 06:21CVE-2022-25084: TOTOLink T6 V5.9c.4085_B20190428 Command Injection
漏洞标题 CVE-2022-25084: TOTOLink T6 V5.9c.4085_B20190428 Command Injection 漏洞描述 TOTOLink 多个设备 download.cgi文件存在远程命令执行漏洞,攻击者通过构造特殊的请求可以获取服务器...
2022年12月15日 14:03CVE-2020-36728: WordPress Plugin Adning Advertising < 1.5.6 - Arbitrary File Upload
漏洞标题 CVE-2020-36728: WordPress Plugin Adning Advertising < 1.5.6 - Arbitrary File Upload 漏洞描述 The Adning Advertising plugin for WordPress versions below 1.5.6 is vulnera...
2020年3月2日 14:17CVE-2022-4063: WordPress InPost Gallery <2.1.4.1 - Local File Inclusion
漏洞标题 CVE-2022-4063: WordPress InPost Gallery <2.1.4.1 - Local File Inclusion 漏洞描述 WordPress InPost Gallery plugin before 2.1.4.1 is susceptible to local file inclusion. ...
2022年7月26日 21:15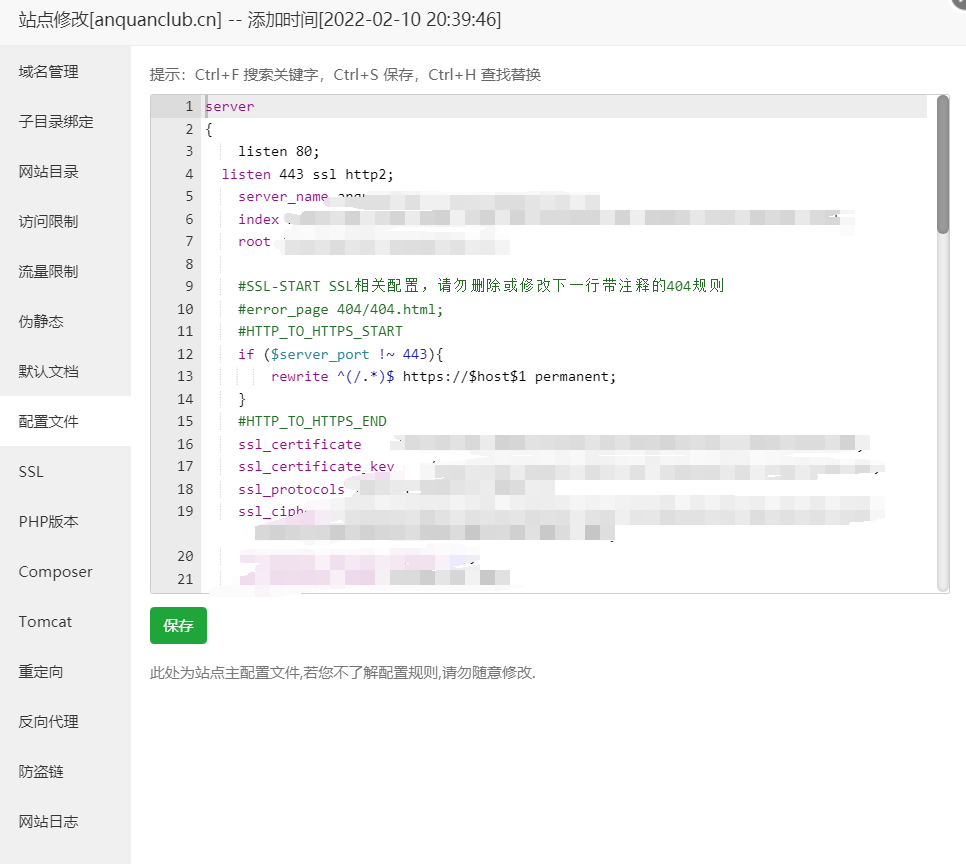
通过Nginx配置过滤恶意流量,打造一个自己的微型防火墙
Nginx配置可以过滤什么? 恶意IP(黑/白名单) 首先,Nginx可以过滤恶意IP,你可以加入下面的配置,譬如恶意IP地址为8.215.34.190、42.59.101.116,那我们可以直接 location / { deny 8.215.34....

 2022年4月2日 17:10

浅谈红队中的提权(连载第四篇)
受限于个人水平,文中难免会出现错误或者描述不当的地方,还望各位在评论处指出,望谅解。 0x00 前言 续接上文浅谈红队中的权限维持(连载第三篇) 当拿下目标后,难免会遇到拿下的权限只是一个...
2022年3月10日 23:39CVE-2022-42889: Text4Shell – Remote Code Execution
漏洞标题 CVE-2022-42889: Text4Shell - Remote Code Execution 漏洞描述 Apache Commons Text performs variable interpolation, allowing properties to be dynamically evaluated and expand...
2022年3月13日 23:18CVE-2015-1000012: WordPress MyPixs <=0.3 - Local File Inclusion
漏洞标题 CVE-2015-1000012: WordPress MyPixs <=0.3 - Local File Inclusion 漏洞描述 WordPress MyPixs 0.3 and prior contains a local file inclusion vulnerability. PoC代码
2015年6月22日 19:13CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal
漏洞标题 CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal 漏洞描述 spring-boot-actuator-logview before version 0.2.13 contains a directory traversal vulnerability i...
2021年1月12日 06:19CVE-2020-36510: WordPress 15Zine <3.3.0 - Cross-Site Scripting
漏洞标题 CVE-2020-36510: WordPress 15Zine <3.3.0 - Cross-Site Scripting 漏洞描述 WordPress 15Zine before 3.3.0 is vulnerable to reflected cross-site scripting because the theme ...
2020年11月12日 22:17CVE-2019-5129: YouPHPTube Encoder 2.3 – Command Injection
漏洞标题 CVE-2019-5129: YouPHPTube Encoder 2.3 - Command Injection 漏洞描述 Exploitable unauthenticated command injections exist in YouPHPTube Encoder 2.3 a plugin for providing en...
2019年2月3日 10:21CVE-2023-47211: ManageEngine OpManager – Directory Traversal
漏洞标题 CVE-2023-47211: ManageEngine OpManager - Directory Traversal 漏洞描述 A directory traversal vulnerability exists in the uploadMib functionality of ManageEngine OpManager 1...
2023年6月9日 15:10CVE-2023-30194: Prestashop posstaticfooter <= 1.0.0 - SQL Injection
漏洞标题 CVE-2023-30194: Prestashop posstaticfooter <= 1.0.0 - SQL Injection 漏洞描述 Prestashop posstaticfooter <= 1.0.0 is vulnerable to SQL Injection via posstaticfooter::...
2023年12月3日 07:51CVE-2021-24220: Multiple Thrive Themes < 2.0.0 - Arbitrary File Upload
漏洞标题 CVE-2021-24220: Multiple Thrive Themes < 2.0.0 - Arbitrary File Upload 漏洞描述 Thrive “Legacy” Rise by Thrive Themes WordPress theme before 2.0.0, Luxe by Thrive The...
2021年12月15日 08:27
2026年11月11日 11:45
2026年11月10日 11:45
2026年11月9日 11:45
2026年11月8日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

