
最新发布第258页

CVE-2019-18371: Xiaomi Mi WiFi R3G Routers – Local file Inclusion
漏洞标题 CVE-2019-18371: Xiaomi Mi WiFi R3G Routers - Local file Inclusion 漏洞描述 Xiaomi Mi WiFi R3G devices before 2.28.23-stable are susceptible to local file inclusion vulnera...
 2019年8月13日 06:50
CVE-2021-45046-DAST: Apache Log4j2 – Remote Code Injection
漏洞标题 CVE-2021-45046-DAST: Apache Log4j2 - Remote Code Injection 漏洞描述 Apache Log4j2 Thread Context Lookup Pattern is vulnerable to remote code execution in certain non-defau...
2021年4月30日 19:59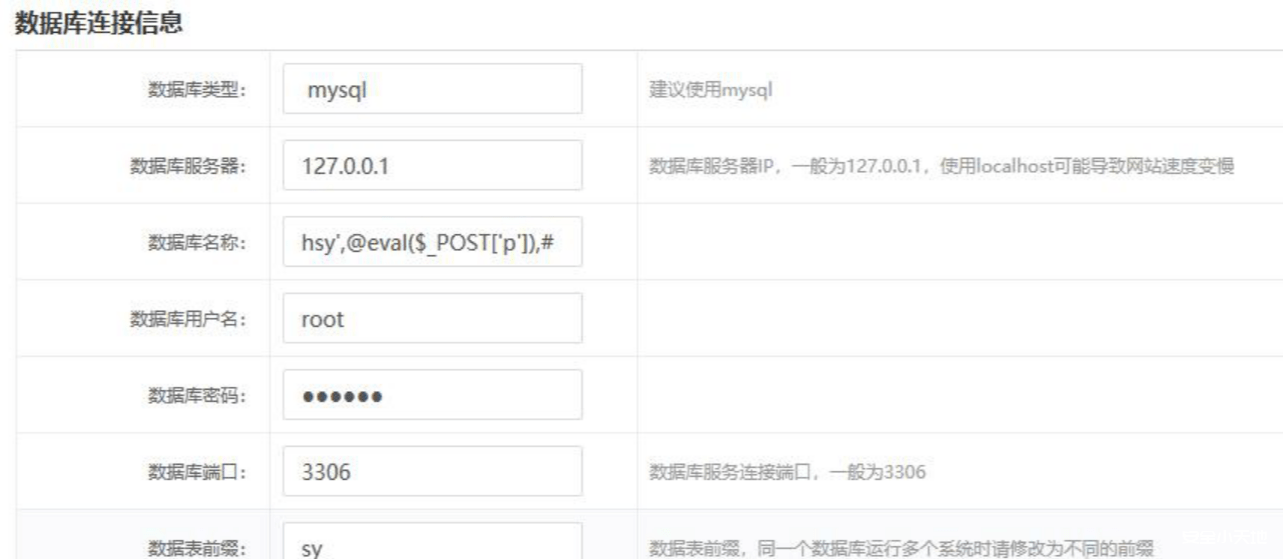
Hsycms2.0代码审计
前言 ThinkPHP 5 免费企业网站管理系统HSYCMS 带前后台是由好生意工作室开发的一款全新的企业站后台管理系统,网址URL全伪静态处理,网址简短,易于优化。 Hsycms 企业管理系统后台是作者...

 2023年6月9日 20:30
CVE-2021-24347: WordPress SP Project & Document Manager <4.22 - Authenticated Shell Upload
漏洞标题 CVE-2021-24347: WordPress SP Project & Document Manager <4.22 - Authenticated Shell Upload 漏洞描述 WordPress SP Project & Document Manager plugin before 4.22 i...
2021年11月1日 05:19CVE-2023-45542: MooSocial 3.1.8 – Cross-Site Scripting
漏洞标题 CVE-2023-45542: MooSocial 3.1.8 - Cross-Site Scripting 漏洞描述 A reflected cross-site scripting (XSS) vulnerability exisits in the q parameter on search function of mooSo...
2023年12月28日 03:54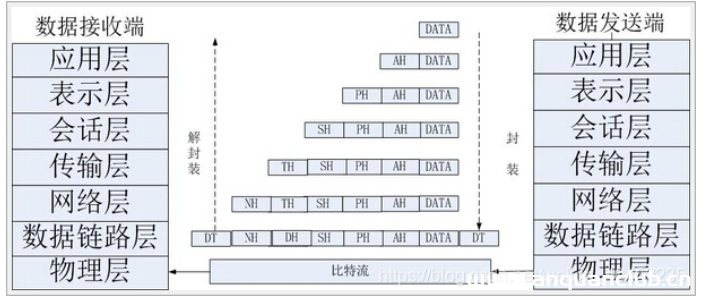
一文教你怎么搞定流量包(二)
前言 承接第一篇CTF流量分析,中间涉及部分知识内容,顺便自己再熟悉一遍,常规CTF或者说工控流量分析用到的工具wireshark之外似乎不怎涉及,,, 协议 TCP协议 TCP(Transmission Control Proto...
2022年3月10日 23:39CVE-2015-5461: WordPress StageShow <5.0.9 - Open Redirect
漏洞标题 CVE-2015-5461: WordPress StageShow <5.0.9 - Open Redirect 漏洞描述 WordPress StageShow plugin before 5.0.9 contains an open redirect vulnerability in the Redirect funct...
2015年7月18日 04:52CVE-2021-34473: Exchange Server – Remote Code Execution
漏洞标题 CVE-2021-34473: Exchange Server - Remote Code Execution 漏洞描述 Microsoft Exchange Server is vulnerable to a remote code execution vulnerability. This CVE ID is unique fr...
2021年10月7日 05:20CVE-2021-24472: Onair2 < 3.9.9.2 & KenthaRadio < 2.0.2 - Remote File Inclusion/Server-Side Request Forgery
漏洞标题 CVE-2021-24472: Onair2 < 3.9.9.2 & KenthaRadio < 2.0.2 - Remote File Inclusion/Server-Side Request Forgery 漏洞描述 Onair2 < 3.9.9.2 and KenthaRadio < 2.0....
2021年4月21日 04:50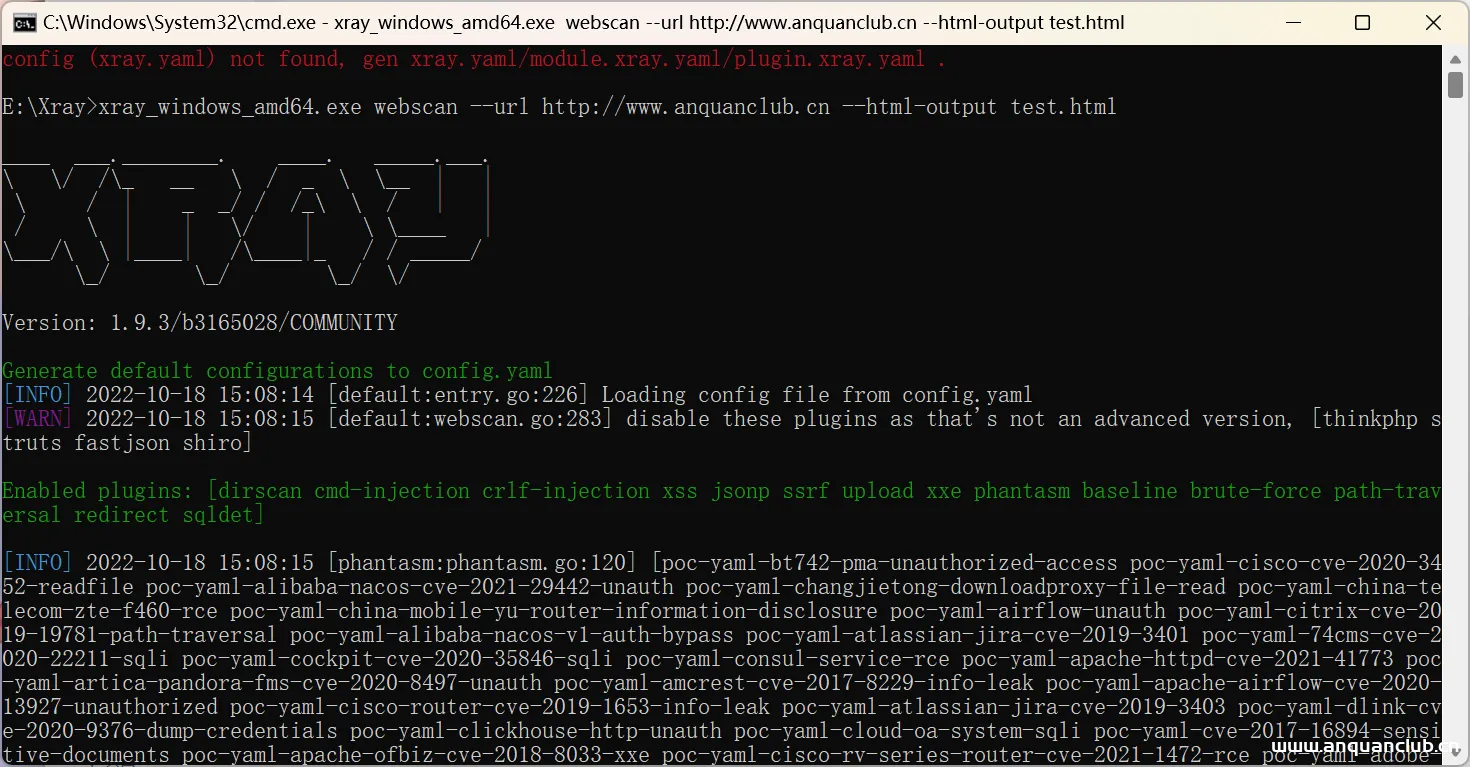
Chaitin/xray1.9.3最新社区高级版 包含722POC 附license
相关推荐 功能介绍 1.9.3版本比1.9.1版本增加了172个新的POC,总POC数量达到了722个 社区高级版比社区版增加 子域名扫描功能 部分专项漏洞检测 更新日志 做了一些优化 优化扫描效率 增强子域名...
2023年1月13日 19:40CVE-2025-61882: Oracle E-Business Suite 12.2.3–12.2.14 – Remote Code Execution
漏洞标题 CVE-2025-61882: Oracle E-Business Suite 12.2.3–12.2.14 – Remote Code Execution 漏洞描述 Oracle Concurrent Processing 12.2.3-12.2.14 contains a remote code execution caus...
2025年7月23日 09:23CVE-2024-51228: TOTOLINK CX-A3002RU – Remote Code Execution
漏洞标题 CVE-2024-51228: TOTOLINK CX-A3002RU - Remote Code Execution 漏洞描述 An issue in TOTOLINK-CX-A3002RU V1.0.4-B20171106.1512 and TOTOLINK-CX-N150RT V2.1.6-B20171121.1002 and...
2024年10月26日 05:09CVE-2024-31839: CHAOS 5.0.1 ‘sendCommandHandler’ – Cross-Site Scripting
漏洞标题 CVE-2024-31839: CHAOS 5.0.1 'sendCommandHandler' - Cross-Site Scripting 漏洞描述 Cross Site Scripting vulnerability in tiagorlampert CHAOS v.5.0.1 allows a remot...
2024年7月6日 16:53CVE-2017-3133: Fortinet FortiOS < 5.6.0 - Cross-Site Scripting
漏洞标题 CVE-2017-3133: Fortinet FortiOS < 5.6.0 - Cross-Site Scripting 漏洞描述 A Cross-Site Scripting vulnerability in Fortinet FortiOS versions 5.6.0 and earlier allows attac...
2017年8月15日 16:14CVE-2023-48728: WWBN AVideo 11.6 – Cross-Site Scripting
漏洞标题 CVE-2023-48728: WWBN AVideo 11.6 - Cross-Site Scripting 漏洞描述 A reflected XSS vulnerability exists in the functiongetOpenGraph videoName functionality of WWBN AVideo 11...
2023年3月26日 09:56CVE-2021-42887: TOTOLINK EX1200T 4.1.2cu.5215 – Authentication Bypass
漏洞标题 CVE-2021-42887: TOTOLINK EX1200T 4.1.2cu.5215 - Authentication Bypass 漏洞描述 TOTOLINK EX1200T 4.1.2cu.5215 is susceptible to authentication bypass. An attacker can bypas...
2021年10月7日 12:50
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
2026年11月3日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

