
最新发布第262页

Apache Struts2(S2-001)远程代码执行漏洞(CVE-2007-4556)
漏洞标题 Apache Struts2(S2-001)远程代码执行漏洞(CVE-2007-4556) 漏洞描述 在Struts2 WebWork 2.1+ 和 Struts 2 的“altSyntax”功能允许将 OGNL表达式插入到文本字符串中并进行递归处理。这...
 2007年7月24日 21:07
CVE-2023-40753: PHPJabbers Ticket Support Script v3.2 – Cross-Site Scripting
漏洞标题 CVE-2023-40753: PHPJabbers Ticket Support Script v3.2 - Cross-Site Scripting 漏洞描述 There is a Cross Site Scripting (XSS) vulnerability in the message parameter of index...
2023年7月21日 14:34CVE-2022-0693: WordPress Master Elements <=8.0 - SQL Injection
漏洞标题 CVE-2022-0693: WordPress Master Elements <=8.0 - SQL Injection 漏洞描述 WordPress Master Elements plugin through 8.0 contains a SQL injection vulnerability. The plugin ...
2022年3月3日 02:57CVE-2024-4439: WordPress Core <6.5.2 - Cross-Site Scripting
漏洞标题 CVE-2024-4439: WordPress Core <6.5.2 - Cross-Site Scripting 漏洞描述 WordPress Core is vulnerable to Stored Cross-Site Scripting via user display names in the Avatar bl...
2024年10月21日 17:52
继英伟达后,三星190GB机密数据遭同一黑客组织泄露
据外媒报道,上周五,距Lapsus$从Nvidia那里窃取1TB机密数据还未过几日(黑客威胁英伟达解除挖矿锁,否则泄露源代码等机密数据),该黑客组织又发布了窃取自韩国电子巨头三星的190GB机密数据,...
2022年3月10日 23:40CVE-2023-5556: Structurizr on-premises – Cross Site Scripting
漏洞标题 CVE-2023-5556: Structurizr on-premises - Cross Site Scripting 漏洞描述 Cross-site Scripting (XSS) - Reflected in GitHub repository structurizr/onpremises prior to 3194. Po...
2023年3月14日 11:38Atlassian Confluence Data Center and Server CVE-2024-21683 远程代码执行漏洞
漏洞标题 Atlassian Confluence Data Center and Server CVE-2024-21683 远程代码执行漏洞 漏洞描述 Atlassian Confluence Data Center and Server存在远程代码执行漏洞,此漏洞是程序对用户输...
2024年7月4日 14:27CVE-2022-1916: WordPress Active Products Tables for WooCommerce <1.0.5 - Cross-Site Scripting
漏洞标题 CVE-2022-1916: WordPress Active Products Tables for WooCommerce <1.0.5 - Cross-Site Scripting 漏洞描述 WordPress Active Products Tables for WooCommerce plugin prior to ...
2022年11月26日 20:18
利用Nginx代理如何解决前端跨域问题详析_nginx
这篇文章主要给大家介绍了关于利用Nginx代理如何解决前端跨域问题的相关资料,文中通过示例代码介绍的非常详细,对大家的学习或者使用Nginx具有一定的参考学习价值,需要的朋友们下面来一起学习...
2023年7月25日 20:35CVE-2021-24987: WordPress Super Socializer <7.13.30 - Cross-Site Scripting
漏洞标题 CVE-2021-24987: WordPress Super Socializer <7.13.30 - Cross-Site Scripting 漏洞描述 WordPress Super Socializer plugin before 7.13.30 contains a reflected cross-site scr...
2021年4月16日 13:11CVE-2016-4977: Spring Security OAuth2 Remote Command Execution
漏洞标题 CVE-2016-4977: Spring Security OAuth2 Remote Command Execution 漏洞描述 Spring Security OAuth versions 2.0.0 to 2.0.9 and 1.0.0 to 1.0.5 contain a remote command execution...
2016年11月3日 18:35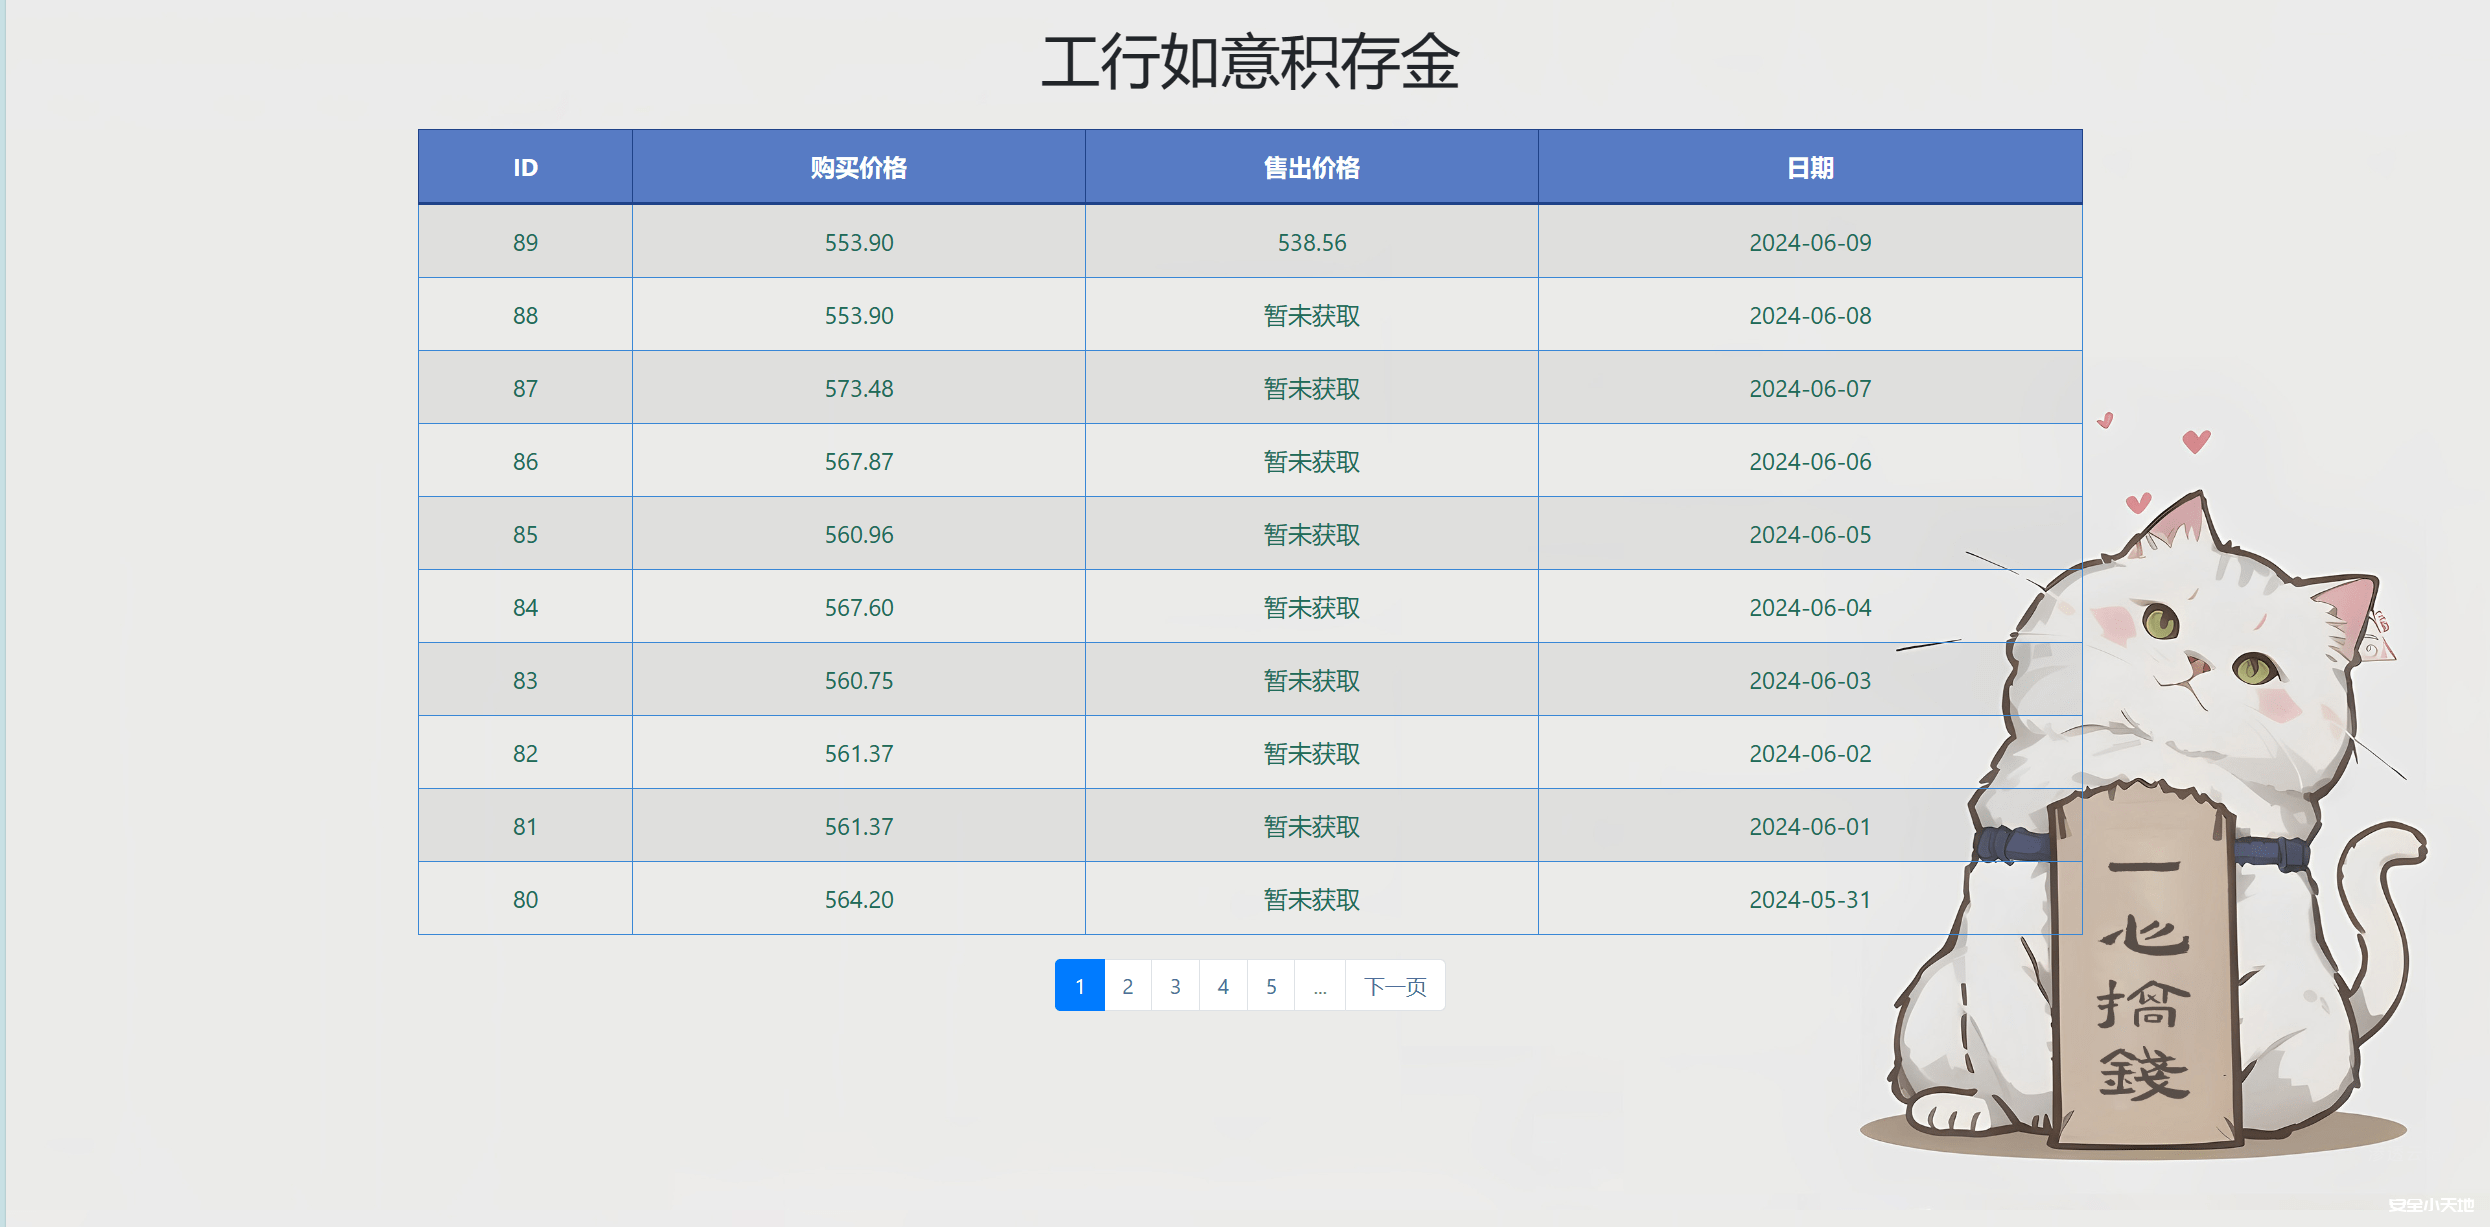
实用小页面:每日查询工行如意积存金价格
现在的金价是越来越高了,如果想在低点的时间稍微购买一点点,每天查看网站又比较麻烦 故而写了一个小页面,专门用来查看工行如意积存金的价格,遇到自己感觉可以的低点,攒一点 网址:gold.anq...

 2024年6月9日 11:44
CVE-2020-3452: Cisco Adaptive Security Appliance (ASA)/Firepower Threat Defense (FTD) – Local File Inclusion
漏洞标题 CVE-2020-3452: Cisco Adaptive Security Appliance (ASA)/Firepower Threat Defense (FTD) - Local File Inclusion 漏洞描述 Cisco Adaptive Security Appliance (ASA) Software and ...
2020年4月6日 08:25CVE-2015-5461: WordPress StageShow <5.0.9 - Open Redirect
漏洞标题 CVE-2015-5461: WordPress StageShow <5.0.9 - Open Redirect 漏洞描述 WordPress StageShow plugin before 5.0.9 contains an open redirect vulnerability in the Redirect funct...
2015年11月20日 03:30CVE-2010-3203: Joomla! Component PicSell 1.0 – Arbitrary File Retrieval
漏洞标题 CVE-2010-3203: Joomla! Component PicSell 1.0 - Arbitrary File Retrieval 漏洞描述 A directory traversal vulnerability in the PicSell (com_picsell) component 1.0 for Joomla!...
2010年2月13日 05:13CVE-2021-37415: Zoho ManageEngine ServiceDesk Plus – Authentication Bypass
漏洞标题 CVE-2021-37415: Zoho ManageEngine ServiceDesk Plus - Authentication Bypass 漏洞描述 Zoho ManageEngine ServiceDesk Plus before 11302 is vulnerable to authentication bypass ...
2021年3月29日 18:06
2026年10月20日 11:45
2026年10月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

