
最新发布第264页

CVE-2021-24300: WordPress WooCommerce <1.13.22 - Cross-Site Scripting
漏洞标题 CVE-2021-24300: WordPress WooCommerce <1.13.22 - Cross-Site Scripting 漏洞描述 WordPress WooCommerce before 1.13.22 contains a reflected cross-site scripting vulnerabil...
 2021年3月2日 18:24
CVE-2018-17283: Zoho ManageEngine OpManager – SQL Injection
漏洞标题 CVE-2018-17283: Zoho ManageEngine OpManager - SQL Injection 漏洞描述 Zoho ManageEngine OpManager before 12.3 Build 123196 does not require authentication for /oputilsServl...
2018年10月27日 23:19CVE-2022-29383: NETGEAR ProSafe SSL VPN firmware – SQL Injection
漏洞标题 CVE-2022-29383: NETGEAR ProSafe SSL VPN firmware - SQL Injection 漏洞描述 NETGEAR ProSafe SSL VPN multiple firmware versions were discovered to contain a SQL injection vul...
2022年7月18日 16:55
SecCrawler – 一个方便安全研究人员获取每日安全日报的爬虫和推送程序
前言 一个方便安全研究人员获取每日安全日报的爬虫和推送程序,目前爬取范围包括先知社区、安全客、Seebug Paper、跳跳糖、奇安信攻防社区、棱角社区以及绿盟、腾讯玄武、天融信、360等实验室博...

 2026年3月15日 12:27
Apache OFBiz StatsSinceStart 远程代码执行漏洞(CVE-2024-45507)
漏洞标题 Apache OFBiz StatsSinceStart 远程代码执行漏洞(CVE-2024-45507) 漏洞描述 Apache OFBiz 18.12.16 之前的版本在 Linux 和 Windows 系统上存在未经身份验证的远程代码执行漏洞。 PoC...
2024年10月22日 17:03CVE-2022-24681: ManageEngine ADSelfService Plus <6121 - Stored Cross-Site Scripting
漏洞标题 CVE-2022-24681: ManageEngine ADSelfService Plus <6121 - Stored Cross-Site Scripting 漏洞描述 ManageEngine ADSelfService Plus before 6121 contains a stored cross-site sc...
2022年2月13日 01:28
bugbounty技巧聚合20211118
漏洞报告 【Rockstar Games 1,000 USD】Social Club Account Takeover Via RGL And Steam/Epic Linked Account http://hackerone.com/reports/1235008 【TikTok 500 USD】BYPASSING COMMENTING ...
2022年3月10日 23:33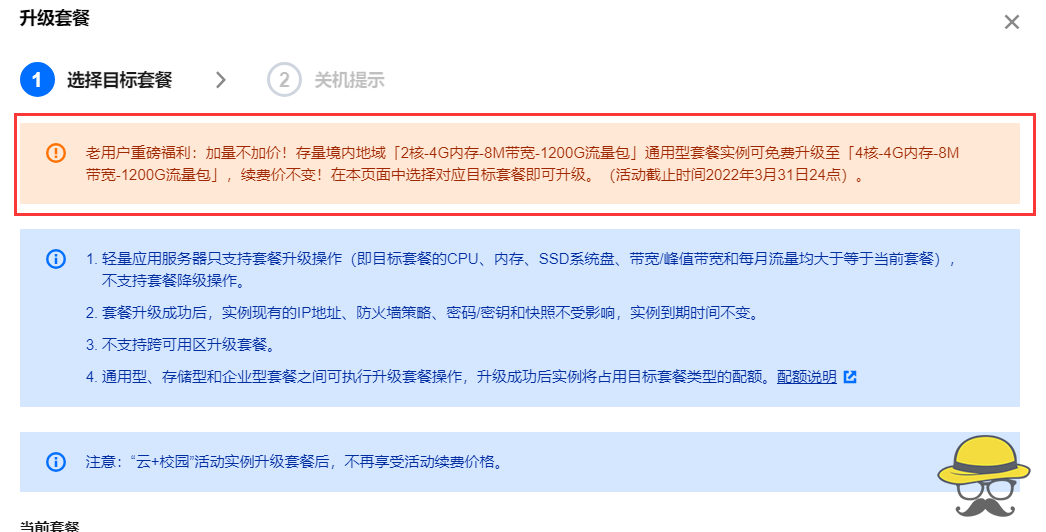
腾讯云老用户重磅福利,通用型套餐实例可免费升级4C4G8M
老用户重磅福利:加量不加价!存量境内地域「2核-4G内存-8M带宽-1200G流量包」通用型套餐实例可免费升级至「4核-4G内存-8M带宽-1200G流量包」,续费价不变!在本页面中选择对应目标套餐即可升级...
2023年1月13日 20:12CVE-2010-2045: Joomla! Component FDione Form Wizard 1.0.2 – Local File Inclusion
漏洞标题 CVE-2010-2045: Joomla! Component FDione Form Wizard 1.0.2 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Dione Form Wizard (aka FDione or com_d...
2010年9月8日 20:39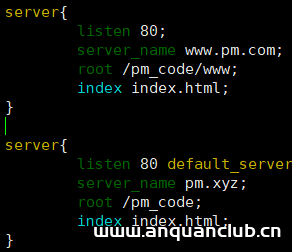
Nginx常用技巧使用实例汇总_nginx
这篇文章主要介绍了Nginx常用技巧使用实例汇总,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 1.多个server的优先级 以每个server区块都...
2023年5月28日 21:12CVE-2016-1000139: WordPress Infusionsoft Gravity Forms <=1.5.11 - Cross-Site Scripting
漏洞标题 CVE-2016-1000139: WordPress Infusionsoft Gravity Forms <=1.5.11 - Cross-Site Scripting 漏洞描述 WordPress plugin Infusionsoft 1.5.11 and before contains a reflected cro...
2016年4月10日 01:34CVE-2017-18505: BestWebSoft’s Twitter < 2.55 - Cross-Site Scripting
漏洞标题 CVE-2017-18505: BestWebSoft's Twitter < 2.55 - Cross-Site Scripting 漏洞描述 The twitter-plugin plugin before 2.55 for WordPress has XSS. PoC代码
2017年12月12日 12:09CVE-2013-5528: Cisco Unified Communications Manager 7/8/9 – Directory Traversal
漏洞标题 CVE-2013-5528: Cisco Unified Communications Manager 7/8/9 - Directory Traversal 漏洞描述 A directory traversal vulnerability in the Tomcat administrative web interface in ...
2013年6月26日 23:41CVE-2019-1003000: Jenkins Script Security Plugin <=1.49 - Sandbox Bypass
漏洞标题 CVE-2019-1003000: Jenkins Script Security Plugin <=1.49 - Sandbox Bypass 漏洞描述 A sandbox bypass vulnerability exists in the Jenkins Script Security Plugin (versions ...
2019年1月11日 02:22CVE-2020-12832: WordPress Simple File List – Path Traversal
漏洞标题 CVE-2020-12832: WordPress Simple File List - Path Traversal 漏洞描述 Simple File List plugin allows path traversal via file upload, enabling files to be written outside th...
2020年8月31日 10:09CVE-2022-3933: WordPress Essential Real Estate <3.9.6 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2022-3933: WordPress Essential Real Estate <3.9.6 - Authenticated Cross-Site Scripting 漏洞描述 WordPress Essential Real Estate plugin before 3.9.6 contains an auth...
2022年1月1日 12:57
2026年10月19日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

