
最新发布第265页

CVE-2018-2894: Oracle WebLogic Server – Remote Code Execution
漏洞标题 CVE-2018-2894: Oracle WebLogic Server - Remote Code Execution 漏洞描述 The Oracle WebLogic Server component of Oracle Fusion Middleware (subcomponent: WLS - Web Services) ...
 2018年2月17日 03:04
CVE-2023-6389: WordPress Toolbar <= 2.2.6 - Open Redirect
漏洞标题 CVE-2023-6389: WordPress Toolbar <= 2.2.6 - Open Redirect 漏洞描述 The plugin redirects to any URL via the "wptbto" parameter. This makes it possible for unau...
2023年5月24日 00:34CVE-2016-8706: Memcached Server SASL Authentication – Remote Code Execution
漏洞标题 CVE-2016-8706: Memcached Server SASL Authentication - Remote Code Execution 漏洞描述 An integer overflow in process_bin_sasl_auth function in Memcached, which is responsib...
2016年2月23日 21:07CVE-2022-36883: Jenkins Git <=4.11.3 - Missing Authorization
漏洞标题 CVE-2022-36883: Jenkins Git <=4.11.3 - Missing Authorization 漏洞描述 Jenkins Git plugin through 4.11.3 contains a missing authorization check. An attacker can trigger ...
2022年6月11日 06:57CVE-2021-30461: VoipMonitor <24.61 - Remote Code Execution
漏洞标题 CVE-2021-30461: VoipMonitor <24.61 - Remote Code Execution 漏洞描述 VoipMonitor prior to 24.61 is susceptible to remote code execution vulnerabilities because of its us...
2021年1月28日 03:25
docker空间爆满导致的进入容器失败的解决方案_docker
这篇文章主要介绍了docker空间爆满导致的进入容器失败的解决方案,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 由于问题发生的比较突然,业务催的比较急,所以没来得及截...
2022年8月18日 20:29
渗透变得如此轻松!多亏看了第十七期「听火」线上会议沙龙
官方出会议总结啦!11月26号晚举行的第十七期「听火」线上会议沙龙高能不断。会议分享嘉宾为:303,分享议题为:看似朴实无华的弱口令。 引言 大家觉得在登录功能中常见的漏洞有哪些?常见的漏...
2022年3月10日 23:33CVE-2022-31299: Haraj 3.7 – Cross-Site Scripting
漏洞标题 CVE-2022-31299: Haraj 3.7 - Cross-Site Scripting 漏洞描述 Haraj 3.7 contains a cross-site scripting vulnerability in the User Upgrade Form. An attacker can inject maliciou...
2022年7月6日 04:49CVE-2022-0482: Easy!Appointments <1.4.3 - Broken Access Control
漏洞标题 CVE-2022-0482: Easy!Appointments <1.4.3 - Broken Access Control 漏洞描述 Easy!Appointments prior to 1.4.3 allows exposure of Private Personal Information to an unauthor...
2022年4月22日 01:28CVE-2025-46819: Redis < 8.2.1 Lua Long-String Delimiter - Out-of-Bounds Read
漏洞标题 CVE-2025-46819: Redis < 8.2.1 Lua Long-String Delimiter - Out-of-Bounds Read 漏洞描述 Redis is an open source, in-memory database that persists on disk. Versions 8.2.1 ...
2025年10月22日 11:25CVE-2022-2034: WordPress Sensei LMS <4.5.0 - Information Disclosure
漏洞标题 CVE-2022-2034: WordPress Sensei LMS <4.5.0 - Information Disclosure 漏洞描述 WordPress Sensei LMS plugin before 4.5.0 is susceptible to information disclosure. The plug...
2022年1月5日 09:12CVE-2023-23488: WordPress Paid Memberships Pro <2.9.8 - Blind SQL Injection
漏洞标题 CVE-2023-23488: WordPress Paid Memberships Pro <2.9.8 - Blind SQL Injection 漏洞描述 WordPress Paid Memberships Pro plugin before 2.9.8 contains a blind SQL injection v...
2023年6月12日 03:48CVE-2020-24902: Quixplorer <=2.4.1 - Cross-Site Scripting
漏洞标题 CVE-2020-24902: Quixplorer <=2.4.1 - Cross-Site Scripting 漏洞描述 Quixplorer through 2.4.1 contains a cross-site scripting vulnerability. An attacker can inject arbitr...
2020年2月23日 04:31CVE-2019-14974: SugarCRM Enterprise 9.0.0 – Cross-Site Scripting
漏洞标题 CVE-2019-14974: SugarCRM Enterprise 9.0.0 - Cross-Site Scripting 漏洞描述 SugarCRM Enterprise 9.0.0 contains a cross-site scripting vulnerability via mobile/error-not-supp...
2019年9月11日 20:00CVE-2022-38840: Güralp MAN-EAM-0003 3.2.4 – XML External Entity (XXE)
漏洞标题 CVE-2022-38840: Güralp MAN-EAM-0003 3.2.4 - XML External Entity (XXE) 漏洞描述 cgi-bin/xmlstatus.cgi in Güralp MAN-EAM-0003 3.2.4 is vulnerable to an XML External Entity...
2022年10月25日 11:26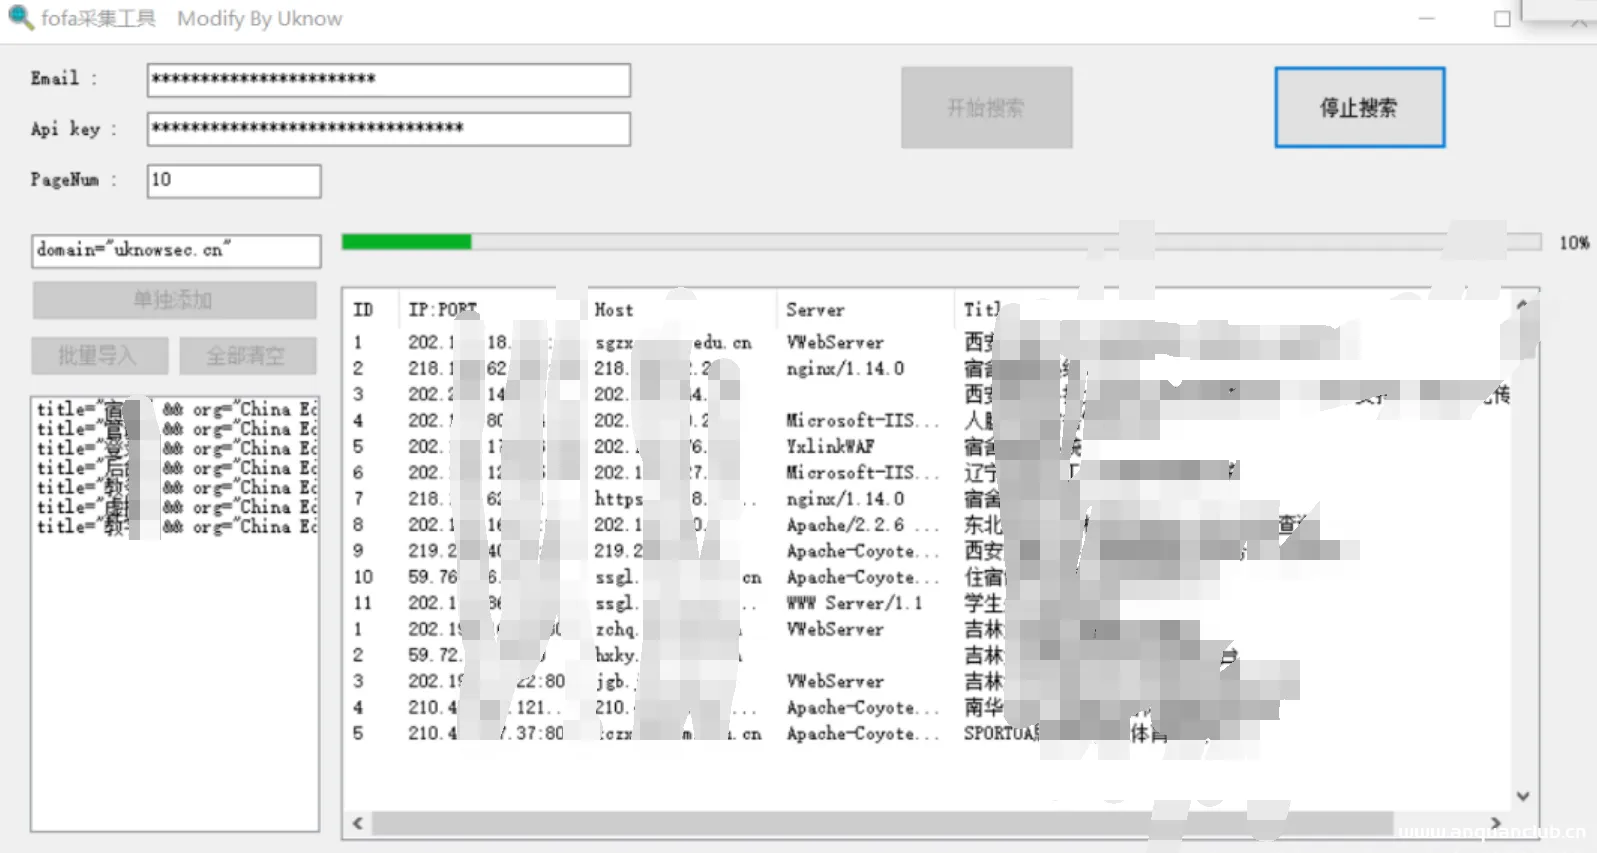
自动化批量挖掘漏洞(edu)
本文摘抄自大佬:Y7ii的优秀文章原文地址:http://blog.csdn.net/m0_46736332/article/details/118888256感谢大佬辛苦劳作,分享不易,记得打开CSDN关注Y7ii,期待大佬新作。 自动化批量挖漏洞 ...

 2023年3月29日 11:41

2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

