
最新发布第267页

CVE-2022-33901: WordPress MultiSafepay for WooCommerce <=4.13.1 - Arbitrary File Read
漏洞标题 CVE-2022-33901: WordPress MultiSafepay for WooCommerce <=4.13.1 - Arbitrary File Read 漏洞描述 WordPress MultiSafepay for WooCommerce plugin through 4.13.1 contains an ...
 2022年12月2日 02:18
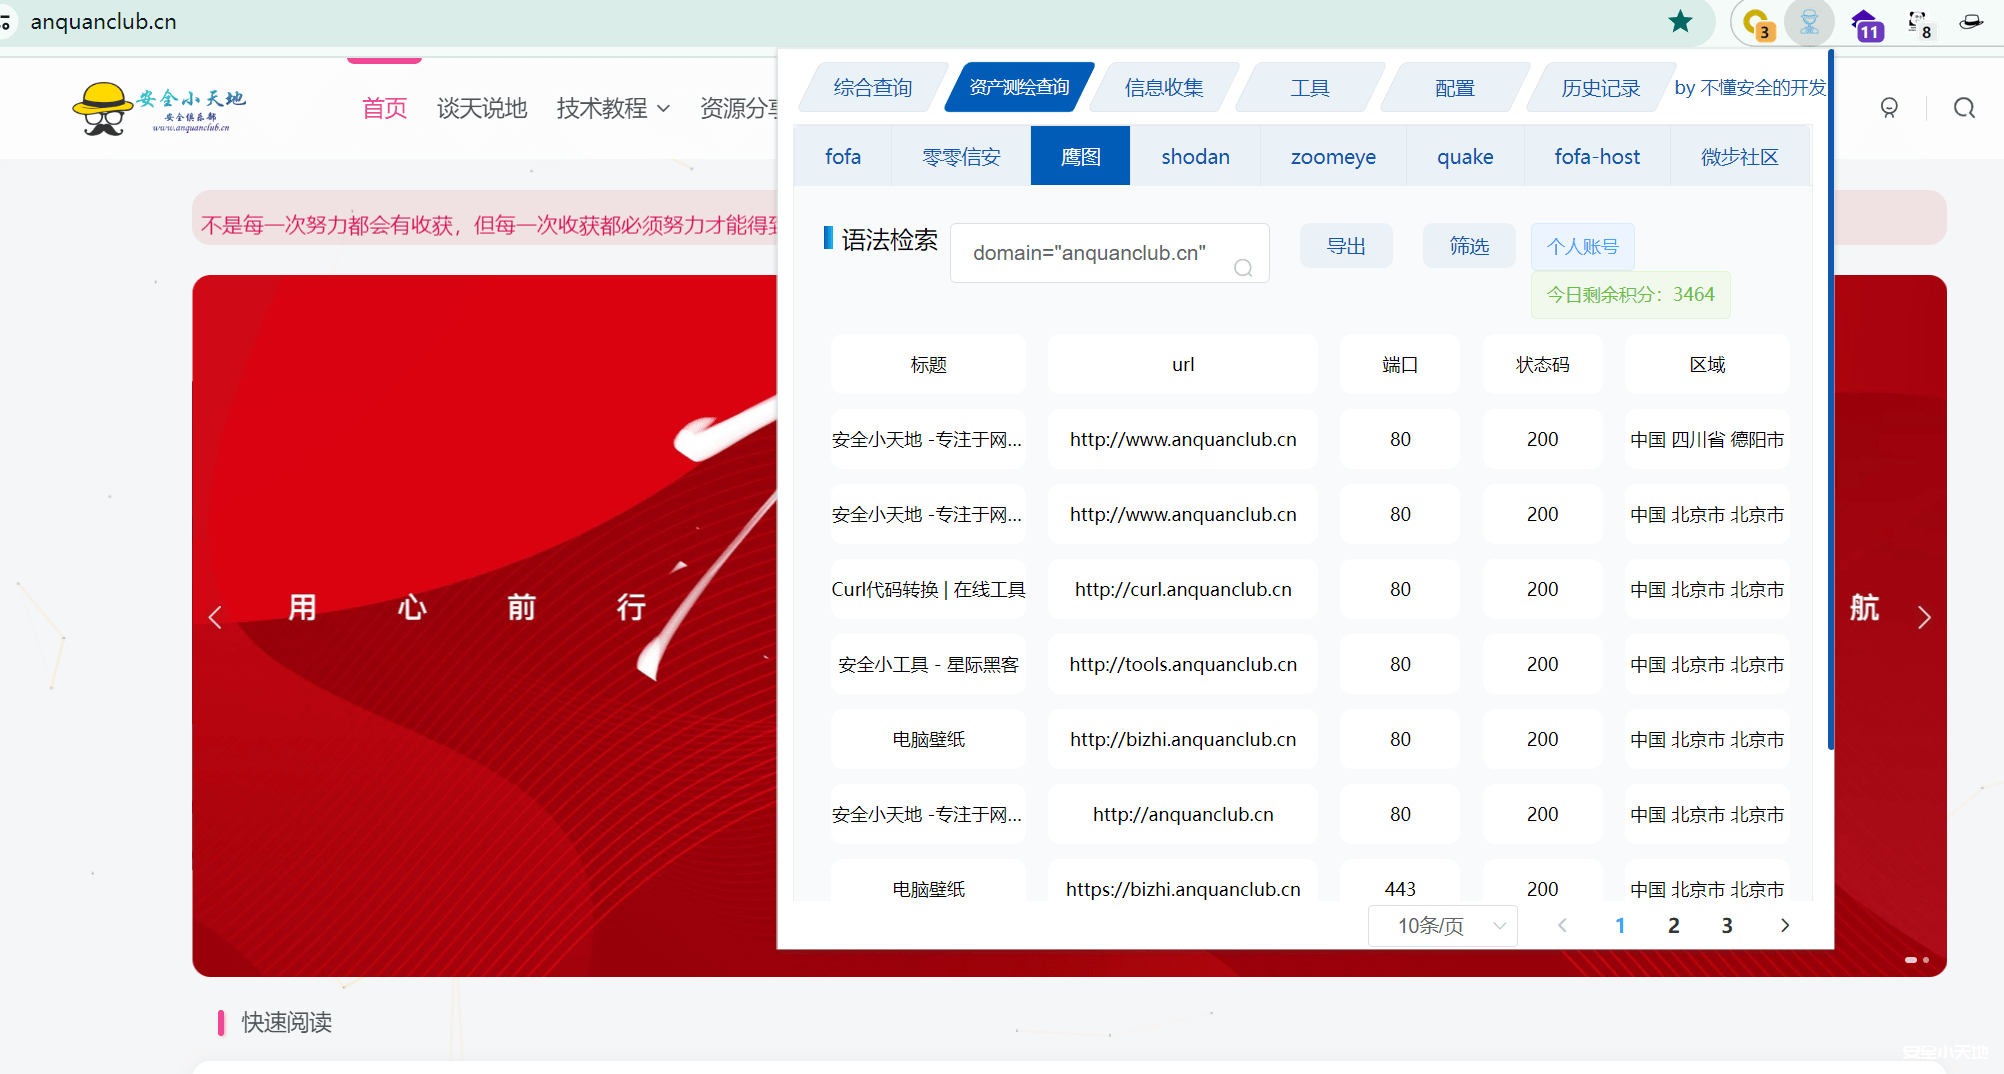
武装Google浏览器–在SRC挖掘常用的插件分享
前言 俗话说的好,工欲善其事,必先利其器。为了方便我们舒舒服服的挖掘SRC,已经有了很多工具方便我们使用,但是在一遍遍的挖掘中,总体操作都是一样的,有没有什么工具或者插件可以避免这些重...

 2024年2月2日 20:45

Linux常用命令之grep命令用法详解_Linux
这篇文章主要介绍了Linux常用命令grep命令用法详解,grep命令用于对文件和文本执行重复搜索任务的Unix工具,可以通过grep命令指定特定搜索条件来搜索文件及其内容以获取有用的信息。对此感兴趣...
2023年9月27日 21:12CVE-2010-1954: Joomla! Component iNetLanka Multiple root 1.0 – Local File Inclusion
漏洞标题 CVE-2010-1954: Joomla! Component iNetLanka Multiple root 1.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the iNetLanka Multiple root (com_multir...
2010年7月27日 08:24Centos7安装FFmpeg音/视频工具简易文档_Linux
这篇文章主要介绍了Centos7安装FFmpeg音/视频工具简易文档,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 ffmpeg...
2024年4月17日 20:07
2021最新版毛概课后习题(思考题)答案(1-11章)
第一章课后习题答案 一、毛泽东思想形成和发展的社会历史条件是什么? 答: 19世纪末20世纪初,世界进入帝国主义和无产阶级革命时代。马克思主义自19世纪末开始传入中国,20世纪初期得到传播。...
2022年7月6日 11:51CVE-2023-27638: tshirtecommerce PrestaShop Module – SQL Injection
漏洞标题 CVE-2023-27638: tshirtecommerce PrestaShop Module - SQL Injection 漏洞描述 The tshirtecommerce module for PrestaShop is vulnerable to unauthenticated SQL injection via the...
2023年9月21日 00:57linux中批量添加文件前缀的操作方法_Linux
这篇文章主要介绍了linux中批量添加文件前缀的操作方法,给大家扩展介绍linux下批量改变文件前缀命令,需要的朋友可以参考下 需要在文件夹内所有txt文件的文件名前面添加'gt_'; 就是由原来的文件...
2026年5月4日 11:46CVE-2021-24931: WordPress Secure Copy Content Protection and Content Locking <2.8.2 - SQL Injection
漏洞标题 CVE-2021-24931: WordPress Secure Copy Content Protection and Content Locking <2.8.2 - SQL Injection 漏洞描述 WordPress Secure Copy Content Protection and Content Lockin...
2021年6月2日 20:15CVE-2022-40734: UniSharp aka Laravel Filemanager v2.5.1 – Directory Traversal
漏洞标题 CVE-2022-40734: UniSharp aka Laravel Filemanager v2.5.1 - Directory Traversal 漏洞描述 UniSharp laravel-filemanager (aka Laravel Filemanager) through 2.5.1 allows download...
2022年4月19日 07:00CVE-2022-22963: Spring Cloud Function SPEL 远程命令执行漏洞
漏洞标题 CVE-2022-22963: Spring Cloud Function SPEL 远程命令执行漏洞 漏洞描述 Spring Cloud Function 是基于Spring Boot 的函数计算框架,它抽象出所有传输细节和基础架构,允许开发人员保...
2022年1月27日 19:35CVE-2022-44957: WebTareas 2.4p5 – Cross-Site Scripting
漏洞标题 CVE-2022-44957: WebTareas 2.4p5 - Cross-Site Scripting 漏洞描述 webtareas 2.4p5 was discovered to contain a cross-site scripting (XSS) vulnerability in the component /clie...
2022年4月8日 16:55
乌克兰招募黑客志愿军攻击俄罗斯关键机构
作为俄乌冲突的一部分,乌克兰近来在招募一支由安全研究人员和黑客组成的志愿“IT军队”,以对俄罗斯的政府机构、关键基础设施等进行网络攻击。此招募发布于周六下午,由乌克兰数字化转型部长My...
2022年3月10日 23:40CVE-2024-36683: PrestaShop productsalert – SQL Injection
漏洞标题 CVE-2024-36683: PrestaShop productsalert - SQL Injection 漏洞描述 In the module 'Products Alert' (productsalert) up to version 1.7.4 from Smart Modules for Prest...
2024年1月5日 20:18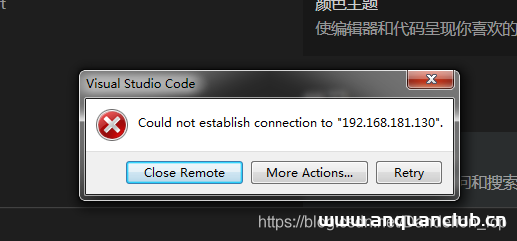
Vscode远程连接Ubuntu出错问题的解决方法_Linux
这篇文章主要给大家介绍了关于Vscode远程连接Ubuntu出错问题的解决方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学...
2023年4月12日 21:09CVE-2010-1471: Joomla! Component Address Book 1.5.0 – Local File Inclusion
漏洞标题 CVE-2010-1471: Joomla! Component Address Book 1.5.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the AddressBook (com_addressbook) component 1.5....
2010年1月29日 19:57
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

