
最新发布第271页

【网课必备】2022年最新智慧树网课自动刷课神器 附代码
免责声明 以下教程仅用于个人研究、学习代码目的,为各位同学节省宝贵的学习时间,请勿用于商业用途。 相关阅读 之前我们的热心网友写过一篇关于Mooc大学的网课脚本,模拟人手快速刷课。 对于一...

 2022年5月17日 22:03

CVE-2014-10037: DomPHP 0.83 – Directory Traversal
漏洞标题 CVE-2014-10037: DomPHP 0.83 - Directory Traversal 漏洞描述 A directory traversal vulnerability in DomPHP 0.83 and earlier allows remote attackers to have unspecified impac...
 2014年1月22日 21:56
CVE-2023-6568: Mlflow – Cross-Site Scripting
漏洞标题 CVE-2023-6568: Mlflow - Cross-Site Scripting 漏洞描述 The vulnerability allows an attacker to inject malicious code into the Content-Type header of a POST request, which i...
2023年9月19日 08:48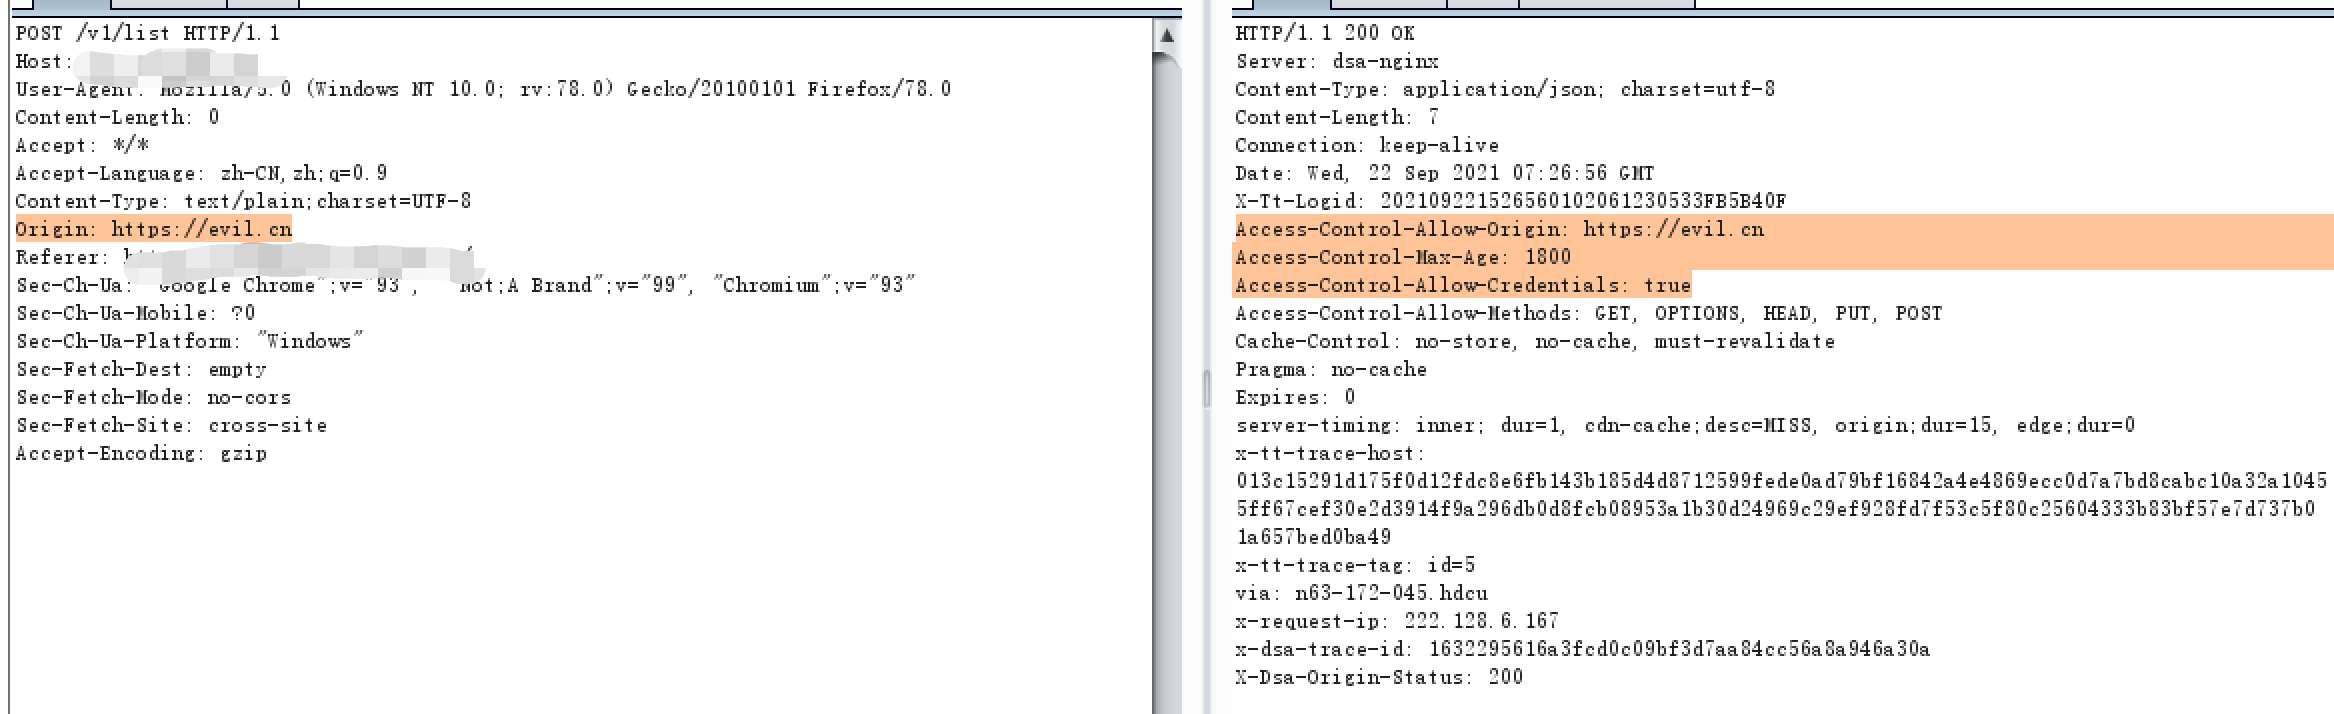
web漏洞挖掘指南-前端跨域漏洞
web漏洞挖掘指南 前端跨域漏洞 一、何为跨域 1.设想一种场景,一个恶意网站上嵌入了一个iframe标签去加载银行的登陆页面,高度和宽度的设置和真实的银行官网一样,当用户访问恶意网站并登录时,...
2022年3月10日 23:37CVE-2021-24347: WordPress SP Project & Document Manager <4.22 - Authenticated Shell Upload
漏洞标题 CVE-2021-24347: WordPress SP Project & Document Manager <4.22 - Authenticated Shell Upload 漏洞描述 WordPress SP Project & Document Manager plugin before 4.22 i...
2021年10月21日 20:10CVE-2010-1081: Joomla! Component com_communitypolls 1.5.2 – Local File Inclusion
漏洞标题 CVE-2010-1081: Joomla! Component com_communitypolls 1.5.2 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Community Polls (com_communitypolls) c...
2010年12月12日 02:50CVE-2022-0148: WordPress All-in-one Floating Contact Form <2.0.4 - Cross-Site Scripting
漏洞标题 CVE-2022-0148: WordPress All-in-one Floating Contact Form <2.0.4 - Cross-Site Scripting 漏洞描述 WordPress All-in-one Floating Contact Form, Call, Chat, and 50+ Social ...
2022年10月3日 01:53
红蓝对抗之企业对外根域名资产收集
#原创文章# 前言 上次听了火器的线上分享会议有提到火器的资产关联大概的思路,真的是收获了很多。再夸夸火器,在挖一些项目中的确能省掉很多资产收集的时间。本文主要参考上次会议中提交的一些...
2022年3月10日 23:37
万户OA OfficeServer.jsp 任意文件上传漏洞
本文转载于公众号:融云攻防实验室,原文地址: 万户OA OfficeServer.jsp 任意文件上传漏洞 万户软件网络是业内普遍认可的智慧政务办公专家,OA系统国家行业标准编制组长单位,协同软件国家行业标...
2026年2月13日 12:53
系统排查 – 关键信息基础设施安全保护 – hvv护网题
Windows系统安全配置 安全配置前置工作账号安全设置关闭自动播放远程访问控制本地安全策略服务运行安全设置使用第三方安全增强软件 密码策略: 避免系统出现弱口令密码必须符合复杂性要求密码长...
2022年7月11日 12:25CVE-2022-0434: WordPress Page Views Count <2.4.15 - SQL Injection
漏洞标题 CVE-2022-0434: WordPress Page Views Count <2.4.15 - SQL Injection 漏洞描述 WordPress Page Views Count plugin prior to 2.4.15 contains an unauthenticated SQL injection v...
2022年1月3日 02:54CVE-2023-43187: NodeBB XML-RPC Request xmlrpc.php – XML Injection
漏洞标题 CVE-2023-43187: NodeBB XML-RPC Request xmlrpc.php - XML Injection 漏洞描述 A remote code execution (RCE) vulnerability in the xmlrpc.php endpoint of NodeBB Inc NodeBB foru...
2023年6月6日 07:14CVE-2010-4282: phpShowtime 2.0 – Directory Traversal
漏洞标题 CVE-2010-4282: phpShowtime 2.0 - Directory Traversal 漏洞描述 Multiple directory traversal vulnerabilities in Pandora FMS before 3.1.1 allow remote attackers to include an...
2010年6月25日 22:00(CVE-2022-1815) 之前GitHub存储库jgraph/drawio 输入验证漏洞
漏洞标题 (CVE-2022-1815) 之前GitHub存储库jgraph/drawio 输入验证漏洞 漏洞描述 (CVE-2022-1815) 之前GitHub存储库jgraph/drawio 输入验证漏洞 PoC代码 暂无
2022年1月1日 07:35
Pycharm 2021.3.2-3.3及3.X最新专业版激活/破解教程
声明 如果有经济实力,建议购买正版软件 软件仅供学习和研究 图文教程 安装步骤 官网下载最新版本 PyCharm最新版 Windows官网下载PyCharm最新专业版3.3 exe文件下载 运行安装 运行pycharm-profe...
2022年12月19日 10:40CVE-2022-28363: Reprise License Manager 14.2 – Cross-Site Scripting
漏洞标题 CVE-2022-28363: Reprise License Manager 14.2 - Cross-Site Scripting 漏洞描述 Reprise License Manager 14.2 contains a reflected cross-site scripting vulnerability in the /g...
2022年11月6日 06:57
2026年11月10日 11:45
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

