
最新发布第271页

Acmailer 邮件系统 init_ctl.cgi 文件 sendmail_path 参数远程命令执行漏洞(CVE-2021-20617)
漏洞标题 Acmailer 邮件系统 init_ctl.cgi 文件 sendmail_path 参数远程命令执行漏洞(CVE-2021-20617) 漏洞描述 Acmailer 是一款用于支持邮件服务的CGI软件。Acmailer 4.0.2版本及之前版本存...
 2021年3月27日 02:58
微软及游戏行业史上最大收购:以687亿美元收购动视暴雪
今天一则新闻轰动了整个游戏圈,就在1月18日,微软官方宣布将以687亿美元收购动视暴雪Activision Blizzard。这不仅是微软有史以来规模最大,亦是游戏行业史上最大的收购案。收购完成后,微软将...
2022年3月10日 23:39CVE-2019-25152: Abandoned Cart Lite for WooCommerce < 5.2.0 - Cross-Site Scripting
漏洞标题 CVE-2019-25152: Abandoned Cart Lite for WooCommerce < 5.2.0 - Cross-Site Scripting 漏洞描述 The Abandoned Cart Lite for WooCommerce and Abandoned Cart Pro for WooCommer...
2019年3月28日 21:39CVE-2024-35219: OpenAPI Generator <= 7.5.0 - Arbitrary File Read/Delete
漏洞标题 CVE-2024-35219: OpenAPI Generator <= 7.5.0 - Arbitrary File Read/Delete 漏洞描述 OpenAPI Generator versions 7.5.0 and below are prone to an Arbitrary File Read/Delete v...
2024年4月3日 08:46CVE-2025-30208: Vite – Arbitrary File Read
漏洞标题 CVE-2025-30208: Vite - Arbitrary File Read 漏洞描述 Vite, a provider of frontend development tooling, has a vulnerability in versions prior to 6.2.3, 6.1.2, 6.0.12, 5.4.15...
2025年6月4日 10:05CVE-2022-2373: WordPress Simply Schedule Appointments <1.5.7.7 - Information Disclosure
漏洞标题 CVE-2022-2373: WordPress Simply Schedule Appointments <1.5.7.7 - Information Disclosure 漏洞描述 WordPress Simply Schedule Appointments plugin before 1.5.7.7 is suscept...
2022年4月14日 15:06Chamilo存在命令执行漏洞(CVE-2023-34960)
漏洞标题 Chamilo存在命令执行漏洞(CVE-2023-34960) 漏洞描述 Chamilo是一款可供用户免费下载的学习管理软件,Chamilo存在命令执行漏洞,恶意攻击者可以通过构造的xml文件任意命令,进而控制服务...
2023年11月30日 13:52CVE-2024-8877: Riello Netman 204 – SQL Injection
漏洞标题 CVE-2024-8877: Riello Netman 204 - SQL Injection 漏洞描述 The three endpoints /cgi-bin/db_datalog_w.cgi, /cgi-bin/db_eventlog_w.cgi, and /cgi-bin/db_multimetr_w.cgi are vu...
2024年12月17日 14:34CVE-2024-3850: Uniview NVR301-04S2-P4 – Cross-Site Scripting
漏洞标题 CVE-2024-3850: Uniview NVR301-04S2-P4 - Cross-Site Scripting 漏洞描述 Uniview NVR301-04S2-P4 contains a reflected cross-site scripting vulnerability via the PATH of LAPI. ...
2024年12月19日 20:28CVE-2023-26255: STAGIL Navigation for Jira Menu & Themes <2.0.52 - Local File Inclusion
漏洞标题 CVE-2023-26255: STAGIL Navigation for Jira Menu & Themes <2.0.52 - Local File Inclusion 漏洞描述 STAGIL Navigation for Jira Menu & Themes plugin before 2.0.52 i...
2023年4月17日 15:49CVE-2019-15713: WordPress My Calendar <= 3.1.9 - Cross-Site Scripting
漏洞标题 CVE-2019-15713: WordPress My Calendar <= 3.1.9 - Cross-Site Scripting 漏洞描述 WordPress plugin My Calendar <= 3.1.9 is susceptible to reflected cross-site scripting...
2019年10月10日 01:43Cellinx NVT 摄像机 GetFileContent.cgi 任意文件读取漏洞 (CVE-2023-23063)
漏洞标题 Cellinx NVT 摄像机 GetFileContent.cgi 任意文件读取漏洞 (CVE-2023-23063) 漏洞描述 Cellinx NVT IP PTZ是韩国Cellinx公司的一个摄像机设备。Cellinx NVTv1.0.6.002b版本存在安全漏...
2023年12月4日 09:32Apache OFBiz CVE-2024-36104 鉴权绕过漏洞
漏洞标题 Apache OFBiz CVE-2024-36104 鉴权绕过漏洞 漏洞描述 Apache OFBiz 存在鉴权绕过漏洞,此漏洞是由于ProgramExport未充分验证用户输入的数据所导致的。 PoC代码 暂无
2024年3月22日 20:46CVE-2023-25194: Apache Druid Kafka Connect – Remote Code Execution
漏洞标题 CVE-2023-25194: Apache Druid Kafka Connect - Remote Code Execution 漏洞描述 The vulnerability has the potential to enable a remote attacker with authentication to run any ...
2023年1月9日 15:26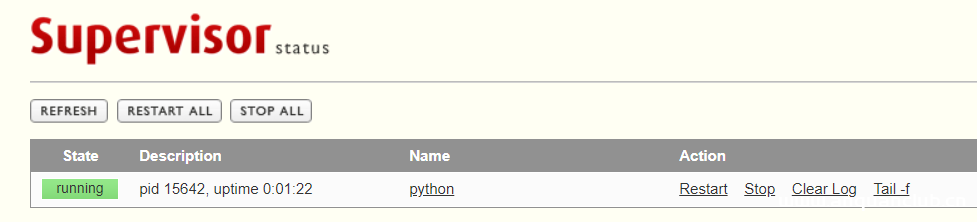
3分钟学会如何上手supervisor看门狗_Linux
这篇文章主要介绍了3分钟学会如何上手supervisor看门狗,文章中操作步骤讲解的很清楚,有需要的同学可以研究下 软硬件环境 centos7.6.1810 64bit cat /etc/redhat-release #查看系统版本 supervi...
2022年9月17日 10:40CVE-2022-4140: WordPress Welcart e-Commerce <2.8.5 - Arbitrary File Access
漏洞标题 CVE-2022-4140: WordPress Welcart e-Commerce <2.8.5 - Arbitrary File Access 漏洞描述 WordPress Welcart e-Commerce plugin before 2.8.5 is susceptible to arbitrary file ac...
2022年1月18日 11:51
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

