
最新发布第275页

Atlassian Questions For Confluence 应用硬编码漏洞(CVE-2022-26138)
漏洞标题 Atlassian Questions For Confluence 应用硬编码漏洞(CVE-2022-26138) 漏洞描述 Atlassian Questions For Confluence 应用硬编码漏洞(CVE-2022-26138) PoC代码 暂无
 2022年8月16日 23:49
CVE-2019-1821: Cisco Prime Infrastructure and Cisco Evolved Programmable Network Manager – Remote Code Execution
漏洞标题 CVE-2019-1821: Cisco Prime Infrastructure and Cisco Evolved Programmable Network Manager - Remote Code Execution 漏洞描述 Cisco Prime Infrastructure (PI) and Cisco Evolved...
2019年1月11日 15:10CVE-2019-2616: Oracle Business Intelligence/XML Publisher – XML External Entity Injection
漏洞标题 CVE-2019-2616: Oracle Business Intelligence/XML Publisher - XML External Entity Injection 漏洞描述 Oracle Business Intelligence and XML Publisher 11.1.1.9.0 / 12.2.1.3.0 /...
2019年10月9日 09:32CVE-2023-30777: Advanced Custom Fields < 6.1.6 - Cross-Site Scripting
漏洞标题 CVE-2023-30777: Advanced Custom Fields < 6.1.6 - Cross-Site Scripting 漏洞描述 Advanced Custom Fields beofre 6.1.6 is susceptible to cross-site scripting via the post_s...
2023年6月21日 07:18CVE-2015-4668: Xsuite <=2.4.4.5 - Open Redirect
漏洞标题 CVE-2015-4668: Xsuite <=2.4.4.5 - Open Redirect 漏洞描述 Xsuite 2.4.4.5 and prior contains an open redirect vulnerability, which can allow a remote attacker to redirect...
2015年7月28日 08:52
-Redis未授权利用
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Redis未授权利用 Redis 默认情况下,会绑定在 0.0.0.0:6379,如果没有进行采用相关的策略,比如添加防火墙规则避免其他非信任来源 ip ...

 2023年2月1日 13:53
CVE-2010-0759: Joomla! Plugin Core Design Scriptegrator – Local File Inclusion
漏洞标题 CVE-2010-0759: Joomla! Plugin Core Design Scriptegrator - Local File Inclusion 漏洞描述 A directory traversal vulnerability in plugins/system/cdscriptegrator/libraries/hig...
2010年6月2日 14:52
白宫辟谣:美国不会为了援助乌克兰而对俄罗斯发起大规模网络攻击
2月24日,美国全国广播公司NBC(美国历史最久、实力最强的商业广播电视公司)刊载了一则新闻,其称收到知情人士消息,已有进行大规模网络攻击的备选方案呈递给了拜登总统,旨在破坏俄罗斯维持其...
2022年3月10日 23:40CVE-2020-25864: HashiCorp Consul/Consul Enterprise <=1.9.4 - Cross-Site Scripting
漏洞标题 CVE-2020-25864: HashiCorp Consul/Consul Enterprise <=1.9.4 - Cross-Site Scripting 漏洞描述 HashiCorp Consul and Consul Enterprise up to version 1.9.4 are vulnerable to ...
2020年8月11日 21:06CVE-2021-24488: WordPress Post Grid <2.1.8 - Cross-Site Scripting
漏洞标题 CVE-2021-24488: WordPress Post Grid <2.1.8 - Cross-Site Scripting 漏洞描述 WordPress Post Grid plugin before 2.1.8 contains a reflected cross-site scripting vulnerabili...
2021年2月8日 18:26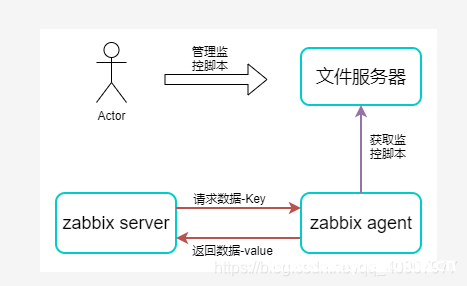
Zabbix 动态执行监控采集脚本的实现原理_zabbix
这篇文章主要介绍了Zabbix 动态执行监控采集脚本的实现原理,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 在使用Zabbix自定义脚本采集监控数据...
2022年9月16日 22:20CVE-2021-44528: Open Redirect in Host Authorization Middleware
漏洞标题 CVE-2021-44528: Open Redirect in Host Authorization Middleware 漏洞描述 Specially crafted "X-Forwarded-Host" headers in combination with certain "allowed ho...
2021年9月18日 13:54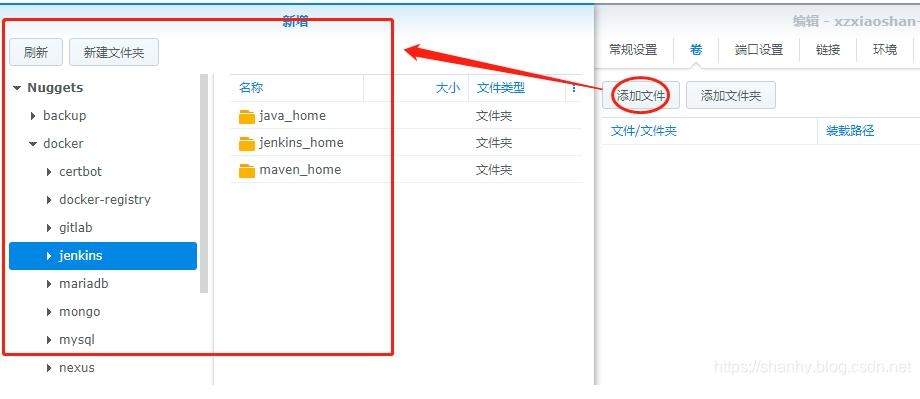
在docker容器中调用和执行宿主机的docker操作_docker
这篇文章主要介绍了在docker容器中调用和执行宿主机的docker操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 首先这个帖子,献给docker新手。当然如果你是一个老手,文...
2023年2月12日 20:42CVE-2023-46604: Apache ActiveMQ – Remote Code Execution
漏洞标题 CVE-2023-46604: Apache ActiveMQ - Remote Code Execution 漏洞描述 Apache ActiveMQ is vulnerable to Remote Code Execution.The vulnerability may allow a remote attacker with ...
2023年3月1日 19:55CVE-2025-34027: Versa Concerto API Path Based – Authentication Bypass
漏洞标题 CVE-2025-34027: Versa Concerto API Path Based - Authentication Bypass 漏洞描述 Authentication bypass in the Versa Concerto API, caused by URL decoding inconsistencies. It ...
2025年2月25日 12:59CVE-2024-34470: HSC Mailinspector 5.2.17-3 through 5.2.18 – Local File Inclusion
漏洞标题 CVE-2024-34470: HSC Mailinspector 5.2.17-3 through 5.2.18 - Local File Inclusion 漏洞描述 An Unauthenticated Path Traversal vulnerability exists in the /public/loaderphp f...
2024年4月12日 22:53
2026年9月19日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

