
最新发布第277页
【网安笔记】文件上传漏洞总结
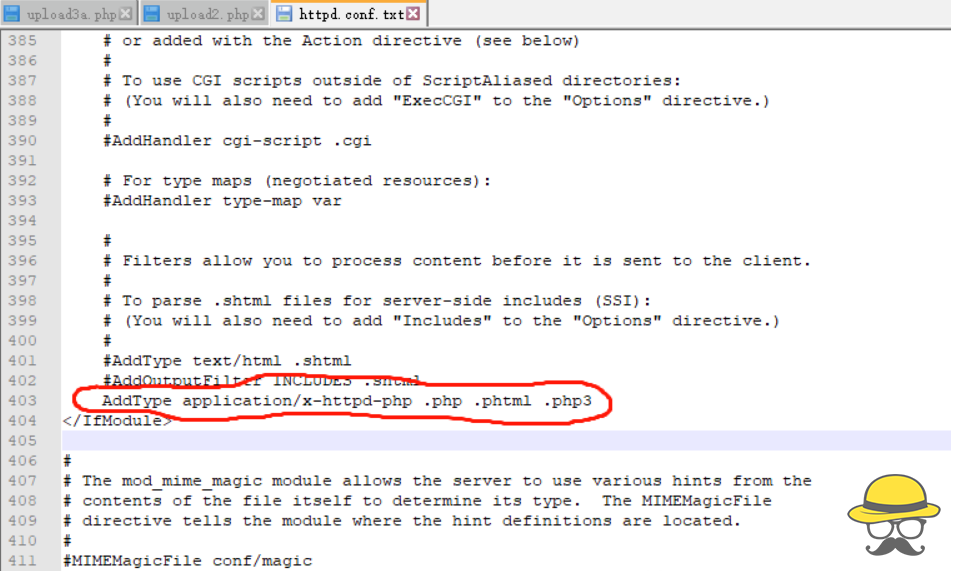
上传文件的时,如果未对上传的文件进行严格的验证和过滤,就容易造成文件上传漏洞,上传脚本等。 造成的危害 导致网站甚至整个服务器被控制,恶意的脚本文件又称为WebShell,WebShell具有强大的...

 2022年2月28日 17:50

CVE-2019-9922: Joomla! Harmis Messenger 1.2.2 – Local File Inclusion
漏洞标题 CVE-2019-9922: Joomla! Harmis Messenger 1.2.2 - Local File Inclusion 漏洞描述 Joomla! Harmis Messenger 1.2.2 is vulnerable to local file inclusion which could give an atta...
 2019年5月26日 11:15

linux驱动开发中常用函数copy_from_user open read write详解_Linux
本文解说了inux驱动开发函数copy_from_user ,open ,read write几个常用函数,现在一起来学习他们的使用过程吧 目录linux驱动常用函数(copy_from_user open read write)1.open2.read3.write4.cop...
2022年6月19日 21:23
(7)Dockerfile概述与编写教程
上一篇介绍了一下docke如何实现数据持续化,即文件挂载,这篇来介绍一下dockerfile文件编写,方便构造镜像 什么是Dockerfile? Docker通过Dockerfile自动构造镜像,Dockerfile是一个包含用于组...
2023年2月9日 15:49CVE-2020-28351: Mitel ShoreTel 19.46.1802.0 Devices – Cross-Site Scripting
漏洞标题 CVE-2020-28351: Mitel ShoreTel 19.46.1802.0 Devices - Cross-Site Scripting 漏洞描述 Mitel ShoreTel 19.46.1802.0 devices and their conference component are vulnerable to an...
2020年7月14日 04:18CVE-2024-3495: WordPress Country State City Dropdown <=2.7.2 - SQL Injection
漏洞标题 CVE-2024-3495: Wordpress Country State City Dropdown <=2.7.2 - SQL Injection 漏洞描述 The Country State City Dropdown CF7 plugin for WordPress is vulnerable to SQL Inje...
2024年4月5日 04:38CVE-2021-45043: HD-Network Realtime Monitoring System 2.0 – Local File Inclusion
漏洞标题 CVE-2021-45043: HD-Network Realtime Monitoring System 2.0 - Local File Inclusion 漏洞描述 Instances of HD-Network Realtime Monitoring System version 2.0 are vulnerable to ...
2021年5月6日 07:06CVE-2023-5360: WordPress Royal Elementor Addons Plugin <= 1.3.78 - Arbitrary File Upload
漏洞标题 CVE-2023-5360: WordPress Royal Elementor Addons Plugin <= 1.3.78 - Arbitrary File Upload 漏洞描述 Arbitrary File Upload vulnerability in WordPress Royal Elementor Addon...
2023年12月11日 09:35CVE-2022-0189: WordPress RSS Aggregator < 4.20 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2022-0189: WordPress RSS Aggregator < 4.20 - Authenticated Cross-Site Scripting 漏洞描述 WordPress RSS Aggregator < 4.20 is susceptible to cross-site scripting. ...
2022年7月29日 13:26
[第一章 web入门]SQL注入-2
1 通过updatexml取数据从页面发现有一个提示如果加上?tips=1的话,通过burpsuite发包可以通过updatexml来查看回显,可以通过这个取到数据下面是通过updatexml来注入,这时4步中用到语句 name=ad...
2022年4月28日 21:03CVE-2024-51568: CyberPanel – Command Injection
漏洞标题 CVE-2024-51568: CyberPanel - Command Injection 漏洞描述 CyberPanel (aka Cyber Panel) before 2.3.5 allows Command Injection via completePath in the ProcessUtilities.outputE...
2024年3月4日 21:12CVE-2025-30208: Vite – Arbitrary File Read
漏洞标题 CVE-2025-30208: Vite - Arbitrary File Read 漏洞描述 Vite, a provider of frontend development tooling, has a vulnerability in versions prior to 6.2.3, 6.1.2, 6.0.12, 5.4.15...
2025年11月23日 20:04Apache Flink 任意文件写入(CVE-2020-17518)
漏洞标题 Apache Flink 任意文件写入(CVE-2020-17518) 漏洞描述 【漏洞对象】Apache Flink 【涉及版本】Flink1.5.1-1.11.2 \【漏洞描述】ApacheFlink是一个开源的流处理框架,具有强大的流处理...
2020年10月8日 20:35CVE-2021-42567: Apereo CAS Cross-Site Scripting
漏洞标题 CVE-2021-42567: Apereo CAS Cross-Site Scripting 漏洞描述 Apereo CAS through 6.4.1 allows cross-site scripting via POST requests sent to the REST API endpoints. PoC代码
2021年7月21日 02:55CVE-2022-1724: WordPress Simple Membership <4.1.1 - Cross-Site Scripting
漏洞标题 CVE-2022-1724: WordPress Simple Membership <4.1.1 - Cross-Site Scripting 漏洞描述 WordPress Simple Membership plugin before 4.1.1 contains a reflected cross-site script...
2022年12月1日 00:56CVE-2024-4439: WordPress Core <6.5.2 - Cross-Site Scripting
漏洞标题 CVE-2024-4439: WordPress Core <6.5.2 - Cross-Site Scripting 漏洞描述 WordPress Core is vulnerable to Stored Cross-Site Scripting via user display names in the Avatar bl...
2024年4月25日 23:10
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53
2026年9月20日 11:48
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

