
最新发布第277页

信息收集系列之善用搜索引擎
0x01 前言 在我们日常渗透过程中,总是会使用Google、FOFA、VirusTotal、Censys、Shodan、Crt.sh等搜索引擎。本文主要温故知新各种常用的搜索技巧。 0x02 关键词收集 以火线官网为例,让我们看...
 2022年3月10日 23:32

CVE-2018-2628: Oracle WebLogic Server Deserialization – Remote Code Execution
漏洞标题 CVE-2018-2628: Oracle WebLogic Server Deserialization - Remote Code Execution 漏洞描述 The Oracle WebLogic Server component of Oracle Fusion Middleware (subcomponent: Web ...
2018年8月25日 15:21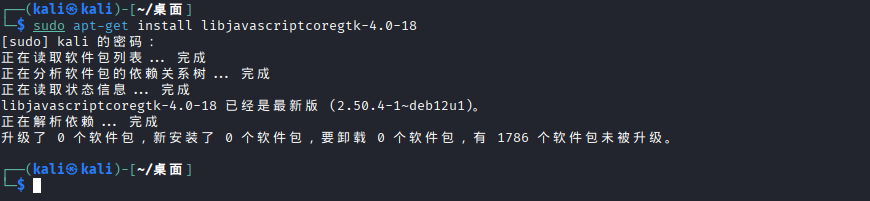
EasyTools 渗透测试工具箱 Kali系统安装教程
前言 本教程演示使用kali系统 └─$ lsb_release -a No LSB modules are available. Distributor ID: Kali Description: Kali GNU/Linux Rolling Release: 2025.4 Codename: kali-rolling EasyT...

 2026年3月1日 15:46
Apache Struts2-输入验证漏洞(S2-057)(CVE-2018-11776)
漏洞标题 Apache Struts2-输入验证漏洞(S2-057)(CVE-2018-11776) 漏洞描述 【漏洞对象】Apache Struts 2 【涉及版本】2.3-2.3.34,2.5-2.5.16 【漏洞描述】软件存在输入验证漏洞,远程攻击者可...
2018年1月13日 05:49CVE-2024-47533: Cobbler ‘XML-RPC’ – Authentication Bypass
漏洞标题 CVE-2024-47533: Cobbler 'XML-RPC' - Authentication Bypass 漏洞描述 Cobbler, a Linux installation server that allows for rapid setup of network installation envir...
2024年8月11日 11:45CVE-2016-9299: Jenkins CLI – HTTP Java Deserialization
漏洞标题 CVE-2016-9299: Jenkins CLI - HTTP Java Deserialization 漏洞描述 The remoting module in Jenkins before 2.32 and LTS before 2.19.3 allows remote attackers to execute arbitra...
2016年6月12日 10:12CVE-2025-2711: Yonyou UFIDA ERP-NC V5.0 – Cross-Site Scripting
漏洞标题 CVE-2025-2711: Yonyou UFIDA ERP-NC V5.0 - Cross-Site Scripting 漏洞描述 Yonyou UFIDA ERP-NC V5.0 is vulnerable to reflected cross-site scripting (XSS) via the langcode par...
2025年10月20日 16:50CVE-2023-38035: Ivanti Sentry – Authentication Bypass
漏洞标题 CVE-2023-38035: Ivanti Sentry - Authentication Bypass 漏洞描述 A security vulnerability in MICS Admin Portal in Ivanti MobileIron Sentry versions 9.18.0 and below, which m...
2023年1月21日 03:44Citrix ADC 远程代码执行(CVE-2019-19781)
漏洞标题 Citrix ADC 远程代码执行(CVE-2019-19781) 漏洞描述 Citrix旗下多款交付控制器和网关存在RCE漏洞,攻击者在无需身份验证的情况下就可执行任意命令。CitrixADC(NetScalers)中的目录穿...
2019年7月1日 18:49CVE-2025-61757: Oracle Identity Manager REST WebServices – Authentication Bypass
漏洞标题 CVE-2025-61757: Oracle Identity Manager REST WebServices - Authentication Bypass 漏洞描述 Vulnerability in the Identity Manager product of Oracle Fusion Middleware (compon...
2025年2月9日 06:38CVE-2018-19518: PHP imap – Remote Command Execution
漏洞标题 CVE-2018-19518: PHP imap - Remote Command Execution 漏洞描述 University of Washington IMAP Toolkit 2007f on UNIX, as used in imap_open() in PHP and other products, launche...
2018年1月4日 18:18
信息收集过程中误打误撞的漏洞
简介: 由于本人也是刚接触挖洞半年左右,在信息收集上有自己的方法,当然也有一些不足的地方,希望各位大佬可以多多纠正,多多提出新方法。 信息收集方法: 信息收集对于一个src漏洞挖掘来说是...
2022年3月10日 23:37Atlassian Confluence /json/setup-restore.action 文件上传漏洞(CVE-2023-22518)
漏洞标题 Atlassian Confluence /json/setup-restore.action 文件上传漏洞(CVE-2023-22518) 漏洞描述 Atlassian Confluence是一款企业知识管理与协作软件。该漏洞存在于Atlassian Confluence...
2023年3月28日 10:21CVE-2022-0212: WordPress Spider Calendar <=1.5.65 - Cross-Site Scripting
漏洞标题 CVE-2022-0212: WordPress Spider Calendar <=1.5.65 - Cross-Site Scripting 漏洞描述 WorsPress Spider Calendar plugin through 1.5.65 is susceptible to cross-site scripting...
2022年9月23日 01:33CVE-2024-2389: Progress Flowmon rce
漏洞标题 CVE-2024-2389: Progress Flowmon rce 漏洞描述 Progress Flowmon 11.1.14之前的11.x版本和12.3.5之前的12.x版本存在命令执行漏洞,可执行系统命令获取主机权限。 PoC代码
2024年10月31日 03:23CVE-2020-14413: NeDi 1.9C – Cross-Site Scripting
漏洞标题 CVE-2020-14413: NeDi 1.9C - Cross-Site Scripting 漏洞描述 NeDi 1.9C is vulnerable to cross-site scripting because of an incorrect implementation of sanitize() in inc/libmi...
2020年11月7日 04:51
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

