
最新发布第280页

CVE-2024-10571: Chartify – WordPress Chart Plugin < 2.9.6 - Local File Inclusion
漏洞标题 CVE-2024-10571: Chartify – WordPress Chart Plugin < 2.9.6 - Local File Inclusion 漏洞描述 The Chartify – WordPress Chart Plugin plugin for WordPress is vulnerable to ...
 2024年1月27日 08:58
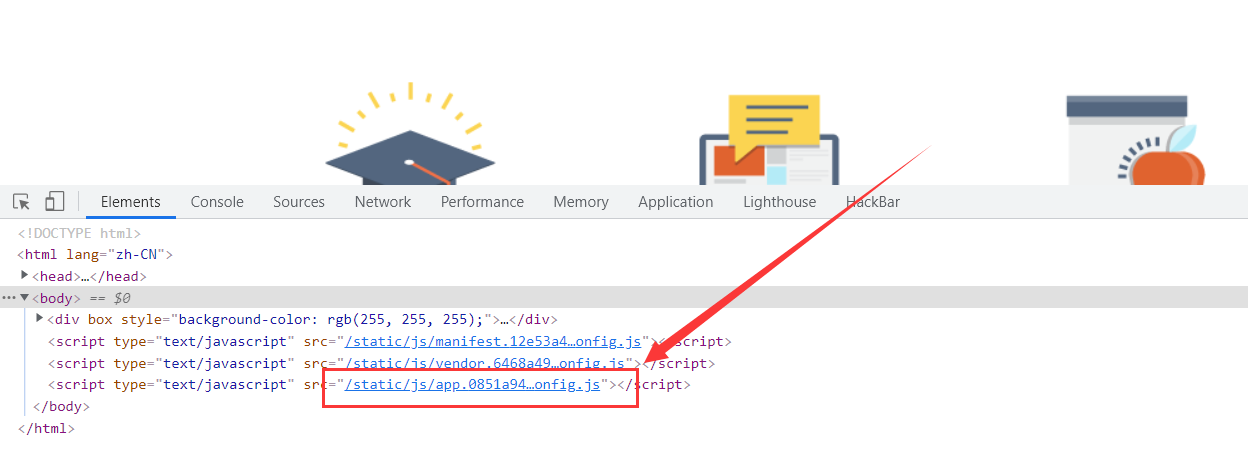
一次有意思的js未授权访问
前言: 今天分享的这个漏洞是在某项目中挖到的,当时这个漏洞点很多师傅也发现了,也在弄,只是我误打误撞先一步把数据包构造出来拿到了数据,最后拿到了赏金。所以感觉这洞的数据包构造还是有...
2022年3月10日 23:34CVE-2025-34077: WordPress Pie Register <= 3.7.1.4 - Authentication Bypass
漏洞标题 CVE-2025-34077: WordPress Pie Register <= 3.7.1.4 - Authentication Bypass 漏洞描述 An authentication bypass vulnerability exists in the WordPress Pie Register plugin ≤...
2025年6月6日 15:52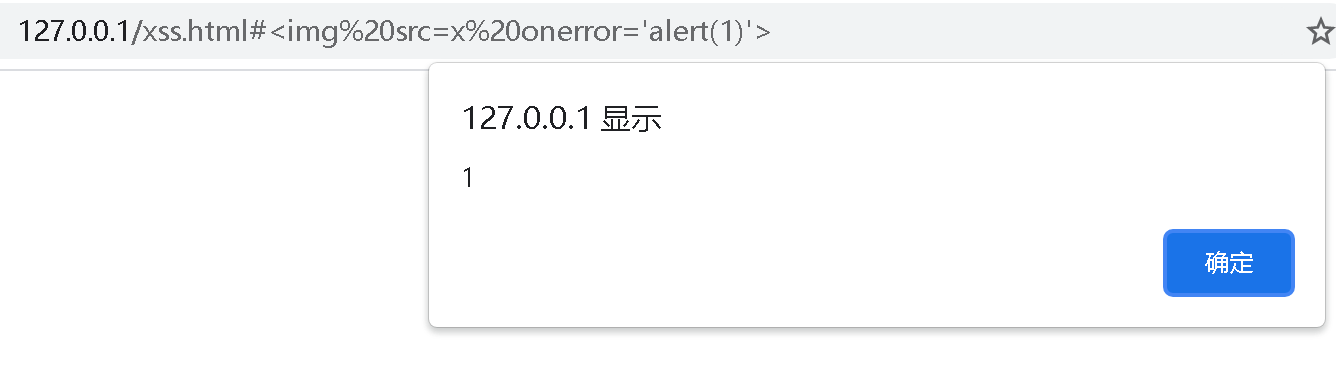
web漏洞挖掘指南 -XSS跨站脚本攻击
web漏洞挖掘指南 XSS跨站脚本攻击 一、漏洞原理 1. 跨站脚本英文全称(Cross Site Scripting跨站脚本),为了不和css层叠样式表(英文全称:Cascading Style Sheets)混淆,因此将跨站脚本缩写为X...
2022年3月10日 23:35CVE-2017-14622: WordPress 2kb Amazon Affiliates Store <2.1.1 - Cross-Site Scripting
漏洞标题 CVE-2017-14622: WordPress 2kb Amazon Affiliates Store <2.1.1 - Cross-Site Scripting 漏洞描述 WordPress 2kb Amazon Affiliates Store plugin before 2.1.1 contains multiple...
2017年5月26日 01:55CVE-2021-42237: Sitecore Experience Platform Pre-Auth RCE
漏洞标题 CVE-2021-42237: Sitecore Experience Platform Pre-Auth RCE 漏洞描述 Sitecore XP 7.5 to Sitecore XP 8.2 Update 7 is vulnerable to an insecure deserialization attack where re...
2021年5月28日 15:02
bugbounty技巧聚合20211013
漏洞报告 【Acronis 100刀】www.cyberlynx.lu 子域名劫持漏洞 http://hackerone.com/reports/1256389 【Mail.ru】url跳转组合CRLF注入导致app.doma.uchi.ru上的 XSS http://hackerone.com/repor...
2022年3月10日 23:34CVE-2024-1210: LearnDash LMS < 4.10.2 - Sensitive Information Exposure
漏洞标题 CVE-2024-1210: LearnDash LMS < 4.10.2 - Sensitive Information Exposure 漏洞描述 The LearnDash LMS plugin for WordPress is vulnerable to Sensitive Information Exposure i...
2024年10月17日 11:20CVE-2022-0201: WordPress Permalink Manager <2.2.15 - Cross-Site Scripting
漏洞标题 CVE-2022-0201: WordPress Permalink Manager <2.2.15 - Cross-Site Scripting 漏洞描述 WordPress Permalink Manager Lite and Pro plugins before 2.2.15 contain a reflected cr...
2022年1月2日 17:53CVE-2023-4169: 锐捷(ruijie)RG-EW1200G路由器 未授权后台登录密码修改(谨慎使用)
漏洞标题 CVE-2023-4169: 锐捷(ruijie)RG-EW1200G路由器 未授权后台登录密码修改(谨慎使用) 漏洞描述 Ruijie Networks RG-EW1200G是中国锐捷网络(Ruijie Networks)公司的一款无线路由器。 ...
2023年7月24日 15:06CVE-2010-1353: Joomla! Component LoginBox – Local File Inclusion
漏洞标题 CVE-2010-1353: Joomla! Component LoginBox - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the LoginBox Pro (com_loginbox) component for Joomla! allo...
2010年2月22日 13:01CVE-2022-34048: Wavlink WN-533A8 – Cross-Site Scripting
漏洞标题 CVE-2022-34048: Wavlink WN-533A8 - Cross-Site Scripting 漏洞描述 Wavlink WN-533A8 M33A8.V5030.190716 contains a reflected cross-site scripting vulnerability via the login_...
2022年12月14日 02:13(CVE-2021-21975) vRealize Operations Manager API 请求伪造漏洞
漏洞标题 (CVE-2021-21975) vRealize Operations Manager API 请求伪造漏洞 漏洞描述 (CVE-2021-21975) vRealize Operations Manager API 请求伪造漏洞 PoC代码 暂无
2021年12月2日 22:32CVE-2025-2777: SysAid On-Prem <= 23.3.40 - XML External Entity
漏洞标题 CVE-2025-2777: SysAid On-Prem <= 23.3.40 - XML External Entity 漏洞描述 SysAid On-Prem versions <= 23.3.40 are vulnerable to an unauthenticated XML External Entity (...
2025年12月2日 06:39CVE-2024-29059: .NET Framework – Leaking ObjRefs via HTTP .NET Remoting
漏洞标题 CVE-2024-29059: .NET Framework - Leaking ObjRefs via HTTP .NET Remoting 漏洞描述 .NET Framework Information Disclosure Vulnerability PoC代码
2024年11月25日 02:13CVE-2019-10647: ZZZCMS ZZZPHP 1.6.3 – Remote PHP Code Execution (RCE)
漏洞标题 CVE-2019-10647: ZZZCMS ZZZPHP 1.6.3 – Remote PHP Code Execution (RCE) 漏洞描述 ZZZCMS zzzphp v1.6.3 contains a remote code execution caused by lack of restrictions in inc...
2019年7月30日 03:13
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

