
最新发布第282页

Linux ps和pstree命令知识点总结_Linux
在本篇文章里小编给大家分享的是关于Linux ps和pstree命令知识点总结内容,需要的朋友们可以学习参考下。 Linux中的ps命令是Process Status的缩写。ps命令用来列出系统中当前运行的那些进程。ps...
 2024年5月12日 20:12

CVE-2017-18536: WordPress Stop User Enumeration <=1.3.7 - Cross-Site Scripting
漏洞标题 CVE-2017-18536: WordPress Stop User Enumeration <=1.3.7 - Cross-Site Scripting 漏洞描述 WordPress Stop User Enumeration 1.3.7 and earlier are vulnerable to unauthentica...
2017年10月11日 12:25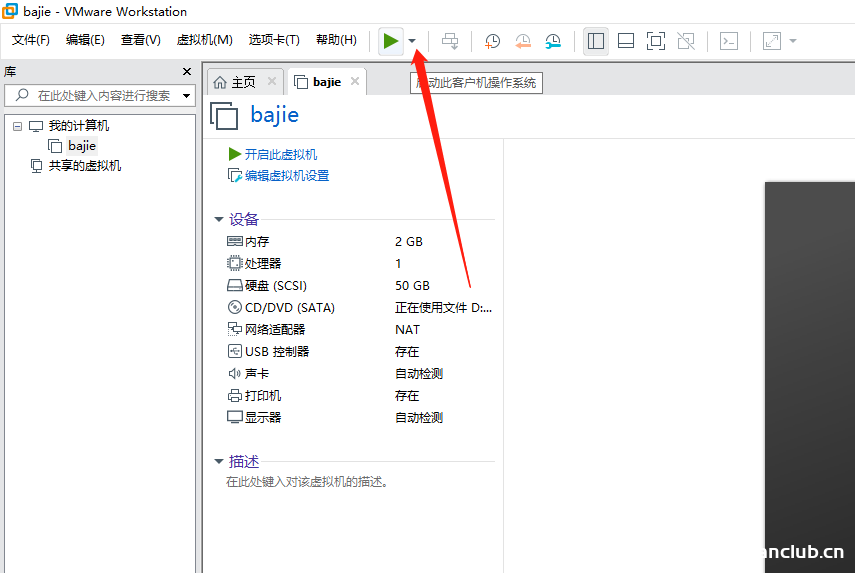
解决VMware 虚拟机开机黑屏的问题_VMware
这篇文章主要介绍了VMware 虚拟机开机黑屏解决方法,本文通过图文醒目的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 # 调整VMware硬盘启动优先...
2023年8月21日 21:29CVE-2022-1013: WordPress Personal Dictionary <1.3.4 - Blind SQL Injection
漏洞标题 CVE-2022-1013: WordPress Personal Dictionary <1.3.4 - Blind SQL Injection 漏洞描述 WordPress Personal Dictionary plugin before 1.3.4 contains a blind SQL injection vuln...
2022年3月2日 01:55CVE-2024-7954: SPIP Porte Plume Plugin – Remote Code Execution
漏洞标题 CVE-2024-7954: SPIP Porte Plume Plugin - Remote Code Execution 漏洞描述 The porte_plume plugin used by SPIP before 4.30-alpha2, 4.2.13, and 4.1.16 is vulnerable to an arbi...
2024年6月21日 13:58CVE-2021-24176: WordPress JH 404 Logger <=1.1 - Cross-Site Scripting
漏洞标题 CVE-2021-24176: WordPress JH 404 Logger <=1.1 - Cross-Site Scripting 漏洞描述 WordPress JH 404 Logger plugin through 1.1 contains a cross-site scripting vulnerability. ...
2021年7月20日 02:19CVE-2020-25864: HashiCorp Consul/Consul Enterprise <=1.9.4 - Cross-Site Scripting
漏洞标题 CVE-2020-25864: HashiCorp Consul/Consul Enterprise <=1.9.4 - Cross-Site Scripting 漏洞描述 HashiCorp Consul and Consul Enterprise up to version 1.9.4 are vulnerable to ...
2020年4月5日 12:05CVE-2021-37538: PrestaShop SmartBlog <4.0.6 - SQL Injection
漏洞标题 CVE-2021-37538: PrestaShop SmartBlog <4.0.6 - SQL Injection 漏洞描述 PrestaShop SmartBlog by SmartDataSoft < 4.0.6 is vulnerable to a SQL injection vulnerability in ...
2021年10月2日 08:32CVE-2021-27358: Grafana Unauthenticated Snapshot Creation
漏洞标题 CVE-2021-27358: Grafana Unauthenticated Snapshot Creation 漏洞描述 Grafana 6.7.3 through 7.4.1 snapshot functionality can allow an unauthenticated remote attacker to trigg...
2021年10月4日 06:14CVE-2018-12613: PhpMyAdmin 4.8.1 Remote File Inclusion
漏洞标题 CVE-2018-12613: PhpMyAdmin 4.8.1 Remote File Inclusion 漏洞描述 An issue was discovered in phpMyAdmin 4.8.x before 4.8.2, in which an attacker can include (view and potent...
2018年8月5日 06:12CVE-2024-6646: Netgear-WN604 downloadFile.php – Information Disclosure
漏洞标题 CVE-2024-6646: Netgear-WN604 downloadFile.php - Information Disclosure 漏洞描述 There is an information leakage vulnerability in the downloadFile.php interface of Netgear ...
2024年5月1日 17:23
主流安全设备-第一讲在线预览-关键信息基础设施安全保护-hvv面试题
防火墙(FireWall) 防火墙的概念 防火墙:一种高级访问控制设备,即由软件和硬件组成的系统,置于不同的网络安全域之间的一系列部件的组合,它是不同网络安全域间通信流的唯一通道,能根据企业有...

 2022年7月1日 17:39
CVE-2024-34470: HSC Mailinspector 5.2.17-3 through 5.2.18 – Local File Inclusion
漏洞标题 CVE-2024-34470: HSC Mailinspector 5.2.17-3 through 5.2.18 - Local File Inclusion 漏洞描述 An Unauthenticated Path Traversal vulnerability exists in the /public/loaderphp f...
2024年2月27日 16:38ServerSocket默认邦定IP实现过程详解_服务器其它
这篇文章主要介绍了ServerSocket默认邦定IP实现过程详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 开发中需要开启服务端的时候,本...
2023年4月6日 21:05CVE-2021-3223: Node RED Dashboard – Directory Traversal
漏洞标题 CVE-2021-3223: Node RED Dashboard - Directory Traversal 漏洞描述 Node-RED-Dashboard before 2.26.2 allows ui_base/js/..%2f directory traversal to read files. PoC代码
2021年12月6日 14:17CVE-2021-38540: Apache Airflow – Unauthenticated Variable Import
漏洞标题 CVE-2021-38540: Apache Airflow - Unauthenticated Variable Import 漏洞描述 Apache Airflow Airflow >=2.0.0 and <2.1.3 does not protect the variable import endpoint whi...
2021年4月28日 18:05
2026年11月10日 11:45
2026年11月9日 11:45
2026年11月8日 11:45
2026年11月7日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

