
最新发布第283页

渗透变得如此轻松!多亏看了第十七期「听火」线上会议沙龙
官方出会议总结啦!11月26号晚举行的第十七期「听火」线上会议沙龙高能不断。会议分享嘉宾为:303,分享议题为:看似朴实无华的弱口令。 引言 大家觉得在登录功能中常见的漏洞有哪些?常见的漏...
 2022年3月10日 23:33

CVE-2024-32238: H3C ER8300G2-X – Password Disclosure
漏洞标题 CVE-2024-32238: H3C ER8300G2-X - Password Disclosure 漏洞描述 H3C ER8300G2-X is vulnerable to Incorrect Access Control. The password for the router's management syste...
2024年2月5日 00:31Adobe ColdFusion-任意文件读取(CVE-2010-2861)
漏洞标题 Adobe ColdFusion-任意文件读取(CVE-2010-2861) 漏洞描述 【漏洞对象】Adobe ColdFusion 【涉及版本】9,9.0.1,9.0.2 【漏洞描述】 Adobe ColdFusion8、9版本中存在一处目录穿越漏洞...
2010年8月31日 10:09CVE-2022-43769: Hitachi Pentaho Business Analytics Server – Remote Code Execution
漏洞标题 CVE-2022-43769: Hitachi Pentaho Business Analytics Server - Remote Code Execution 漏洞描述 Hitachi Pentaho Business Analytics Server prior to versions 9.4.0.1 and 9.3.0.2,...
2022年5月28日 20:06CVE-2022-29014: Razer Sila Gaming Router 2.0.441_api-2.0.418 – Local File Inclusion
漏洞标题 CVE-2022-29014: Razer Sila Gaming Router 2.0.441_api-2.0.418 - Local File Inclusion 漏洞描述 Razer Sila Gaming Router 2.0.441_api-2.0.418 is vulnerable to local file inclu...
2022年1月5日 18:42Apache Solr反序列化漏洞(CVE-2019-0192)
漏洞标题 Apache Solr反序列化漏洞(CVE-2019-0192) 漏洞描述 ApacheSolr是一个独立的企业级搜索应用服务器,它对外提供类似于Web-service的API接口。用户可以通过http请求,向搜索引擎服务器提...
2019年6月15日 02:56CVE-2024-53900: Mongoose < 8.8.3 - Remote Code Execution
漏洞标题 CVE-2024-53900: Mongoose < 8.8.3 - Remote Code Execution 漏洞描述 Mongoose before 8.8.3 can improperly use $where in match, leading to search injection. PoC代码
2024年12月11日 17:54CVE-2025-4008: MeteoBridge <= 6.1 - Remote Code Execution
漏洞标题 CVE-2025-4008: MeteoBridge <= 6.1 - Remote Code Execution 漏洞描述 The Meteobridge web interface let meteobridge administrator manage their weather station data collect...
2025年1月13日 17:10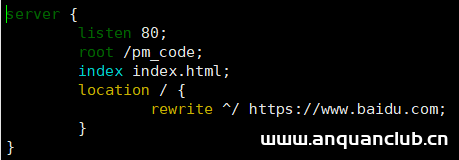
Nginx Rewrite使用场景及代码案例详解_nginx
这篇文章主要介绍了Nginx Rewrite使用场景及代码案例详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 Nginx Rewrite使用场景 1.URL地...
2023年7月19日 21:05
继英伟达后,三星190GB机密数据遭同一黑客组织泄露
据外媒报道,上周五,距Lapsus$从Nvidia那里窃取1TB机密数据还未过几日(黑客威胁英伟达解除挖矿锁,否则泄露源代码等机密数据),该黑客组织又发布了窃取自韩国电子巨头三星的190GB机密数据,...
2022年3月10日 23:40CVE-2019-9193: PostgreSQL 9.3-12.3 Authenticated Remote Code Execution
漏洞标题 CVE-2019-9193: PostgreSQL 9.3-12.3 Authenticated Remote Code Execution 漏洞描述 In PostgreSQL 9.3 through 11.2, the "COPY TO/FROM PROGRAM" function allows superu...
2019年8月17日 16:08CVE-2018-17207: WordPress Duplicator Plugin < 1.2.42 - Arbitrary Code Execution
漏洞标题 CVE-2018-17207: WordPress Duplicator Plugin < 1.2.42 - Arbitrary Code Execution 漏洞描述 An issue was discovered in Snap Creek Duplicator before 1.2.42. By accessing le...
2018年8月31日 18:39CVE-2025-4427: Ivanti Endpoint Manager Mobile – Unauthenticated Remote Code Execution
漏洞标题 CVE-2025-4427: Ivanti Endpoint Manager Mobile - Unauthenticated Remote Code Execution 漏洞描述 An authentication bypass in Ivanti Endpoint Manager Mobile allowing attacker...
2025年3月22日 08:52CVE-2021-24970: WordPress All-In-One Video Gallery <2.5.0 - Local File Inclusion
漏洞标题 CVE-2021-24970: WordPress All-In-One Video Gallery <2.5.0 - Local File Inclusion 漏洞描述 WordPress All-in-One Video Gallery plugin before 2.5.0 is susceptible to local...
2021年3月30日 21:25
详解Linux环境变量配置全攻略_Linux
这篇文章主要介绍了Linux环境变量配置全攻略,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 在自定义安装软件的时...
2024年6月20日 20:25CVE-2023-4521: Import XML and RSS Feeds < 2.1.5 - Unauthenticated RCE
漏洞标题 CVE-2023-4521: Import XML and RSS Feeds < 2.1.5 - Unauthenticated RCE 漏洞描述 The Import XML and RSS Feeds WordPress plugin before 2.1.5 allows unauthenticated attacke...
2023年12月25日 12:43
2026年9月19日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

