
最新发布第286页

CVE-2018-15517: D-Link Central WifiManager – Server-Side Request Forgery
漏洞标题 CVE-2018-15517: D-Link Central WifiManager - Server-Side Request Forgery 漏洞描述 D-Link Central WifiManager is susceptible to server-side request forgery. The MailConnect...
 2018年10月4日 08:39
CVE-2021-3654: Nova noVNC – Open Redirect
漏洞标题 CVE-2021-3654: Nova noVNC - Open Redirect 漏洞描述 Nova noVNC contains an open redirect vulnerability. An attacker can redirect a user to a malicious site and possibly obt...
2021年9月2日 02:17CVE-2012-0981: phpShowtime 2.0 – Directory Traversal
漏洞标题 CVE-2012-0981: phpShowtime 2.0 - Directory Traversal 漏洞描述 A directory traversal vulnerability in phpShowtime 2.0 allows remote attackers to list arbitrary directories ...
2012年5月25日 11:25CVE-2015-7297: Joomla! Core SQL Injection
漏洞标题 CVE-2015-7297: Joomla! Core SQL Injection 漏洞描述 A SQL injection vulnerability in Joomla! 3.2 before 3.4.4 allows remote attackers to execute arbitrary SQL commands. PoC...
2015年12月8日 00:58
使用rpm安装指定版本docker(1.12.6)的详细步骤_docker
为了防止安装高版本的docker引发的错误,需要安装1.12.6版本的docker,下面小编给大家带来了使用rpm安装指定版本的docker(1.12.6)的步骤,感兴趣的朋友一起看看吧 一.原因 如果系统是Centos7.3,...
2022年6月25日 20:34CVE-2017-3131: FortiOS 5.4.0 to 5.6.0 – Cross-Site Scripting
漏洞标题 CVE-2017-3131: FortiOS 5.4.0 to 5.6.0 - Cross-Site Scripting 漏洞描述 A Cross-Site Scripting vulnerability in Fortinet FortiOS versions 5.4.0 through 5.4.4 and 5.6.0 allow...
2017年8月27日 13:13CVE-2023-23488: WordPress Paid Memberships Pro <2.9.8 - Blind SQL Injection
漏洞标题 CVE-2023-23488: WordPress Paid Memberships Pro <2.9.8 - Blind SQL Injection 漏洞描述 WordPress Paid Memberships Pro plugin before 2.9.8 contains a blind SQL injection v...
2023年6月12日 03:48CVE-2017-16894: Laravel .env 配置文件泄露
漏洞标题 CVE-2017-16894: Laravel .env 配置文件泄露 漏洞描述 Laravel Framework是Taylor Otwell软件开发者开发的一款基于PHP的Web应用程序开发框架。 Laravel framework 5.5.21及之前的版本...
2017年8月9日 08:36CVE-2021-25161: Aruba Instant Access Point (IAP) – Cross-Site Scripting
漏洞标题 CVE-2021-25161: Aruba Instant Access Point (IAP) - Cross-Site Scripting 漏洞描述 A remote cross-site scripting (xss) vulnerability was discovered in some Aruba Instant Acc...
2021年3月19日 12:05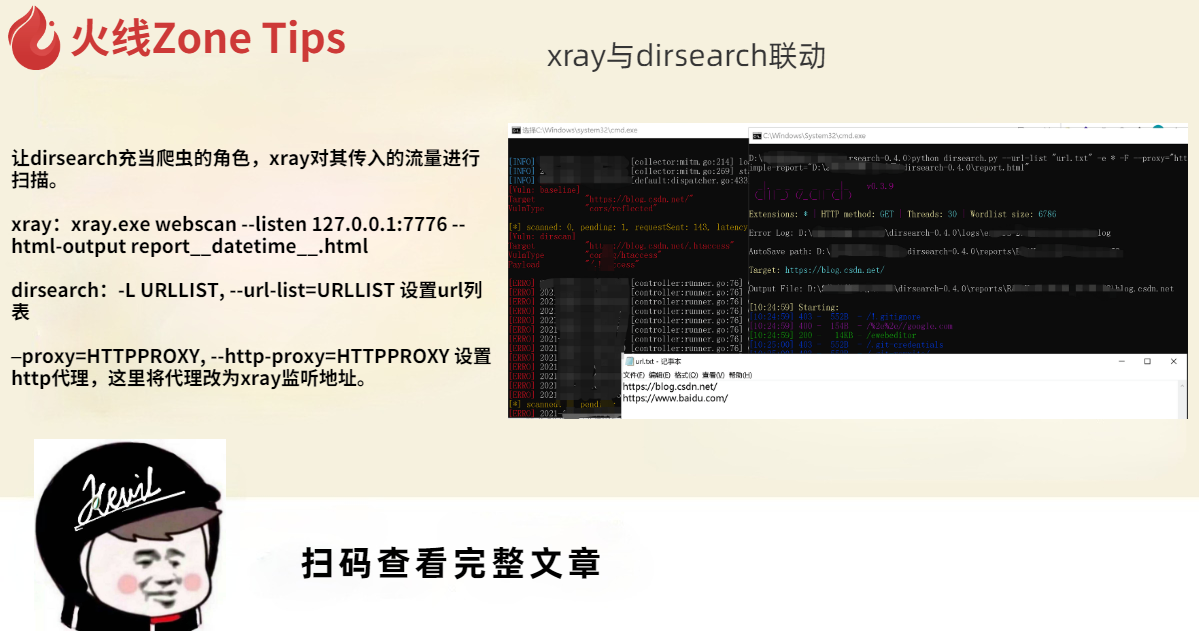
xray与dirsearch联动
让dirsearch充当爬虫的角色,xray对其传入的流量进行扫描。 xray:xray.exe webscan --listen 127.0.0.1:7776 --html-output reportdatetime.html dirsearch:-L URLLIST, --url-list=URLLIST ...
2022年3月10日 23:36CVE-2023-40755: PHPJabbers Callback Widget v1.0 – Cross-Site Scripting
漏洞标题 CVE-2023-40755: PHPJabbers Callback Widget v1.0 - Cross-Site Scripting 漏洞描述 There is a Cross Site Scripting (XSS) vulnerability in the "theme" parameter of p...
2023年5月31日 20:44CVE-2023-40750: PHPJabbers Yacht Listing Script v1.0 – Cross-Site Scripting
漏洞标题 CVE-2023-40750: PHPJabbers Yacht Listing Script v1.0 - Cross-Site Scripting 漏洞描述 There is a Cross Site Scripting (XSS) vulnerability in the "action" paramete...
2023年7月16日 13:19CVE-2020-20300: WeiPHP 5.0 – SQL Injection
漏洞标题 CVE-2020-20300: WeiPHP 5.0 - SQL Injection 漏洞描述 WeiPHP 5.0 contains a SQL injection vulnerability via the wp_where function. An attacker can possibly obtain sensitive ...
2020年4月10日 12:49CVE-2016-1000146: WordPress Pondol Form to Mail <=1.1 - Cross-Site Scripting
漏洞标题 CVE-2016-1000146: WordPress Pondol Form to Mail <=1.1 - Cross-Site Scripting 漏洞描述 WordPress Pondol Form to Mail 1.1 and before contains a reflected cross-site scrip...
2016年8月20日 08:20CVE-2023-4490: WordPress Job Portal < 2.0.6 - SQL Injection
漏洞标题 CVE-2023-4490: WordPress Job Portal < 2.0.6 - SQL Injection 漏洞描述 The WP Job Portal WordPress plugin before 2.0.6 does not sanitise and escape the city parameter bef...
2023年2月7日 00:27CVE-2025-9196: Trinity Audio <= 5.21.0 - Information Exposure
漏洞标题 CVE-2025-9196: Trinity Audio <= 5.21.0 - Information Exposure 漏洞描述 The Trinity Audio Text to Speech AI audio player to convert content into audio plugin for WordPre...
2025年11月22日 15:36
2026年11月16日 11:45
2026年11月15日 11:45
2026年11月14日 11:45
2026年11月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

