
最新发布第287页
详解Tomcat出现404的解决方法_Tomcat
这篇文章主要介绍了详解Tomcat出现404的解决方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 Tomcat测试出现40...
 2023年7月10日 20:20

bugbounty技巧聚合20211009
漏洞报告 【Kubernetes 1000刀】用于 kube-apiserver cloudprovider 场景的 SSRF http://hackerone.com/reports/941178 挖洞技巧 1、浅谈云上攻防--SSRF漏洞带来的新威胁 http://mp.weixin.qq.c...
2022年3月10日 23:37
Adobe ColdFusion upload.cfm 任意文件上传漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 Adobe ColdFusion upload.cfm 任意文件上传漏洞 Coldfusion最早是由Allaire公司开发的一种应用服务器平台,其运行的CFML(ColdFusionMa...
2026年2月13日 12:53
zabbix 4.04 安装文档教程详解(基于CentOS 7.6)_zabbix
这篇文章主要介绍了基于CentOS 7.6系统zabbix 4.04 安装文档,本文分步骤给大家介绍的非常详细,具有一定的参考借鉴价值 ,需要的朋友可以参考下 1 安装前准备: 1.1 &nb...
2024年7月3日 21:44
CVE-2021-24657: Limit Login Attempts WordPress – Stored Cross-site Scripting
漏洞标题 CVE-2021-24657: Limit Login Attempts WordPress - Stored Cross-site Scripting 漏洞描述 Limit Login Attempts WordPress plugin < 4.0.50 contains a stored cross-site script...
2021年9月18日 23:58CVE-2022-0864: UpdraftPlus < 1.22.9 - Cross-Site Scripting
漏洞标题 CVE-2022-0864: UpdraftPlus < 1.22.9 - Cross-Site Scripting 漏洞描述 The plugin does not sanitise and escape the updraft_interval parameter before outputting it back in ...
2022年5月25日 18:01Linux删除文件不同方法效率对比_Linux
这篇文章主要介绍了Linux删除文件不同方法效率对比,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 测试一下Linux下面删除大量文件的效率...
2023年6月30日 20:40CVE-2022-24706: CouchDB Erlang Distribution – Remote Command Execution
漏洞标题 CVE-2022-24706: CouchDB Erlang Distribution - Remote Command Execution 漏洞描述 In Apache CouchDB prior to 3.2.2, an attacker can access an improperly secured default inst...
2022年6月25日 13:09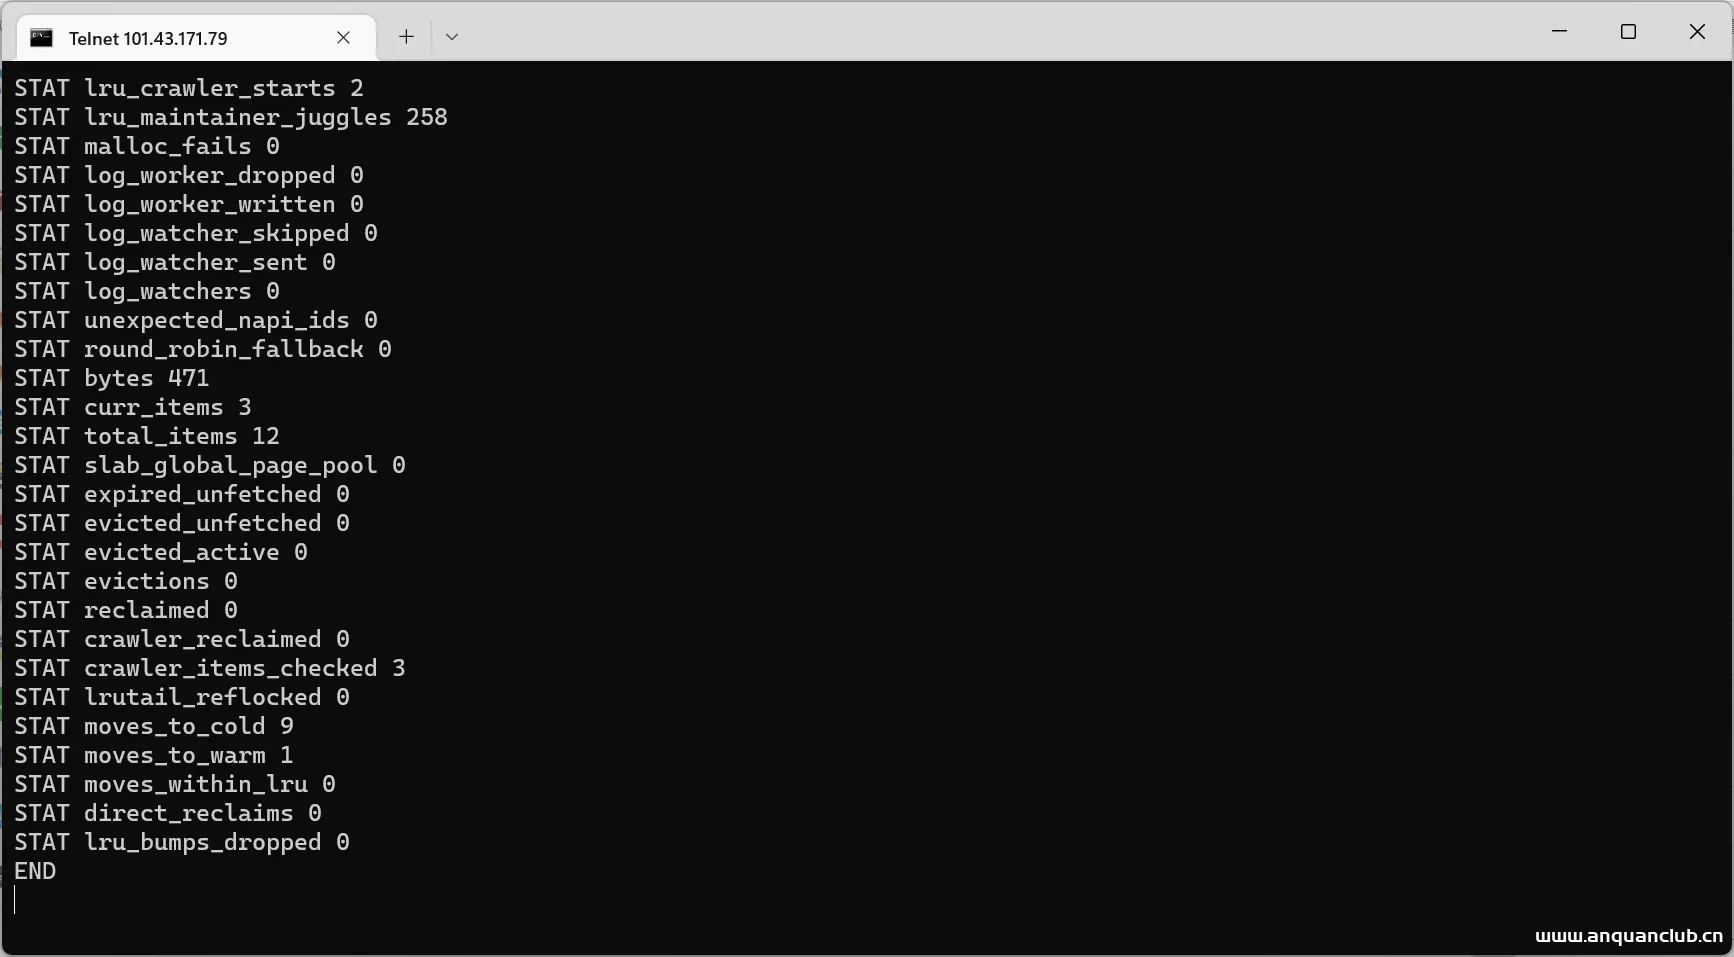
linux memcached未授权访问漏洞,Memcache未授权访问漏洞利用及修复
漏洞简介 漏洞名称:Memcache未授权访问漏洞 漏洞描述:memcache未授权访问漏洞,默认的 11211 端口不需要密码即可访问,攻击者可获取数据库中信息,造成严重的信息泄露。 漏洞成因:由于memcac...

 2023年1月13日 19:07
CVE-2024-40711: Veeam Backup & Replication – Unauthenticated
漏洞标题 CVE-2024-40711: Veeam Backup & Replication - Unauthenticated 漏洞描述 A deserialization of untrusted data vulnerability with a malicious payload can allow an unauthent...
2024年2月4日 07:09Linux修改主机名命令详解_Linux
在本篇文章里小编给大家整理的关于Linux修改主机名命令的知识点详解,有兴趣的朋友可以参考学习下。 Linux修改主机名命令 1、如果只需要临时更改主机名,可以使用hostname命令。 sudo hostname ...
2024年5月24日 20:45CVE-2012-4242: WordPress Plugin MF Gig Calendar 0.9.2 – Cross-Site Scripting
漏洞标题 CVE-2012-4242: WordPress Plugin MF Gig Calendar 0.9.2 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in the MF Gig Calendar plugin 0.9.2 for WordPres...
2012年7月6日 23:03CVE-2022-1020: WordPress WooCommerce <3.1.2 - Arbitrary Function Call
漏洞标题 CVE-2022-1020: WordPress WooCommerce <3.1.2 - Arbitrary Function Call 漏洞描述 WordPress WooCommerce plugin before 3.1.2 does not have authorisation and CSRF checks in ...
2022年12月18日 20:20CVE-2020-28188: TerraMaster TOS – Unauthenticated Remote Command Execution
漏洞标题 CVE-2020-28188: TerraMaster TOS - Unauthenticated Remote Command Execution 漏洞描述 TerraMaster TOS <= 4.2.06 is susceptible to a remote code execution vulnerability wh...
2020年4月22日 11:09CVE-2018-7192: osTicket < 1.10.2 - Cross-Site Scripting
漏洞标题 CVE-2018-7192: osTicket < 1.10.2 - Cross-Site Scripting 漏洞描述 Cross-site scripting (XSS) vulnerability in /ajax.php/form/help-topic in Enhancesoft osTicket before 1....
2018年11月21日 11:28
武装Google浏览器–在SRC挖掘常用的插件分享
前言 俗话说的好,工欲善其事,必先利其器。为了方便我们舒舒服服的挖掘SRC,已经有了很多工具方便我们使用,但是在一遍遍的挖掘中,总体操作都是一样的,有没有什么工具或者插件可以避免这些重...
2024年2月2日 20:45
2026年10月20日 11:45
2026年10月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

