
最新发布第288页

CVE-2021-31602: Hitachi Vantara Pentaho/Business Intelligence Server – Authentication Bypass
漏洞标题 CVE-2021-31602: Hitachi Vantara Pentaho/Business Intelligence Server - Authentication Bypass 漏洞描述 Hitachi Vantara Pentaho through 9.1 and Pentaho Business Intelligence...
 2021年3月23日 16:28
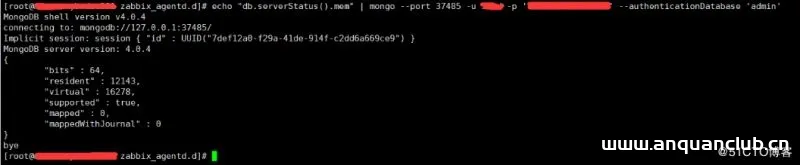
Zabbix3.4监控mongodb数据库状态的方法_zabbix
mongodb有db.serverStatus()命令,可以查看mongodb的运行状态,那么zabbix就可以调用这个命令实现mongodb的监控。这篇文章主要介绍了Zabbix3.4监控mongodb状态的方法,需要的朋友可以参考下 mong...
2026年4月17日 11:46
[极客大挑战 2019]Knife – buu刷题笔记
我家菜刀丢了,你能帮我找一下么 一句话木马也在这eval($_POST['Syc']); 现在的问题是木马有了,不知道文件名和路径,尝试目录扫描之后,居然只有一个index.php 按照ctf的尿性,玩的就是脑回路...

 2022年4月14日 15:47
CVE-2022-25084: TOTOLink T6 V5.9c.4085_B20190428 Command Injection
漏洞标题 CVE-2022-25084: TOTOLink T6 V5.9c.4085_B20190428 Command Injection 漏洞描述 TOTOLink 多个设备 download.cgi文件存在远程命令执行漏洞,攻击者通过构造特殊的请求可以获取服务器...
2022年6月14日 02:10CVE-2021-24176: WordPress JH 404 Logger <=1.1 - Cross-Site Scripting
漏洞标题 CVE-2021-24176: WordPress JH 404 Logger <=1.1 - Cross-Site Scripting 漏洞描述 WordPress JH 404 Logger plugin through 1.1 contains a cross-site scripting vulnerability. ...
2021年11月19日 23:01CVE-2014-8739: WordPress Sexy Contact Form (<= 0.9.7) - Arbitrary File Upload
漏洞标题 CVE-2014-8739: WordPress Sexy Contact Form (<= 0.9.7) - Arbitrary File Upload 漏洞描述 Unrestricted file upload vulnerability in server/php/UploadHandler.php in the jQu...
2014年10月28日 10:43CVE-2021-24300: WordPress WooCommerce <1.13.22 - Cross-Site Scripting
漏洞标题 CVE-2021-24300: WordPress WooCommerce <1.13.22 - Cross-Site Scripting 漏洞描述 WordPress WooCommerce before 1.13.22 contains a reflected cross-site scripting vulnerabil...
2021年6月21日 04:54CVE-2023-30210: OURPHP <= 7.2.0 - Cross Site Scripting
漏洞标题 CVE-2023-30210: OURPHP <= 7.2.0 - Cross Site Scripting 漏洞描述 OURPHP <= 7.2.0 is vulnerable to Cross Site Scripting (XSS) via /client/manage/ourphp_tz.php. PoC代码
2023年1月5日 19:39CVE-2018-8719: WordPress WP Security Audit Log 3.1.1 – Information Disclosure
漏洞标题 CVE-2018-8719: WordPress WP Security Audit Log 3.1.1 - Information Disclosure 漏洞描述 WordPress WP Security Audit Log 3.1.1 plugin is susceptible to information disclosur...
2018年9月21日 14:17(CVE-2020-5410) Spring Cloud Config 目录遍历漏洞
漏洞标题 (CVE-2020-5410) Spring Cloud Config 目录遍历漏洞 漏洞描述 (CVE-2020-5410) Spring Cloud Config 目录遍历漏洞 PoC代码 暂无
2020年8月30日 22:34CVE-2018-19439: Oracle Secure Global Desktop Administration Console 4.4 – Cross-Site Scripting
漏洞标题 CVE-2018-19439: Oracle Secure Global Desktop Administration Console 4.4 - Cross-Site Scripting 漏洞描述 Oracle Secure Global Desktop Administration Console 4.4 contains a ...
2018年6月7日 15:04AtMail 6.5.0反射型XSS漏洞(CVE-2022-30776)
漏洞标题 AtMail 6.5.0反射型XSS漏洞(CVE-2022-30776) 漏洞描述 AtMail是一个开源的WebMail客户端。它提供“清爽”的Ajax Webmail界面,支持通信录管理,并且支持IMAP。AtMail存在过滤不完全的...
2022年1月3日 23:01CVE-2019-7275: Optergy Proton/Enterprise Building Management System – Open Redirect
漏洞标题 CVE-2019-7275: Optergy Proton/Enterprise Building Management System - Open Redirect 漏洞描述 Optergy Proton/Enterprise Building Management System contains an open redirect...
2019年7月19日 15:43
bugbounty技巧聚合20211217
漏洞报告 【Kubernetes】#1398617 Broken Github Link Used in deployment docs of 'github.com/kubernetes/kompose' http://hackerone.com/reports/1398617 【Kubernetes】谷歌存储桶接管,加...
2022年4月1日 18:36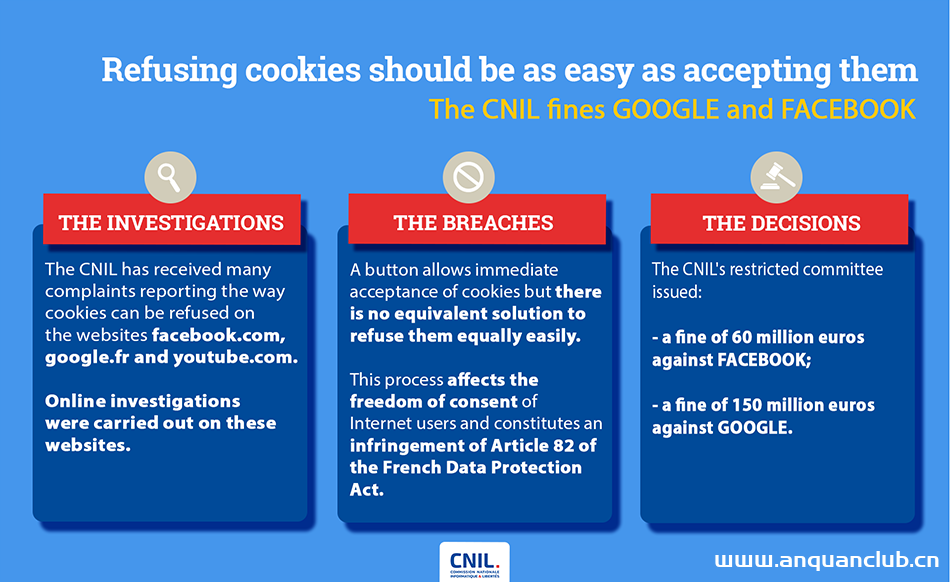
法国罚谷歌脸书共2.1亿欧元,因用户无法简单拒绝Cookie
上周,法国数据保护监管机构国家信息自由委员会(CNIL)对Facebook和谷歌分别处以了1.5亿欧元和6000万欧元的罚款,因为它们违反了《法国数据保护法》,未能为用户提供拒绝Cookie的简单方式。CNI...
2022年3月10日 23:39Adobe Commerce/Magento SessionReaper /customer/address_file/upload 文件上传漏洞(CVE-2025-54236)
漏洞标题 Adobe Commerce/Magento SessionReaper /customer/address_file/upload 文件上传漏洞(CVE-2025-54236) 漏洞描述 Adobe Commerce是一款由Adobe公司开发的电子商务平台,广泛应用于全...
2025年6月17日 09:39
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

