
最新发布第28页

CVE-2020-26413: Gitlab CE/EE 13.4 – 13.6.2 – Information Disclosure
漏洞标题 CVE-2020-26413: Gitlab CE/EE 13.4 - 13.6.2 - Information Disclosure 漏洞描述 GitLab CE and EE 13.4 through 13.6.2 is susceptible to Information disclosure via GraphQL. Use...
 2020年6月30日 05:37
CVE-2021-24285: WordPress Car Seller – Auto Classifieds Script – SQL Injection
漏洞标题 CVE-2021-24285: WordPress Car Seller - Auto Classifieds Script - SQL Injection 漏洞描述 The request_list_request AJAX call of the Car Seller - Auto Classifieds Script Word...
2021年11月7日 10:37
docker compose自定义网络实现固定容器ip地址_docker
这篇文章主要介绍了docker compose自定义网络实现固定容器ip地址,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 ...
2024年6月14日 20:42CVE-2024-8517: SPIP BigUp Plugin – Remote Code Execution
漏洞标题 CVE-2024-8517: SPIP BigUp Plugin - Remote Code Execution 漏洞描述 SPIP before 4.3.2, 4.2.16, and 4.1.18 is vulnerable to a command injection issue. A remote and unauthenti...
2024年12月19日 03:29CVE-2022-31793: muhttpd <=1.1.5 - Local Inclusion
漏洞标题 CVE-2022-31793: muhttpd <=1.1.5 - Local Inclusion 漏洞描述 muhttpd 1.1.5 and before are vulnerable to unauthenticated local file inclusion. The vulnerability allows ret...
2022年1月22日 23:53CVE-2024-9234: GutenKit <= 2.1.0 - Arbitrary File Upload
漏洞标题 CVE-2024-9234: GutenKit <= 2.1.0 - Arbitrary File Upload 漏洞描述 The GutenKit Page Builder Blocks, Patterns, and Templates for Gutenberg Block Editor plugin for WordPr...
2024年5月30日 21:31CVE-2017-3506: Oracle Fusion Middleware Weblogic Server – Remote OS Command Execution
漏洞标题 CVE-2017-3506: Oracle Fusion Middleware Weblogic Server - Remote OS Command Execution 漏洞描述 The Oracle WebLogic Server component of Oracle Fusion Middleware (Web Servic...
2017年1月18日 12:55CVE-2015-4694: WordPress Zip Attachments <= 1.1.4 - Arbitrary File Retrieval
漏洞标题 CVE-2015-4694: WordPress Zip Attachments <= 1.1.4 - Arbitrary File Retrieval 漏洞描述 WordPress zip-attachments plugin allows arbitrary file retrieval as it does not ch...
2015年8月17日 04:08CVE-2025-49132: Pterodactyl Panel – Remote Code Execution
漏洞标题 CVE-2025-49132: Pterodactyl Panel - Remote Code Execution 漏洞描述 Pterodactyl is a free, open-source game server management panel. Using the /locales/locale.json with the...
2025年12月10日 10:11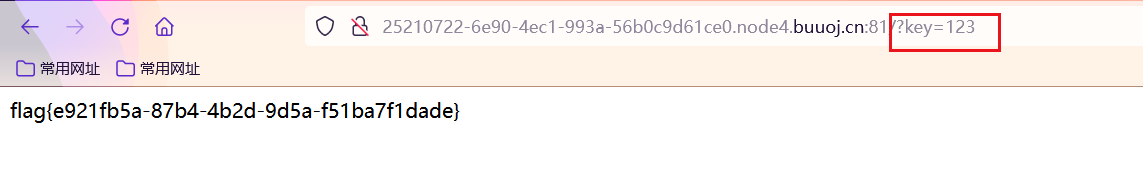
[ACTF2020 新生赛]BackupFile – buu刷题笔记
Try to find out source file! 意思就是要进行目录扫描,获取源文件呗、 利用dirsearch进行扫描,可以获取到一堆.bak的备份文件,我们打开这个index.php.bak,可以发现一个简单的代码审计 <?...

 2023年1月13日 20:01
CVE-2024-1512: MasterStudy LMS WordPress Plugin <= 3.2.5 - SQL Injection
漏洞标题 CVE-2024-1512: MasterStudy LMS WordPress Plugin <= 3.2.5 - SQL Injection 漏洞描述 The MasterStudy LMS WordPress Plugin for Online Courses and Education plugin for WordP...
2024年8月17日 20:13CVE-2025-2127: JoomlaUX JUX Real Estate 3.4.0 – Reflected XSS
漏洞标题 CVE-2025-2127: JoomlaUX JUX Real Estate 3.4.0 - Reflected XSS 漏洞描述 A vulnerability was found in JoomlaUX JUX Real Estate 3.4.0 on Joomla. It has been classified as pro...
2025年11月18日 03:11
解析阿里云centos7服务器nginx配置及常见问题解答_nginx
这篇文章主要介绍了阿里云centos7服务器nginx配置及常见问题解答,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 前言: 本文参考了jackyzm的博客...
2023年10月7日 20:13CVE-2021-46072: Vehicle Service Management System 1.0 – Stored Cross Site Scripting
漏洞标题 CVE-2021-46072: Vehicle Service Management System 1.0 - Stored Cross Site Scripting 漏洞描述 Vehicle Service Management System 1.0 contains a stored cross-site scripting v...
2021年4月10日 16:34CVE-2012-2371: WP-FaceThumb 0.1 – Cross-Site Scripting
漏洞标题 CVE-2012-2371: WP-FaceThumb 0.1 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in index.php in the WP-FaceThumb plugin 0.1 for WordPress allows remot...
2012年11月2日 15:37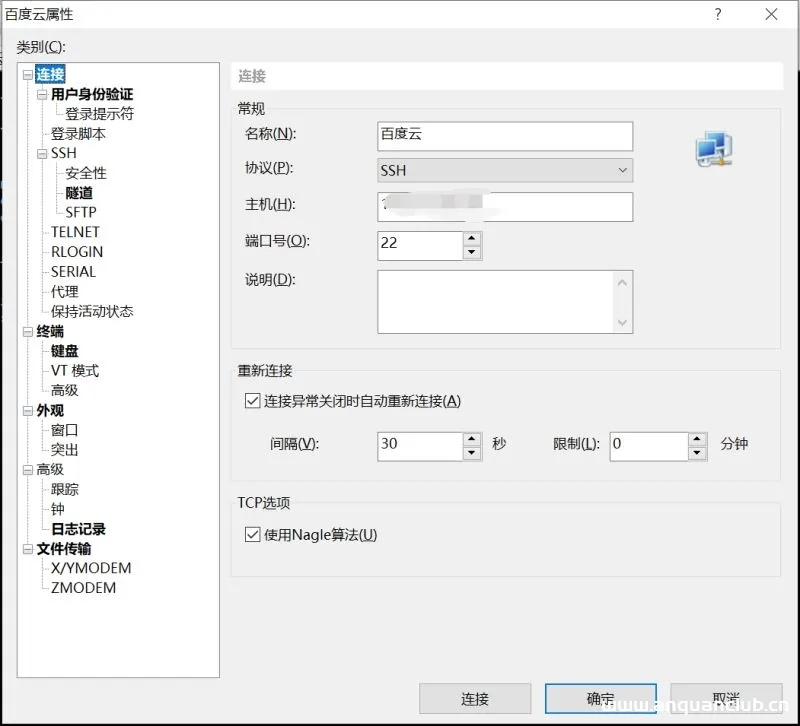
xshell 远程登陆CentOS7 免密登陆的思路详解_Linux
这篇文章主要介绍了xshell 远程登陆CentOS7 免密登陆的思路,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 首先说一下大体的思路: 1. 以密码登陆CentOS系统 2. 配...
2026年10月28日 11:45
2026年10月31日 11:45
2026年10月30日 11:45
2026年10月29日 11:46
2026年10月28日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

