
最新发布第291页

CVE-2023-5559: 10Web Booster < 2.24.18 - Unauthenticated Arbitrary Option Deletion
漏洞标题 CVE-2023-5559: 10Web Booster < 2.24.18 - Unauthenticated Arbitrary Option Deletion 漏洞描述 The 10Web Booster WordPress plugin before 2.24.18 does not validate the opti...
 2023年2月12日 03:44
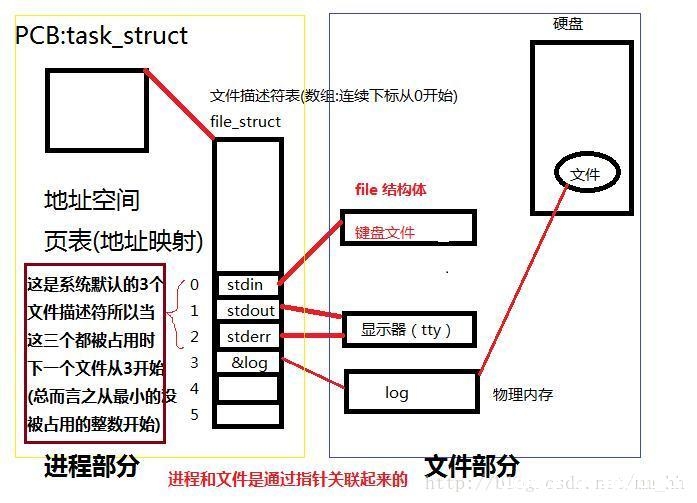
Linux的文件描述符、文件指针、索引节点详情_Linux
这篇文章主要对Linux的文件描述符、文件指针、索引节点详情介绍,感兴趣和需要的朋友可以参考下文 目录Linux--文件描述符、文件指针、索引节点一、Linux —— 文件描述符1、文件描述符 Fd2、系...
2022年6月15日 22:45
[极客大挑战 2019]Knife – buu刷题笔记
我家菜刀丢了,你能帮我找一下么 一句话木马也在这eval($_POST['Syc']); 现在的问题是木马有了,不知道文件名和路径,尝试目录扫描之后,居然只有一个index.php 按照ctf的尿性,玩的就是脑回路...

 2022年4月14日 15:47
CVE-2022-4301: WordPress Sunshine Photo Cart <2.9.15 - Cross-Site Scripting
漏洞标题 CVE-2022-4301: WordPress Sunshine Photo Cart <2.9.15 - Cross-Site Scripting 漏洞描述 WordPress Sunshine Photo Cart plugin before 2.9.15 contains a cross-site scripting ...
2022年12月4日 23:53CVE-2023-4521: Import XML and RSS Feeds < 2.1.5 - Unauthenticated RCE
漏洞标题 CVE-2023-4521: Import XML and RSS Feeds < 2.1.5 - Unauthenticated RCE 漏洞描述 The Import XML and RSS Feeds WordPress plugin before 2.1.5 allows unauthenticated attacke...
2023年12月25日 12:43CVE-2022-22956: VMware Workspace ONE Access – Authentication Bypass
漏洞标题 CVE-2022-22956: VMware Workspace ONE Access - Authentication Bypass 漏洞描述 VMware Workspace ONE Access has two authentication bypass vulnerabilities (CVE-2022-22955 &...
2022年3月27日 03:15
苹果暂停在俄罗斯的所有产品销售,停止出口并限制Apple Pay
自俄乌冲突爆发,越来越多西方企业加入了制裁俄罗斯的行列之中。苹果公司也于周二宣布,鉴于当前俄乌局势,已决定停止在俄罗斯销售所有产品。此外,苹果还限制了俄罗斯用户的Apple Pay和其他服...
2022年3月10日 23:40Atlassian Jira 模板注入漏洞(CVE-2019-11581)
漏洞标题 Atlassian Jira 模板注入漏洞(CVE-2019-11581) 漏洞描述 Atlassian JIRA Server和JIRA Data Center中存在安全漏洞。多个版本受到影响。 PoC代码 暂无
2019年10月4日 20:13CVE-2025-64446: FortiWeb – Authentication Bypass
漏洞标题 CVE-2025-64446: FortiWeb - Authentication Bypass 漏洞描述 A relative path traversal vulnerability in Fortinet FortiWeb 8.0.0 through 8.0.1, FortiWeb 7.6.0 through 7.6.4, F...
2025年7月24日 07:23CVE-2024-49757: Zitadel – User Registration Bypass
漏洞标题 CVE-2024-49757: Zitadel - User Registration Bypass 漏洞描述 The open-source identity infrastructure software Zitadel allows administrators to disable the user self-registr...
2024年2月5日 13:18
Linux 删除特殊字符文件名或目录的方法_Linux
这篇文章主要介绍了Linux 删除特殊字符文件名或目录,需要的朋友可以参考下 通过文件的inode号删除文件 先用ls -i 找出要删除文件的inode 号 ls -i |grep xxxxxx|awk '{print $2}'|xargs -i rm -...
2026年3月4日 11:49CVE-2010-1217: Joomla! Component & Plugin JE Tooltip 1.0 – Local File Inclusion
漏洞标题 CVE-2010-1217: Joomla! Component & Plugin JE Tooltip 1.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the JE Form Creator (com_jeformcr) comp...
2010年8月30日 17:26CVE-2024-58136: Yii2 PHP Framework < 2.0.52 - Remote Code Execution
漏洞标题 CVE-2024-58136: Yii2 PHP Framework < 2.0.52 - Remote Code Execution 漏洞描述 Yii2 PHP Framework before 2.0.52 is vulnerable to remote code execution via improper valida...
2024年8月11日 13:56CVE-2021-24510: WordPress MF Gig Calendar <=1.1 - Cross-Site Scripting
漏洞标题 CVE-2021-24510: WordPress MF Gig Calendar <=1.1 - Cross-Site Scripting 漏洞描述 WordPress MF Gig Calendar plugin 1.1 and prior contains a reflected cross-site scripting...
2021年10月25日 12:16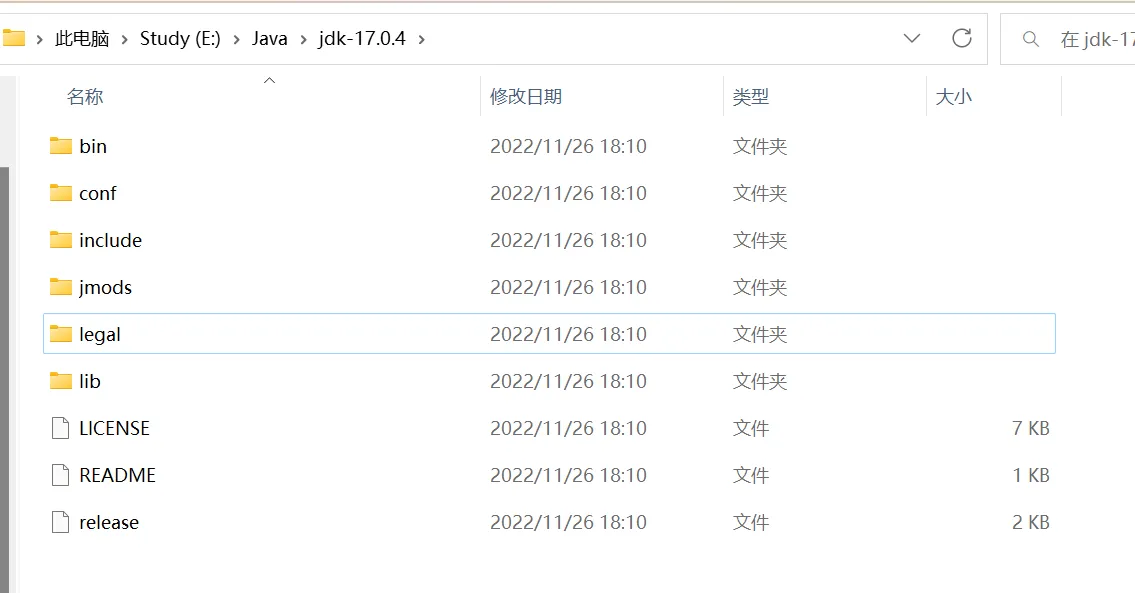
java11以上高版本没有jre文件夹 jre文件夹设置
1、安装jdk17后,发现jdk17并没有自动安装jre环境,但是很多基于java的开发工具,是需要配置jre路径的。 2.其实jdk17的安装包里是自带jre的,只不过没有自动安装,手动安装一下就可以了。 输入c...
2023年1月13日 19:36CVE-2023-4174: mooSocial 3.1.6 – Reflected Cross Site Scripting
漏洞标题 CVE-2023-4174: mooSocial 3.1.6 - Reflected Cross Site Scripting 漏洞描述 A vulnerability has been found in mooSocial mooStore 3.1.6 and classified as problematic. Affected...
2023年10月4日 21:46
2026年11月8日 11:45
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

