
最新发布第295页
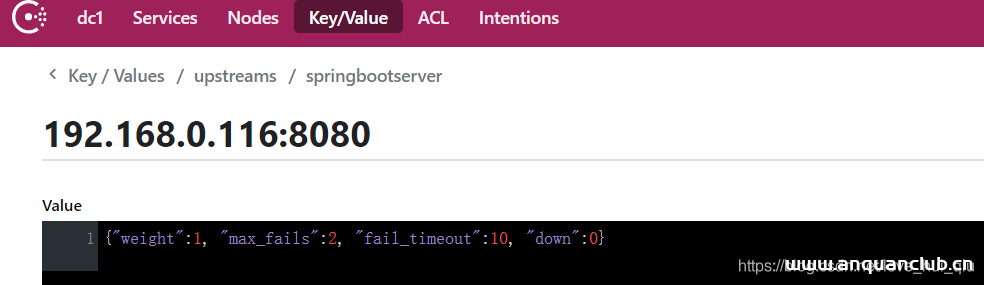
Nginx + consul + upsync 完成动态负载均衡的方法详解_nginx
这篇文章主要介绍了Nginx + consul + upsync 完成动态负载均衡,需要的朋友可以参考下 目录前置知识DNS域名解析过程 外网映射 nginx 核心知识什么是nginx应用场景名词解释Nginx + cons...
 2023年3月6日 21:03

CVE-2018-12998: Zoho manageengine – Cross-Site Scripting
漏洞标题 CVE-2018-12998: Zoho manageengine - Cross-Site Scripting 漏洞描述 Zoho manageengine is vulnerable to reflected cross-site scripting. This impacts Zoho ManageEngine Netflow...
2018年7月7日 02:19Cacti CVE-2023-39361 SQL注入漏洞
漏洞标题 Cacti CVE-2023-39361 SQL注入漏洞 漏洞描述 Cacti CVE-2023-39361 SQL注入漏洞 日期: 2024-02-07 | 影响软件: Cacti | PoC代码 暂无
2023年2月3日 18:28CVE-2021-39433: BIQS IT Biqs-drive v1.83 Local File Inclusion
漏洞标题 CVE-2021-39433: BIQS IT Biqs-drive v1.83 Local File Inclusion 漏洞描述 A local file inclusion vulnerability exists in version BIQS IT Biqs-drive v1.83 and below when sendi...
2021年8月18日 13:49CVE-2022-33198: WordPress Accordions – Unauthenticated Settings Update
漏洞标题 CVE-2022-33198: WordPress Accordions - Unauthenticated Settings Update 漏洞描述 Unauthenticated WordPress Options Change vulnerability in Biplob Adhikari's Accordions...
2022年11月16日 19:30Atlassian Confluence /json/setup-restore.action 文件上传漏洞(CVE-2023-22518)
漏洞标题 Atlassian Confluence /json/setup-restore.action 文件上传漏洞(CVE-2023-22518) 漏洞描述 Atlassian Confluence是一款企业知识管理与协作软件。该漏洞存在于Atlassian Confluence...
2023年4月21日 05:18CVE-2021-44910: SpringBlade – Information Leakage
漏洞标题 CVE-2021-44910: SpringBlade - Information Leakage 漏洞描述 SpringBlade is a comprehensive project upgraded and optimized from a commercial-grade project, featuring both a ...
2021年11月4日 14:51CVE-2019-14974: SugarCRM Enterprise 9.0.0 – Cross-Site Scripting
漏洞标题 CVE-2019-14974: SugarCRM Enterprise 9.0.0 - Cross-Site Scripting 漏洞描述 SugarCRM Enterprise 9.0.0 contains a cross-site scripting vulnerability via mobile/error-not-supp...
2019年2月25日 00:46CVE-2014-3120: ElasticSearch v1.1.1/1.2 RCE
漏洞标题 CVE-2014-3120: ElasticSearch v1.1.1/1.2 RCE 漏洞描述 The default configuration in Elasticsearch before 1.2 enables dynamic scripting, which allows remote attackers to exec...
2014年5月27日 13:18CVE-2018-20985: WordPress Payeezy Pay <=2.97 - Local File Inclusion
漏洞标题 CVE-2018-20985: WordPress Payeezy Pay <=2.97 - Local File Inclusion 漏洞描述 WordPress Plugin WP Payeezy Pay is prone to a local file inclusion vulnerability because it...
2018年12月9日 23:38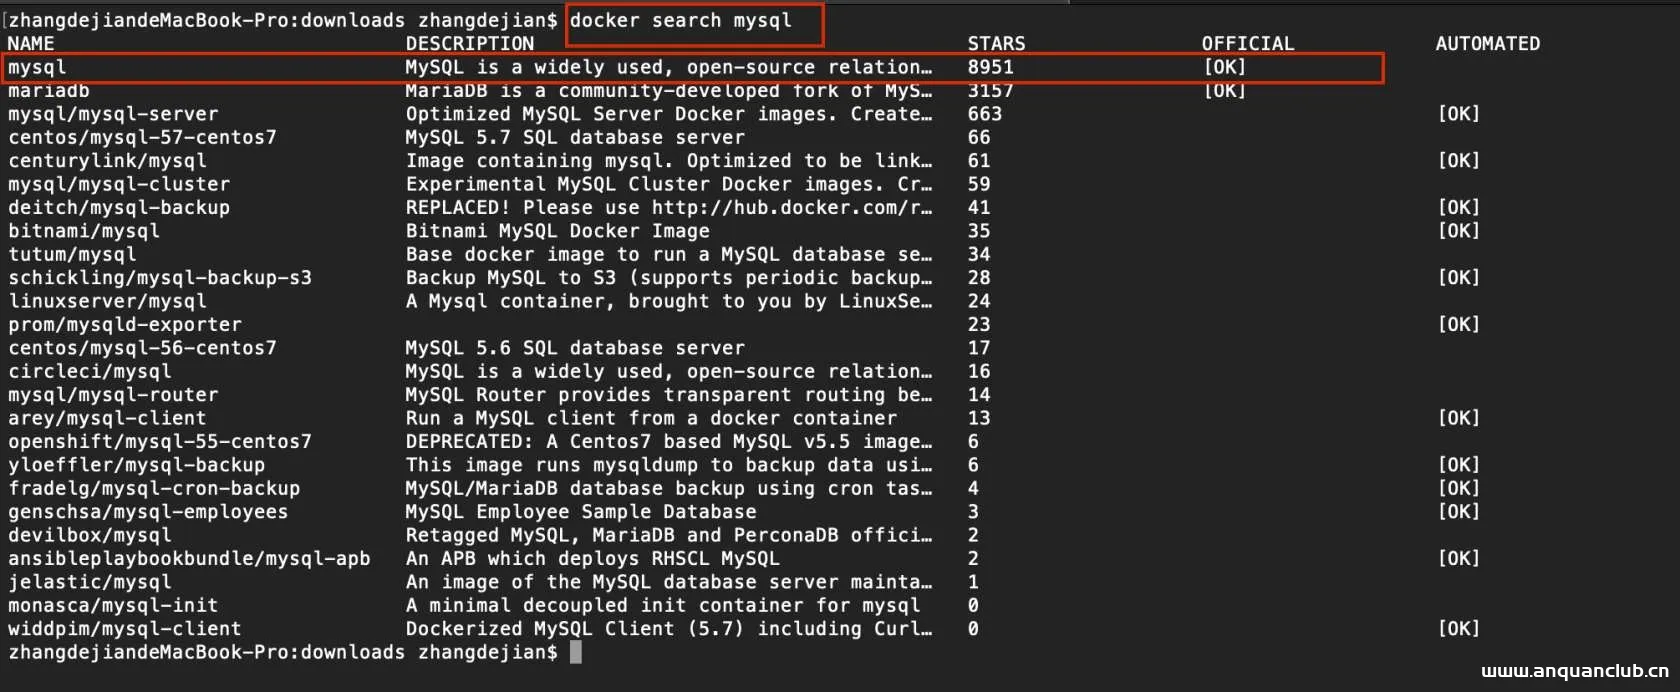
Docker安装MySQL8.0的实现方法_docker
这篇文章主要介绍了Docker安装MySQL8.0的实现方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 环境:MacOS_Cet...
2024年6月23日 20:24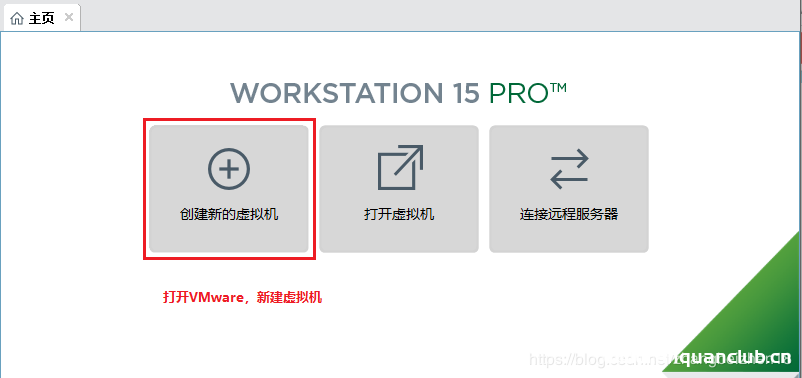
VMware安装ubuntu 20.04操作系统的教程图解_VMware
这篇文章主要介绍了VMware安装ubuntu 20.04操作系统的教程,本文通过图文并茂的形式对VMware安装ubuntu20.04的方法介绍的非常详细,需要的朋友可以参考下 备忘录:体验即可。 记录:NO.209 本例...
2023年12月6日 20:30CVE-2010-1715: Joomla! Component Online Exam 1.5.0 – Local File Inclusion
漏洞标题 CVE-2010-1715: Joomla! Component Online Exam 1.5.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Online Examination (aka Online Exam or com_on...
2010年2月24日 10:59
UltraISO 9.7.0.3476中文完美破解安装版
前言 UltraISO软碟通是一款功能强大而又方便实用的光盘映像文件制作/编辑/转换工具,它可以直接编辑ISO文件和从ISO中提取文件和目录,也可以从CD-ROM制作光盘映像或者将硬盘上的文件制作成ISO文...

 2023年4月8日 14:38
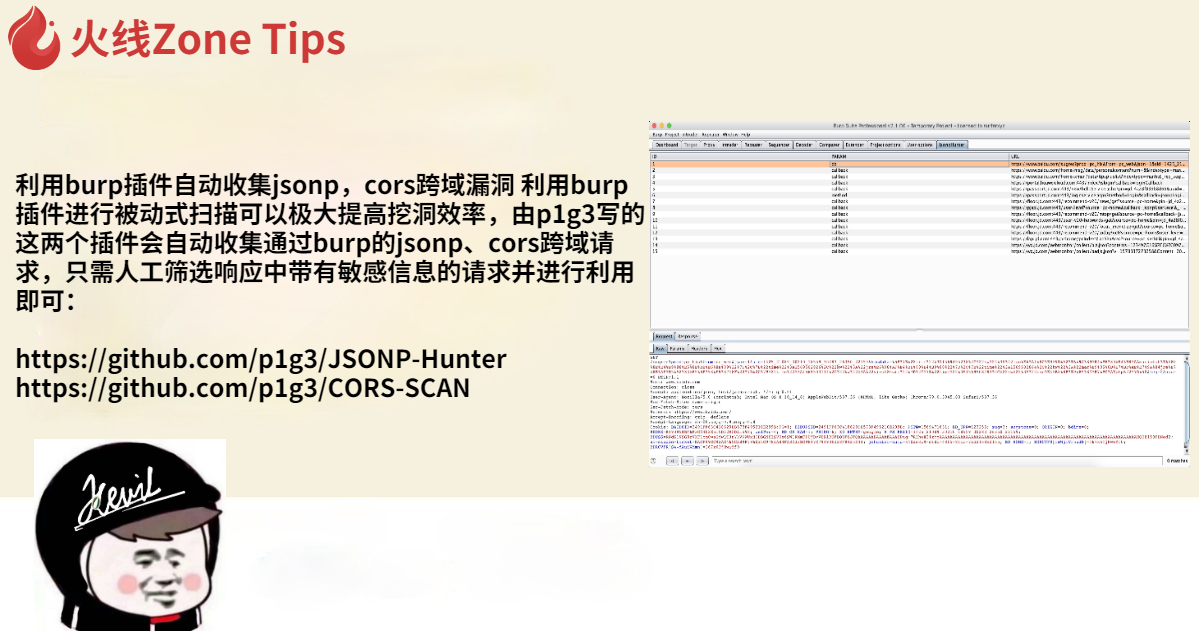
利用burp插件自动收集jsonp,cors跨域漏洞
利用burp插件进行被动式扫描可以极大提高挖洞效率,由p1g3写的这两个插件会自动收集通过burp的jsonp、cors跨域请求,只需人工筛选响应中带有敏感信息的请求并进行利用即可: http://github.com/...
2022年3月10日 23:35CVE-2024-7714: AI Assistant with ChatGPT by AYS <= 2.0.9 - Unauthenticated AJAX Calls
漏洞标题 CVE-2024-7714: AI Assistant with ChatGPT by AYS <= 2.0.9 - Unauthenticated AJAX Calls 漏洞描述 The plugin lacks sufficient access controls allowing an unauthenticated u...
2024年8月1日 05:16
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

